Showing posts with label iccyber. Show all posts

Saturday, September 29, 2012

APURA no ICCYBER 2012


[ Update 01/10/2012 ]

Slides do material apresentado pela APURA no ICCyber 2012:


[ Update 29/09/2012 ]


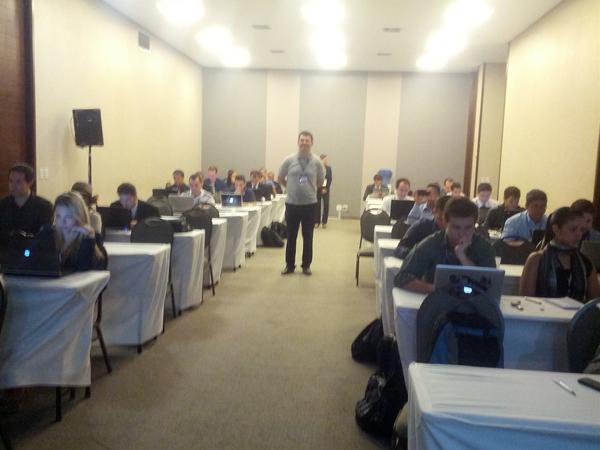
O ICCyber mais uma vez foi um excelente evento, tanto do ponto de vista do conteúdo apresentado nas palestras quanto ao nível dos debates e atividades hands-on oferecidas aos participantes.

Nós da APURA fomos honrados em participar como patrocinadores e também por estarmos diretamente envolvidos no evento muito além do nosso estande em conjunto com a AccessData. Nossa satisfação por termos conseguido trazer palestras técnicas internacionais de qualidade (* - PDF
), além de termos participado como palestrantes e também oferecido juntamente com o Team Cymru o hands on "Desafio Forense".

Dentre os mais de 30 participantes do Desafio Forense do ICCyber, foram premiados os 5 primeiros colocados (Entre eles, dois Peritos Federais (SP e RJ), dois militares do Exército brasileiro e um consultor do CTI - Campinas. Na foto abaixo o momento da premiação ao vencedor: Guilherme M. D.:


A premiação final do Desafio foi a seguinte:
  • 1o Lugar: Um tablet Google Nexus 7, brindes da DPF e convite para o ICCyber 2013 ;
  • 2o e 3o Lugares: Brindes da DPF e convites para o ICCyber 2013 ;
  • 4o e 5o Lugares: Brindes da DPF
PS: 2 dos 5 primeiros colocados fazem parte do time que está representando o Brasil na CyberLympics.

[ Update 22/09/12 ]

Desafio Forense ICCyber 2012 - APURA e Team Cymru:

'Sandro Süffert, CTO da Apura, e Jacomo Picollini, VP do Team Cymru, realizarão o Desafio Forense no ICCYBER 2012. A competição acontecerá num ambiente de simulação onde serão avaliadas a destreza dos participantes em situações de rastreamento de invasão, exigindo a utilização de técnicas sofisticadas de análise, para a detecção e identificação da origem do “ataque” simulado.' (UOL/IDG Now)

O vencedor será premiado com um tablet Nexus 7, do Google - cortesia da Apura CyberSecurity


Palestra "Clustering and Classification for Cyber Crime (PDF)" de Jesse Kornblum:

Um dos mais respeitados especialistas e desenvolvedores de ferramentas para computação forense - Jesse Kornblum (*), aceitou o nosso convite e estará fazendo um keynote no ICCyber 2012.


Algumas ferramentas conhecidas que ele desenvolveu: dc3dd (aquisição forense), ssdeep e md5deep (fuzzy hashing) e foremost (carving).

Para mais informações sobre outros destaques do evento, veja este artigo do UOL - Conferência em Brasília reune 40 especialistas em cibersegurança :


"A ICCYBER 2012 – IX Conferência Internacional de Perícia em Crimes Cibernéticos, que acontece em Brasília de 26 a 28 de setembro, reunirá um time de mais de 40 especialistas, nacionais e internacionais, dentre os quais o Instituto Nacional de Criminalística da Polícia Federal e do FBI norte-americano, para debater os desafios da prevenção às ameaças digitais, e casos bem sucedidos de detecção e investigação de quadrilhas cibernéticas.

Contendo atividades distribuídas entre painéis, palestras técnicas, apresentação de papers acadêmicos e sessões de treinamento, dentre os destaques da programação está a presença do Ministro Gilson Dipp, Vice-Presidente do STJ, Ministro do TSE, ex-Corregedor Nacional do CNJ, e Presidente da Comissão responsável pela elaboração do anteprojeto de reforma do Código Penal, que participará do painel Proposições Legislativas – Reforma do Código Penal, voltado a discutir alternativas de tipificação dos delitos digitais.

Na palestra Sistema Integrado de Comando e Controle para Grandes Eventos, do Coordenador de TI da Secretaria de Segurança em Grandes Eventos do Ministério da Justiça, Daniel Russo, que trará informações sobre o planejamento das medidas de Segurança Eletrônica voltadas para a Copa do Mundo 2014 e Olimpíadas do Rio de Janeiro 2016, face às crescentes ameaças de cyberterrorismo existentes no mundo atual.

Para ilustrar as possibilidades de tais ameaças cibernéticas, e as técnicas de detecção e investigação mais sofisticadas, diversos peritos da Secretaria de Perícias em Informática do Instituto Nacional de Criminalística - INC da Polícia Federal abordarão pesquisas e estudos de caso de episódios ocorridos, como a palestra Ataque a Sites Governamentais: Estudo de Caso, a cargo do perito Ronei Maia Salvatori, do INC-PF.

Dentre os especialistas internacionais presentes, uma das mais aguardadas palestras é aClustering and Classification for Cyber Crime, do “guru” Jesse Kornblum, formado pelo MIT - Massachusetts Institute of Technology, pesquisador da área de computação forense da Kyrus Tech e criador de uma série de ferramentas consideradas fundamentais para a prática da perícia digital forense.

A programação contempla ainda a sessão de Desafio Forense, elaborada pelos especialistas Sandro Suffert e Jacomo Piccolini, que reproduzirá, num ambiente de simulação, situações de rastreamento de invasão, exigindo a utilização de técnicas sofisticadas, debatidas durante o evento, para a detecção e identificação da origem do “ataque” simulado."


[ Post Original - 14/09/2012 ] 

A APURA CyberSecurity Intelligence é patrocinadora diamante do ICCYBER 2012.


A APURA, sua parceira ACCESSDATA e outros parceiros internacionais estarão presentes na conferência ICCYBER 2012, organizada pela ABEAT e Polícia Federal.

Sandro Süffert, Diretor de Tecnologia da APURA, palestrará pela 5a vez no evento. O tema a ser abordado este ano será a Evolução das Técnicas de Investigação Digital em meio corporativo (**).

A crescente complexidade das ações criminosas virtuais e da sofisticação dos instrumentos maliciosos utilizados para esses fins tem requisitado do Perito/Investigador Forense seu contínuo aprimoramento e em especial a habilidade de lidar com inúmeras ferramentas.


Desafio Forense

O Desafio Forense que será executado durante o ICCYBER 2012, oferecido pela APURA CybeSecurity Intelligence e pelo Team Cymru vai proporcionar aos participantes um ambiente seguro para o teste e uso de ferramentas na solução de um jogo de pistas e respostas. O intuito do Desafio é instigar os participantes a utilizar ferramentas forenses de forma criativa e confrontá-los com situações que demandam soluções não ortodoxas.

A participação no Desafio é aberta a todos os inscritos no evento, sendo necessário para participar possuir uma versão atualizada do aplicativo VMWare e 4gb de espaço em disco. Algumas etapas podem necessitar de acesso à Internet. Será declarado vencedor do Desafio o primeiro participante que apresentar a frase ganhadora e demonstrar todas as etapas percorridas.

O site oficial do evento é http://www.iccyber.org

APURA Cybersecurity Intelligence: http://www.apura.com.br

ACCESSDATA: http://www.accessdata.com


Thursday, January 20, 2011

Discos de Estado Sólido (SSD) e Forense Computacional

Costumo acompanhar de perto as evoluções tecnológicas relacionadas à Resposta a Incidentes e Forense Computacional. No ano passado o tema da minha apresentação do ICCyber foi exatamente este (slides).

Já havia visto vários vídeos e acompanho o blog do Scott Mouton, incluindo uma apresentação de 2008 mostrando como os SSDs funcionam. Sempre gostei muito das explicações dele e das animações 3D que ele faz sobre os assuntos tratados.

Só hoje eu assisti a apresentação dele na DEFCON16 (2008), e sem dúvida a considero a mais didática sobre as diferenças entre os discos mecânicos e os discos SSD. São tratados o impacto da utilização de SSDs na recuperação de dados/carving e outras implicações técnicas no processo de perícia deste tipo de mídia. Se você também ainda não viu, é mais do que recomendado: Solid State Drives - Ruining Forensics:


Friday, December 10, 2010

Flowcharts de processos de forense computacional


Há cerca de 3 anos tive a oportunidade de desenvolver junto a outros colegas da Techbiz Forense alguns processos em formato de flowchart para as várias fases de forense computacional (ex: coleta, análise, relatório). Minha apresentação de 2008 no ICCyber foi sobre este assunto, e parte dos slides podem ser vistos aqui.

Este tipo de material é muito útil para treinamentos de grupos de investigação (de forças da lei ou corporativos) e para adequação dos processos já existentes internamente na empresa.

Há poucas horas atrás, quando fazia minha varredura diária de informações ligadas à forense computacional e resposta a incidentes, encontrei no ótimo blog do Lance Mueller uma árvore de decisão para o processo de aquisição (ou coleta/imagem) de HD (clique para ampliar):


Como pode ser visto, o fluxo trata desde o primeiro momento quando o perito encontra a máquina até a validação (checagem do hash criptográfico SHA256/SHA1/MD5) da imagem (.dd/.e01) feita.

Alguns pontos merecem destaque:

1 - Não são tratadas as informações de coleta de dados voláteis (ex: memória), mas o autor prevê um outro flowchart para isto (Update 13/12/2010: o autor já publicou um fluxo incluindo a aquisição de dados voláteis)

2 - A decisão "Can you turn off" envolve uma série de possibilidades, que incluem - mas não se limitam - a:
  • Preocupação com a disponibilidade da máquina (serviço financeiro/crítico/etc);
  • Presença de criptografia de disco;
  • Presença e atividade de malware;
  • Análise de conexões estabelecidas;
3 - O autor sugere a utilização do FTK Imager ou do Encase WinAcq para aquisição de disco no caso da máquina não poder ser desligada, mas outras alternativas mais rápidas, stealth e modernas (remotas) podem ser utilizadas, como o a aquisição através da instalação automática de agentes via rede com o FTK (versão 3.0+) ou com o Encase Enterprise (ou FIM).

Com o objetivo de diferenciar a coleta presencial da remota, um exemplo de um processo simplificado de coleta remota pode ser visto na imagem abaixo (clique para ampliar)


E já que o assunto veio à tona, seguem alguns outros pontos a se considerar durante o processo de aquisição/coleta de evidências:
  • Autorização para análise preliminar e para agir: Da mesma forma como é preciso autorização para coleta e análise remota das máquinas (análise preliminar), é necessária a autorização para coleta física de um disco.
  • Testemunhas: não é um requisito obrigatório para condução da coleta física de evidências digitais. Dessa forma caso o analista que realiza a aquisição estiver acompanhado de outro colaborador da empresa/órgão como por exemplo, segurança patrimonial este pode ser uma testemunha.
  • Identificação dos itens coletados: deve ser feito um relatório onde constem os dados dos itens coletados (principalmente discos rígidos), com suas características técnicas exclusivas, como modelo, número de série, capacidade, etc.
  • Geração das Imagens (evidência digital duplicada): na geração das imagens não deve ser feita a correção de erros, já que estes blocos podem ser utilizados para ocultação de informações.
  • Validação da aquisição: Deve ser feita ao final da aquisição os cálculos dos valores de hashes (MD5 e SHA1) do disco original coletado e da cópia obtida. Essas informações devem constar do relatório final.
  • Armazenamento da Evidência: Após a aquisição e validação da evidência, as informações coletadas devem ser tratadas como confidenciais e armazenadas de forma condizente. Áreas restritas em servidores para armazenagem dos arquivos, estações de trabalho restritas para análise dos mesmos e armários/salas protegidas para armazenagem de discos com essas informações devem ser criados para que isso seja possível.
Além disto, durante todo o processo, os princípios da evidência digital (*) devem ser respeitadas:
  • As ações tomadas durante o exame pericial não devem alterar as evidências;
  • A cadeia de custódia das evidências deve ser montada, relatando o nome da pessoa que está de posse da evidência, data, hora e atividades executadas;
  • Todas as atividades relacionadas com a coleta, acesso, armazenamento ou transferência da evidência digital devem ser documentadas (trilhas de auditoria);
  • As cópias devem ser autenticadas por meio de assinaturas criptográficas ;
  • Jamais se deve confiar no sistema analisado; e
  • Para geração das cópias, as mídias deverão estar devidamente saneadas (wipe).
* - SWGDE - Scientific Working Group on Digital Evidence

Tuesday, September 21, 2010

ICCyber 2010 - Avanços Tecnológicos em Perícia Computacional e Resposta a Incidentes


Conforme informado aos interessados que me contactaram na ocasião e via email, disponibilizei via slideshare a apresentação que fiz no ICCyber 2010, com o tema "Avanços Tecnológicos em Perícia Computacional e Resposta a Incidentes". Os slides também estão disponíveis no meu perfil do LinkedIn.

Agradeço a todos mais uma vez pela boa receptividade ao tema e pela ótima troca de experiências ocorrida durante este excelente evento.

Sandro Süffert

Thursday, September 9, 2010

Participação em Eventos: ICCyber 2010, Fecomércio II e III Senasic

Recentemente tive o prazer de ser convidado a palestrar e participar de painéis em alguns eventos da área de Combate a Crimes Digitais e Segurança Cibernética - seguem os detalhes dos recentemente confirmados:
  • No dia 17 de setembro, estarei falando pela quarta vez no ICCyber - evento organizado pela Polícia Federal. Este ano, o tema será "Avanços Tecnológicos em Perícia Computacional e Resposta a Incidentes" . Mais informações em http://www.iccyber.org (Brasília)
  • Em 28 de setembro, estarei participando do painel CyberWar do "II Congresso Crimes Eletrônicos", organizado pela Fecomércio. Detalhes em http://is.gd/f2Nvd (São Paulo)
  • Em 27 de outubro terei a honra de participar do III Senasic: Seminário da Rede Nacional de Segurança da Iformação e Criptografia - evento organizado pelo Gabinete de Segurança Institucional da Presidência da República (GSIPR), no Painel "Definição de Parâmetros para o I Exercício Nacional de Proteção de Infraestruturas - I ENAPI". Link oficial: http://is.gd/f2NaP (Brasília)
Caso tenha a oportunidade de encontrar - em qualquer dos supra-listados eventos - os usuários que tanto colaboram com este blog através de comentários e sugestões, será um grande prazer.

Saturday, September 26, 2009

ICCyber 2009


[ Update - 26/09/2009 ]


O ICCyber 2009 foi um grande sucesso, como de costume. O evento foi muito bem organizado e o material apresentado foi de alta qualidade. A evolução da maturidade em forense computacional e resposta a incidentes é cada vez mais nítida, ano a ano.

Além da participação no ótimo debate sobre Privacidade na Internet e Roubo de Identidade, tive também a oportunidade de fechar o evento apresentando duas palestras técnicas: uma de apresentação de novas funcionalidades do AccessData FTK 3.0, juntamente com o Corey Johnson; e uma outra em que apresentei as novidades da Guidance Software, incluindo o CyberSecurity e Encase Portable (obrigado Fabrício e Felipe).

Em breve estarei postando referências para download do material que estive apresentando nesta conferência.

[ Post Original - 21/09/2009 ]

A partir da próxima 4a feira, no Centro de Convenções de Natal, na Av. Dinarte Mariz , S/N - Via Costeira (*), estará acontecendo o ICCyber 2009 - maior evento sobre Perícia em Crimes Digitais da América Latina e referência há anos como conferência internacional de extrema qualidade técnica.

Desde 2004 que acompanho este excelente evento, sendo que em 2007 estive palestrando sobre "Centro de Operações de Segurança - Um estudo de Caso", em 2008, o assunto foi "Como padronizar um processo seguro de perícia".

Neste ano, terei a honra de participar da mesa no painel plenário "Privacidade na Internet e Roubo de Identidade" que ocorrerá no dia 24/09 às 9 horas.

Sei que alguns leitores assíduos deste blog estarão presentes, e espero conhecer outros por lá.

(*) - agradeço à organização do evento pela correçao do endereço (comentários)

Labels

forense (50) resposta a incidentes (40) segurança em profundidade (27) vulnerabilidade (27) treinamento (22) cyberwar (18) conferência (16) forense de memória (15) hackers (15) malware (15) blogs (14) windows (13) ddos (12) vazamento de informações (12) china (11) criptografia (11) dns (11) exploit (11) google (11) microsoft (11) ferramenta (10) memoria (10) botnet (9) csirt (9) forense de disco (9) forense de rede (9) ftk (9) legislação (9) phishing (9) 0-day (8) NIST (8) accessdata (8) encase (8) evento (8) ferramentas (8) kaspersky (8) linux (8) negação de serviço (8) netwitness (8) sans (8) volatility (8) cert.br (7) correlacionamento (7) desafios (7) forense corporativa (7) internet explorer (7) livros (7) pageviews (7) pci (7) twitter (7) usa (7) APURA (6) Guidance Software (6) espionagem industrial (6) governo (6) iccyber (6) metasploit (6) monitoração (6) privacidade (6) skype (6) techbiz (6) 0day (5) CDCiber (5) blackhat (5) brasil (5) dlp (5) falha (5) fbi (5) ids (5) inteligencia (5) java (5) memoryze (5) modelagem de ameaças (5) métricas (5) nsa (5) patch (5) pdf (5) policia federal (5) python (5) registry (5) richard bejtlich (5) rsa (5) segurança (5) segurança de rede (5) siem (5) CyberCrime (4) Enscript (4) adobe reader (4) algoritmo (4) android (4) anti-forense (4) anti-virus (4) arcsight (4) auditoria (4) backdoor (4) backtrack (4) campus party (4) ccc (4) certificação digital (4) ciberespionagem (4) defacement (4) drive-by (4) estatísticas (4) exploit kit (4) firefox (4) fud (4) gsi (4) mandiant (4) md5 (4) online (4) pentest (4) programação (4) safe browsing (4) sandbox (4) slowloris (4) ssl (4) storm worm (4) stuxnet (4) trojan (4) wikileaks (4) windows7 (4) .gov (3) ameaça (3) blackberry (3) ceic (3) chrome (3) ciberguerra (3) cloud (3) conscientização (3) crackers (3) cymru (3) dan geer (3) defesa (3) dsic (3) engenharia social (3) enisa (3) evidence (3) fast flux (3) forense digital (3) hardware (3) htcia (3) https (3) imperva (3) intel (3) ips (3) live cd (3) logs (3) man in the middle (3) networkminer (3) perícia digital (3) processo (3) ransomware (3) registro (3) reportagem (3) revista (3) risco (3) secunia (3) shodan (3) sox (3) sql injection (3) tools (3) truecrypt (3) verizon (3) virus (3) vista (3) voip (3) worm (3) .mil (2) BSIMM (2) Encase Enterprise (2) JDFSL (2) TPM (2) Virustotal (2) XSS (2) adobe flash (2) aduc (2) amazon (2) apache (2) apple (2) autenticação (2) bloqueador de escrita (2) breno silva (2) bruce schneier (2) bundestrojaner (2) cache poisoning (2) caine (2) carders (2) carnegie mellon (2) carolina dieckmann (2) carving (2) censura (2) cipav (2) cofee (2) coldboot (2) comodogate (2) conficker (2) consciência situacional (2) cooperação (2) core (2) cucko´s egg (2) cuda (2) cyberwarfare (2) database security (2) digital intelligence (2) direito digital (2) dnschanger (2) dpf (2) engenharia elétrica (2) engenharia reversa (2) etir (2) expressões regulares (2) f-response (2) finfisher (2) fingerprinting (2) firmware (2) flash (2) fraude (2) ftkimager (2) full disclosure (2) fuzzy (2) gsm (2) hacktivismo (2) hbgary (2) heap spray (2) iOS (2) immunity (2) impacto (2) insecure magazine (2) insiders (2) interceptação (2) iphone (2) irc (2) irã (2) jaquith (2) loic (2) mac (2) mastercard (2) mestrado (2) mobile (2) ms08-067 (2) openioc (2) openssl (2) otan (2) palantir (2) paypal (2) pcap (2) pdgmail (2) portugal (2) presidência (2) prisão (2) proxies (2) ptfinder (2) rbn (2) recompensa (2) recuperação (2) regripper (2) relatório (2) resumo (2) rio de janeiro (2) ross anderson (2) russia (2) securid (2) segurança por obscuridade (2) shell (2) sift (2) snort (2) snowden (2) sony (2) sorteio (2) spam (2) spoofing (2) spyeye (2) sql (2) ssd (2) stealth (2) suricata (2) sysinternals (2) tecnologia (2) trend micro (2) unb (2) usb (2) virtualização (2) visa (2) vulnerability (2) waf (2) winen (2) wireless (2) wpa (2) wpa2 (2) xry (2) zeus (2) .edu (1) .pac (1) 3g (1) ABNT (1) AR-Drone (1) AppleGate (1) Asterisk (1) Audit Viewer (1) BIOS (1) CCDCOE (1) CEF (1) CERT (1) CSI Cyber (1) CarbonBlack (1) Craig Wright (1) DC3 (1) Diginotar (1) Dilma (1) DoD (1) Equation (1) FACE (1) FRED (1) Facebook (1) Fred Cohen (1) GPU (1) Gene Spafford (1) HP (1) ICOFCS (1) ICS (1) IDMEF (1) IJDCF (1) IJDE (1) IJOFCS (1) INFOSEG (1) IODEF (1) IPv6 (1) ISIS (1) ISO (1) MAEC (1) MCT (1) MMEF (1) Michael Cloppert (1) Ministério da Defesa (1) Netwtiness (1) OVAL (1) PL84/99 (1) RH2.5 (1) RNP (1) SDDFJ (1) SbSeg (1) Seccubus (1) Stratfor (1) TED (1) TJX (1) TV5 (1) TV5Monde (1) Tallinn (1) USCyberPatriot (1) USSTRATCOM (1) VERIS (1) VRT (1) WPS (1) WiPhire (1) Wifi Protected Setup (1) Windows10 (1) XMLHttpRequest (1) YARA (1) a5/1 (1) a5/3 (1) active defense (1) adeona (1) adhd (1) aes (1) afflib (1) akamai (1) alemanha (1) ambev (1) angler (1) anti-theft (1) antisec (1) anubisnetworks (1) apt (1) apwg (1) aquisição (1) arbor (1) armoring (1) artefatos (1) artillery (1) asprox (1) assinaturas (1) atenção seletiva (1) attack (1) aurora (1) australia (1) autonomous systems (1) avg (1) avi rubin (1) avware (1) awards (1) baixaki (1) bash (1) bbc (1) bear trap (1) belkasoft (1) bgp (1) birthday attack (1) bitlocker (1) black tulip (1) blackhat seo (1) blacklist (1) blind sql injection (1) bluepex (1) bluepill (1) breaking point (1) bug (1) bulk_extractor (1) byod (1) c2c (1) capacidade (1) carbon black (1) careto (1) carnivore (1) cartão de crédito (1) cbs (1) cellebrite (1) celular (1) centera (1) cerberus (1) certificações (1) cheat sheet (1) chip (1) chris paget (1) chromium (1) citrix (1) clean pipe (1) cliff stoll (1) cloudfare (1) cloudflare (1) cloudshield (1) cnasi (1) cnet (1) cnn (1) codenomicon (1) coleta (1) comodo (1) comodobr (1) compliance (1) comsic (1) convenção de budapeste (1) convergence (1) copa do mundo (1) coreia do norte (1) corey johnson (1) cpbr (1) crime na rede (1) crise (1) cristine hoepers (1) cuckoo (1) cyberattack (1) cyberbunker (1) daemonlogger (1) dam (1) dancho danchev (1) darkmarket (1) dcom (1) decaf (1) decaf v2 (1) decloack (1) deepweb (1) defcon (1) deutche telekom (1) dfrws (1) digitask (1) dimmit (1) diário oficial (1) dnsbl (1) dnssec (1) dou (1) downadup (1) drdos (1) drwxr (1) dsd (1) dumpcap (1) dumpit (1) duqu (1) e-evidence (1) ediscovery (1) eff (1) elcomsoft (1) emc (1) emprego (1) energia (1) enigma (1) entrevista (1) escola nacional de defesa cibernetica (1) eset (1) esteganografia (1) estonia (1) estratégia (1) etld (1) europa (1) eventos (1) evil maid (1) evilgrade (1) exercito (1) exploit-db (1) exportação (1) extorsão (1) f-secure (1) falso positivo (1) fantastico (1) fatal error (1) fecomercio (1) fernando carbone (1) ff4 (1) finlândia (1) flame (1) flexispy (1) foremost (1) forense de vídeo (1) forensic focus (1) forensic magazine (1) forensics (1) forensics.wiki.br (1) forensicswiki (1) força bruta (1) frança (1) full disk encryption (1) g1 (1) gauss (1) gcih (1) ghostnet (1) globo (1) gmail (1) gpcode (1) gpl (1) gps (1) grampo (1) guardium (1) guerra (1) guilherme venere (1) hack (1) hackerazzi (1) hackingteam (1) hakin9 (1) hardening (1) harlan carvey (1) hash (1) helix (1) hitler (1) holanda (1) honeynet (1) honeypot (1) hope (1) hosts (1) hotmail (1) httpry (1) iPhoneTracker (1) idefense (1) ig (1) impressoras (1) india (1) info exame (1) insecure maganize (1) intenção (1) interpol (1) interview (1) into the boxes (1) investimento (1) ioerror (1) iphone forensics (1) ironport (1) isc2 (1) israel (1) j2ee (1) jacomo dimmit (1) jailbreak (1) javascript (1) jesse kornblum (1) jotti (1) junho 2008 (1) kaminsky (1) kasumi (1) kgb (1) kits (1) klaus steding-jessen (1) kntools (1) kraken (1) langner (1) lime (1) limites (1) lista (1) lm (1) locaweb (1) lockheed martin (1) lynis (1) lógica (1) mac memory reader (1) mac memoryze (1) macosx (1) magic lantern (1) map (1) marcapasso (1) marcelo caiado (1) marcos ferrari (1) mawlare (1) mbr (1) mcafee (1) mcgraw (1) memscript (1) metasploitable (1) mindmap (1) mit (1) mitigação (1) mitm (1) moonsols (1) moxie (1) mrtg (1) ms08-033 (1) nac (1) nessus (1) netcontinuum (1) netflow (1) networking (1) ngrep (1) nit (1) nmap (1) norma (1) norse (1) notebook (1) ntlm (1) ntop (1) ntp (1) nuclear (1) obama (1) oi (1) oisf (1) oiss (1) olimpiadas (1) openbts (1) openvas (1) opm (1) oportunidade (1) oracle (1) orkut (1) otp (1) owasp (1) packers (1) panda (1) pattern matching (1) payback (1) pcre (1) pedofilia (1) pentesting (1) perforce (1) pericia (1) perl (1) perícia (1) pfsense (1) pgp disk (1) phonecrypt (1) pki (1) ploks (1) poisoning attack (1) policia civil (1) polypack (1) port knocking (1) português (1) post-mortem (1) postgres (1) powershell (1) prefeitura (1) premiação (1) preparação (1) princeton (1) provedores (1) ps3 (1) psn (1) psyb0t (1) pushpin (1) pwn2own (1) pymail (1) quebra de sigilo (1) r2d2 (1) rainbow tables (1) rar (1) realengo (1) reação (1) record (1) referência (1) regex (1) registry viewer (1) regulamentação (1) remnux (1) renato maia (1) renault (1) replay (1) reversing labs (1) roi (1) rootkit (1) router (1) rpc (1) ruby (1) sanitização (1) santoku (1) sc magazine (1) scada (1) scanner (1) scm (1) secerno (1) second life (1) security (1) securityonion (1) senasic (1) sentrigo (1) sep (1) sequestro de dados (1) sha1 (1) shadowserver (1) shmoocon (1) siemens (1) sites (1) skorobogatov (1) slideshare (1) smartcard (1) snapcell (1) software (1) sotirov (1) sp (1) spamhaus (1) spidertrap (1) squid (1) sri (1) ssdeep (1) sseguranca (1) sslstrip (1) sting (1) stj (1) street view (1) sucuri (1) superinteressante (1) são paulo (1) takedown (1) teamcymru (1) technosecurity (1) telefônica (1) terra (1) terrorismo (1) timeline (1) tizor (1) tls (1) token (1) topcell gsm (1) tresor (1) trustwave (1) tse (1) turquia (1) txtBBSpy (1) umass (1) unix (1) urna eletrônica (1) us-cert (1) usenix (1) userassist (1) vazamentos (1) venda de senhas (1) venere (1) verdasys (1) verisign (1) videntifier (1) visualização (1) visualize (1) vivo (1) vm (1) votação (1) wargaming (1) wasc (1) web 2.0 (1) weblabyrinth (1) websense (1) whitelisting (1) whois (1) wigle (1) win32dd (1) winacq (1) windbg (1) windd (1) winifixer (1) wipe (1) wired (1) wireshark (1) wlan (1) wordpress (1) wrf (1) xerxes (1) xp (1) zdi (1) zlob (1)