Showing posts with label ferramenta. Show all posts

Thursday, September 20, 2012

Sites-Ferramentas de Segurança

Acesso rápido a esta página: http://tinyurl.com/segonline
[ Post Original: 21/07/2010 | Última atualização: 30/09/2012 ]


Não deixe também de conferir a "Lista de (Listas de Ferramentas de Segurança)" em http://tinyurl.com/sectoollist


A internet e a WEB 2.0 estão aí para facilitar todas as atividades profissionais, e por que não também a segurança da informação? Hoje em dia muitas análises são auxiliadas por ferramentas online.

Eu ia tuitar sobre um novo serviço de verificação em várias blacklists de IPs e URLs online, mas resolvi fazer um post mais completo sobre estes sites que facilitam tanto a vida de profissionais de Segurança da Informação.

Tentei também priorizar serviços gratuitos e abrangentes (que executam verificações com multiplas engines de anti-virus, por exemplo) do que sites de empresas específicas.

É importante notar que vários destes sites possuem EULAs e qualquer consulta/submissão a eles deve ser calculada do ponto de vista da confidencialidade dos dados tratados pelo profissional que está utilizando os serviços.

Aguardo a sua colaboração para ampliar com qualidade e manter esta lista sempre atualizada.

Ferramentas de monitoração de Autonomous Systems (BGP) contribuíção de Daniel Kratz neste outro post: http://tinyurl.com/sectoollist

BGPMON.net
cyclops.cs.ucla.edu

Informações rápidas sobre um domínio, IP, URL e emails (servidores):
http://trasir.com/ (update: 16/12/2011)

Série de ferramentas para pentest:

Port Scanner: http://scan.subhashdasyam.com/port-scanner.php
VNC Scanner: http://scan.subhashdasyam.com/vnc-scanner.php
RDP Scanner: http://scan.subhashdasyam.com/remote-desktop-scanner.php
SSH Scanner: http://scan.subhashdasyam.com/ssh-scanner.php
LFI Scanner: http://scan.subhashdasyam.com/lfi-scanner.php
Admin Page Bruter: http://scan.subhashdasyam.com/admin-page-finder.php

Lista de Sites para localização de informações pessoais (*):
http://computercrimeinfo.com/info.html


Análise de IPs/URLs:
http://www.urlvoid.com
http://www.google.com/safebrowsing/diagnostic?site=example.com
http://www.unmaskparasites.com
Análise de IPs em múltiplas DNSBL (Spam):
http://multirbl.valli.org

Top 20 Malicious Autonomous Systems
http://maliciousnetworks.org

Análise de Malware em múltiplos Anti-Vírus

http://www.virustotal.com
http://virusscan.jotti.org
http://virscan.org
http://scanner.novirusthanks.org

Sandboxes (reporte de execução):
http://urlquery.net/
http://malwr.com
http://anubis.iseclab.org
http://www.norman.com
http://www.joedoc.org
https://www.vicheck.ca
http://wepawet.iseclab.org
CloudCracker (serviço pago, para WPA/WPA2, LM e NTLM)
https://www.cloudcracker.com (update em 2012/02/16)

Lista de Hash Crackers Online (MD5,SHA1&256,LM,NTLM,MySQL)
Outras Listas de Ferramentas Online:

Monday, April 18, 2011

Browser Forensics - bom material de referência publicado

[ Update 18/04/2011 ]

Um bom passo a passo para recuperação de evidências e outros links relacionadao ao uso do Firefox 4 foram publicados recentemente. A estrutura dos arquivos sqlite3 utilizados pelo FF4 é destrinchada, assim como suas funções e vestigios de interesse. Vale a leitura!

Seguem os links:


Parte da informações do DB utilizado pelo FF foram obtidas de outro site que ainda não citamos por aqui: http://www.firefoxforensics.com/index.shtml

[ Update - 19/06/2010 ]

A Mandiant acaba de lançar uma nova versão (2.0) do WebHistorian, que suporta extração de histórico de navegação do Firefox 2,3+, Chrome 3+ e IE v5 v6 v7 e v8..

[ Update - 28/05/2010 ]

Muitas variações sutis existem na forma de armazenamento das informações entre os vários sistemas operacionais e versões de navegadores existentes.

As ferramentas de Forense Comerciais (como Encase e FTK) possuem suporte à várias delas, e outras devem ser extraídas manualmente analisando as estruturas de dados relacionadas (IE: index.dat FF: .sqlite, etc).

Além disto, algumas ferramentas gratuitas podem auxiliar sobremaneira na tarefa de reconstrução de histórico de navegação e demais artefatos relacionados à utilização da Internet. Dentre elas, estão:

1 - ChromeAnalysis - extrai bookmarks, cookies, downloads, termos de pesquisa, logins, histórico, termos de pesquisa arquivados e histórico arquivado.

2 - FoxAnalysis - extrai bookmarks, cookies, downloads, histórico de formulários, logins e histórico da web do Firefox.

3 - Internet Evidence Finder - busca em arquivos ou espaço não alocado por:
  • Internet Explorer 8: URLs Navegação Privativa/Recovery
  • Facebook: páginas e chat
  • MSN/Live: chat
  • Yahoo e Yahoo Messenger: chat e Webmail
  • GoogleTalk: chat
  • Gmail: email
  • Limewire: Termos de Pesquisa e configuração
  • Hotmail: Webmail
  • AOL IM: chat
  • Messenger Plus: chat
  • MySpace: chat
  • Bebo: chat
  • Yahoo Messenger: chat
  • Facebook Email: “Snippets”
4 - NirSoft Browser Tools - várias ferramentas para extração de dados de navegação (nomes auto-explicativos):
  • IECookiesView
  • IEHistoryView
  • IEHistoryView
  • MozillaCookiesView
  • MozillaCookiesView
  • MozillaCookiesView
  • OperaCacheView
  • OperaCacheView
  • OperaCacheView
  • OperaCacheView
  • SiteShoter
5 - NirSoftPassword Recovery Tools (nomes auto-explicativos):
  • MessenPass
  • Mail PassView
  • IE PassView
  • Protected Storage PassView
  • Dialupass
  • Asterisk Logger
  • AsterWin IE
  • Network Password Recovery
  • SniffPass Password Sniffer
  • PstPassword
  • PasswordFox
  • ChromePass
  • OperaPassView
  • WirelessKeyView
  • Remote Desktop PassView
  • VNCPassView
  • PocketAsterisk
  • RemotePocketAsterisk
6 - Web Browser Forensics - programa em C (GPL) para reconstrução de histórico de navegação de Firefox, Opera e Epiphany

7 - Web Historian - histórico de navegação de Internet Explorer, Mozilla, Firefox, Netscape, Opera e Safari

8 - Pasco - Análise de index.dat - histórico de navegação IE

9 - Galleta - Análise de Cookies do IE

10 - Firemaster e FirePassword: quebra de senhas do Firefox

11 - FF3HR Firefox 3 History Recovery: recuperação de histórico de navegação FF

[ Post Original - 31/03/2010 ]

Como sabemos, independente das ferramentas utilizadas para uma análise forense, é fundamental possuir uma boa compreensão do funcionamento interno e interação dos artefatos presentes em um sistema operacional investigado.

Existem alguns bons livros que detalham em capítulos alguns aspectos importantes de uma análise forense do ponto de vista da utilização de navegadores e das atividades efetuadas pelos usuários na Internet: sites visitados, referers, arquivos baixados, cookies, histórico de navegação, cache, etc.

Estas informações são cruciais em vários casos de investigação corporativa ou em perícias forenses, incluindo o levantamento de indícios de atividade dos usuários como acesso à sites, submissão de formulários, uso de senhas de terceiros, envio de web-mails, download de programas, pesquisas efetuadas em mecanismos de busca, entre outros.

Para facilitar o treinamento de equipes de investigação no assunto, há alguns dias foi publicado um mini-curso (PPT, PDF) por dois pesquisadores que há algum tempo se debruçam sobre o tema "Browser Forensics": Peter Hewitt e Manuel Humberto. É uma boa referência de técnicas e ferramentas para análise forense de navegadores de Internet muito utilizados (Internet Explorer e Firefox em diferentes versões do Windows).

Boa Leitura!

Sunday, April 17, 2011

Digital Forensics Search

Corey Harrel, do blog Journey into Incident Response, criou uma ferramenta de pesquisa online (utilizando o Google Custom Search) de blogs, sites, documentos online e grupos de discussão públicos, chamada Digital Forensics Search.

O link que ele divulgou é este aqui: http://www.google.com/cse/home?cx=011905220571137173365:7eskxxzhjj8

Criei este mais fácil de decorar: http://tinyurl.com/dfsearch

A lista completa de fontes de pesquisa utilizadas podem ser vistas no blog do Corey.

Pelos testes que já fiz, se mostrou um valioso ponto de partida para pesquisas relacionadas à computação forense. Experimentem!

Monday, December 13, 2010

As ações anti-anti-WikiLeaks e a legislação penal brasileira


Este artigo foi elaborado em conjunto pelos seguintes autores:
Sandro Süffert – http://blog.suffert.com

Há alguns dias acompanhamos uma frenética divulgação, pelo site WikiLeaks, de conteúdos de correspondências trocadas pelas embaixadas americanas. O caso passou a ser chamado de Cablegate.
Não bastasse isso, com a retaliação advinda do Governo americano e de grandes empresas (a exemplo da Amazon, que deixou de hospedar o site e da Mastercard e Visa, que deixaram de processar seus pagamentos) a consequência passou a ser um contra-ataque oriundo de simpatizantes de Julian Assange (idealizador do WikiLeaks).
O contra-ataque veio em várias frentes. Primeiro, na criação dos chamados espelhos do site (mirrors), funcionando como ferramentas para manter o "ideal" do WikiLeaks, e o que representa, ativo e visto por todos, e; segundo, através de ataques direcionados a determinados sites apoiadores da ideia anti-WikiLeaks.
A última ação do grupo foi a invasão e exposição de contas e senhas dos sites Gawker (Gizmodo, Lifehacker, Kotaku, Deadspin) pela recente publicação de um artigo minimizando a capacidade do grupo "Anonymous". (Para verificar se sua conta foi comprometida, use este link).
No caso dos "mirrors" do site Wikileaks, que no Brasil já são doze, em avaliando a legislação brasileira, percebe-se que a posição do Dr. Omar Kaminski, reproduzida nesta avaliação, é a mais acertada, pois que não há previsão no Brasil quanto à punibilidade (aspecto penal) de pessoas que eventualmente hospedem uma página que contenha conteúdo reservado, confidencial, secreto ou ultra-secreto relativo a outro país. Diz Omar que quem "poderia tomar providências seriam os Estados Unidos. Devido ao trâmite diplomático e burocrático, seria muito difícil. Como o material é de fora, a legislação que deveria ser aplicada seria a deles".
Já no caso dos ataques direcionados a sites apoiadores da ideia anti-WikiLeaks, ou seja, que seriam orientados pelo Governo americano, antes da avaliação quanto à aplicação da Lei Penal Brasileira, há que se fazer uma explicação a respeito.
Segundo já escrito anteriormente, várias das empresas que "viraram as costas" para o Wikileaks estão sofrendo ataques maciços de negação de serviço - ou DDoS (Distributed Denial of Service) - que inviabilizam sua presença online.
Um grupo, denominado "Anonymous", através de perfis do twitter como "anon_operation", “anon_operationn”, “anonopsnet” (já retirados do ar pelo Twitter), está comandando os ataques às empresas, que por pedido do Governo americano bloquearam os serviços que eram utilizados pela Wikileaks. Além do Twitter, o site do grupo (http://anonops.net/) e o seu perfil no Facebook também estão fora do ar.
O ataque é distribuído, e mais de 30.000 "bots voluntários" se unem a um canal de irc (ou a uma conta no twitter) para baixar a ferramenta "LOIC" (Low Orbit Ion Cannon) - que pode ser configurada em modo Hive Mind (algo como "Consciência Coletiva") - para que a máquina vire um zumbi pré-configurado para atacar os alvos escolhidos pelo grupo. Um dos alvos foi a VISA (www.visa.com), além do Mastercard e mais recentemente o site britânico da Amazon. A taxa de download da ferramenta passou de mil downloads por hora, o que demonstra o grande interesse nesta ação de “hacktivism”.
O grupo foi mais além e agora tem uma versão que roda direto do navegador. O JS LOIC é baseado em JavaScript e por isto não precisa ser instalado, bastando acessar uma página da web para colaborar com os ataques.
Além da facilidade de usar, o JS LOIC traz a vantagem de rodar em qualquer navegador moderno, incluindo os navegadores do iPhone e Android. Segundo Sean-Paul Correll, da Panda Security, o JS LOIC não é tão eficiente quanto a versão original, instalada na máquina, mas, por outro lado, abre a possibilidade de um número absurdamente maior de pessoas colaborarem com os ataques. Para os ativistas digitais, o conceito é até romântico: usar pequenos aparelhos celulares para atacar grandes sites. (fonte: IT Versa, neste link)
Segundo foi anunciado recentemente, dois holandeses, um menor de 16 anos e outro maior, de 19 anos, já foram presos por envolvimento nesses ataques. No caso do maior, por direcionar o ciberataque contra o site da promotoria holandesa.
A estratégia de distribuir ferramentas de Denial of Service para o público não é nova, e já foi utilizada durante os ataques que envolveram a Rússia e a Estônia em abril de 2007 e a Rússia e a Geórgia em Agosto de 2008.
O desenvolvimento e a utilização de tais ferramentas são crimes previstos há anos em legislações de vários países, como a Holanda, a Inglaterra e a Alemanha.
E, caso se comprovasse a origem de um ataque como sendo oriunda do Brasil? Bom, neste caso, teríamos de avaliar duas situações diferenciadas: primeiro, se o site atacado é nacional, e; segundo, se o ataque for direcionado a site internacional.
Nos dois casos, pode haver configuração de crime de dano, previsto no art. 163 do Código Penal Brasileiro:
Dano
Art. 163 - Destruir, inutilizar ou deteriorar coisa alheia:
Pena - detenção, de um a seis meses, ou multa.
Dano qualificado
Parágrafo único - Se o crime é cometido:
I - com violência à pessoa ou grave ameaça;
II - com emprego de substância inflamável ou explosiva, se o fato não constitui crime mais grave;
III - contra o patrimônio da União, Estado, Município, empresa concessionária de serviços públicos ou sociedade de economia mista;
IV - por motivo egoístico ou com prejuízo considerável para a vítima:
Pena - detenção, de seis meses a três anos, e multa, além da pena correspondente à violência.
No caso de site nacional, o seu representante legal é apto para encaminhar a queixa-crime, sendo facilitado seu processo por já estar constituído legalmente no Brasil. No caso de site internacional e em não havendo representante legal no Brasil, cumpre-lhe encaminhar a documentação necessária (de sua constituição e representação de acordo com as leis locais de seu país de origem). Em ambos os casos há necessidade da comprovação do dano provocado.

Porém, se além do dano provocado, para recolocar o site no ar há exigência de alguma cooperação financeira em troca, pode haver outra configuração delitiva:
Extorsão
Art. 158 - Constranger alguém, mediante violência ou grave ameaça, e com o intuito de obter para si ou para outrem indevida vantagem econômica, a fazer, tolerar que se faça ou deixar fazer alguma coisa:
Pena - reclusão, de quatro a dez anos, e multa.
§ 1º - Se o crime é cometido por duas ou mais pessoas, ou com emprego de arma, aumenta-se a pena de um terço até metade.
§ 2º - Aplica-se à extorsão praticada mediante violência o disposto no § 3º do artigo anterior.
§ 3o Se o crime é cometido mediante a restrição da liberdade da vítima, e essa condição é necessária para a obtenção da vantagem econômica, a pena é de reclusão, de 6 (seis) a 12 (doze) anos, além da multa; se resulta lesão corporal grave ou morte, aplicam-se as penas previstas no art. 159, §§ 2o e 3o, respectivamente.
No caso do ataque coordenado “anti-anti-wikileaks”, vários alvos são selecionados e controlados via um canal IRC ou um perfil no twitter. O grupo auto-denominado “Operation Anonymous” informa nas “perguntas mais frequentes” (FAQ), que ao utilizar a ferramenta LOIC as chances de prisão são “próximas de zero”, e basta alegar que seu computador foi infectado por um vírus ou alegar não ter conhecimento de nada.
A realidade é diferente, e o rastreamente de tais atividades é simples e solicitações de “quebra de sigilo IP” podem revelar facilmente a identidade dos atores por trás do ataque.
Há que se asseverar, já pensando no futuro da legislação brasileira, que o Projeto de Lei 84/99, traz previsão expressa quanto ao que escrevemos acima. O crime de dano teria nova redação, assim prevista:
Art. 163. Destruir, inutilizar ou deteriorar coisa alheia ou dado eletrônico alheio:
Ademais, o PL 84/99 prevê outro artigo interessante, no qual pode ser enquadrado o caso em questão:
“Inserção ou difusão de código malicioso”
Art. 163-A. Inserir ou difundir código malicioso em dispositivo de comunicação, rede de computadores, ou sistema informatizado.
Pena – reclusão, de 1 (um) a 3 (três) anos, e multa.
Inserção ou difusão de código malicioso seguido de dano
§ 1º Produzir intencionalmente ou vender código malicioso destinado ao uso em dispositivo de comunicação, rede de computadores ou sistema informatizado.
Pena – reclusão de 1 (um) a 3 (três) anos, e multa
§ 2º Se do crime resulta destruição, inutilização, deterioração, alteração, dificultação do funcionamento, ou funcionamento desautorizado pelo legítimo titular, de dispositivo de comunicação, de rede de computadores, ou de sistema informatizado:
Pena – reclusão, de 2 (dois) a 4 (quatro) anos, e multa.
§ 3º Se o agente se vale de nome falso ou da utilização de identidade de terceiros para a prática do crime, a pena é aumentada de sexta parte.
Na verdade, aporta aí uma solução importante e que pode delinear um futuro diferenciado quanto ao aspecto penal de utilização de uma rede de computadores zumbis com a finalidade de paralisar um serviço disponibilizado na web.

Friday, August 20, 2010

ForensicArtifacts e outros banco de dados sobre forense online

Hoje tomei conhecimento do excelente projeto http://forensicartifacts.com/ através da lista de discussão da HTCIA. Ele se auto-denomina "the definitive DataBase" de referências de artefatos forenses, e apesar do seu pouco tempo de existência, promete - especialmente por permitir a entrada de novas entradas através de um formulário de submissão presente em http://forensicartifacts.com/submit/.

Como referências similares, podemos citar os famosos ForensicsWiki e E-Evidence, e no Brasil o projeto iniciado recentemente pelo meu colega de trabalho, Luiz Sales - http://forensics.wiki.br. Que são projetos mais amplos e ambiciosos.

O que faz do "ForensicArtifacts" um projeto promissor e útil a times de resposta a incidentes e forense computacional é o foco específico do serviço: A intenção é possuir um catálogo com a localização de artefatos, os passos necessários para a extração de dados e o programa ou técnica utilizada para tanto.

Os responsáveis pelo site são Mike Churchil e Joe Garcia e segue um exemplo de entradas já existentes:

Wednesday, April 7, 2010

1º Workshop de Perícia Digital - Universidade Católica de Brasília


Por convite do Coordenador do curso de Pós-Graduação em Perícia Digital da Universidade Católica de Brasília, estarei fazendo hoje uma palestra no evento "1º Workshop de Perícia Digital".

Na oportunidade estarei apresentando diferentes Ferramentas de Forense Computacional - incluindo algumas novidades pouco conhecidas e utilizadas no mercado brasileiro.


No dia 7 de abril (quarta-feira), a Universidade Católica de Brasília promoverá o 1º Workshop de Perícia Digital. O evento acontecerá no auditório do Campus Avançado da Asa Norte, às 19h.

Para participar, os estudantes devem fazer uma inscrição prévia, preenchendo um formulário e entregando-o no Campus de Taguatinga, ou da Asa Norte.

Para conferir o formulário de inscrição e a programação CLIQUE AQU!

Tuesday, March 16, 2010

Skypeex - análise de dump de memória - chats do Skype


Já comentamos em algumas oportunidades aqui no blog a importância e o crescente interesse pelo processo de dump e posterior análise de memória RAM em máquinas investigadas em casos de resposta a incidentes e crimes envolvendo alta tecnologia.

Nesta linha, Nick Furneaux lançou na semana passada uma interessante ferramenta em python para busca de comunicações de Instant Messaging feitas com o Skype em dumps de memória.


Me impressionou a quantidade de mensagens antigas (possivelmente vindas do histórico armazenado de até 30 dias do skype) estavam presentes ainda na RAM de dois computadores analisados em meu laboratório...


Passos Necessários:

1) Instalar o Python na máquina de análise;

1) Na máquina alvo, fazer o dump de memória com uma das muitas ferramentas disponíveis:

C:\> win64dd /m 0 /r /f F:\physmem.bin

2) Executar um comando strings (linux ou windows) no dump criado:

c:\> strings physmem.bin > physmem-strings.txt

3) Rodar a ferramenta skypeex.py, e digitar o caminho do arquivo gerado no passo 2.

Pronto.


Friday, January 1, 2010

01/01/2010 - OISF Suricata, Into The Boxes, Visa OTP e Classificação de Ameaças do WASC


2010 está movimentado! Seguem algumas novidades interessantes do primeiro dia do ano:
  • A "Open Information Security Foundation" acaba de lançar a primeiríssima versão pública do SURICATA - um novo conceito em IDS open source que pretende revolucionar o mercado! O meu grande amigo e ex-colega de trabalho Breno Silva Pinto trabalha ativamente como desenvolvedor do projeto OISF - que é fundado pelo DHS americano. Entre as funcionalidades do Suricata, estão: Multi-Threading
    Automatic Protocol Detection (HTTP,TLS,FTP, and SMB). HTTP Gzip Decompression, Standard Input Methods, Unified2 Compatibility, Flow Variables e HTTP Logging Module.
  • Harlan Carvey e Don Weber lançaram um Magazine Online chamado Into the Boxes (pdf) sobre Forense e Resposta a Incidentes - os assuntos tratados nesta edição são: 1 - a chave de registro UserAssist e suas mudanças no Win 7 e 2008 R2 (incluindo link para download da ferramenta User Asssit do Diddlier Stevens); 2 - Análise de Memória usando o utilitário crash no Linux RedHat; Dicas como não jogar fora o adaptador SATA->USB daquele seu disco externo antigo; cuidados ao usar o FTK Imager; Entrevista sobre PCI com o Carvey.
  • Nova geração de cartões VISA terá KeyPad, LCD e gerador de 'one time password' - Falando em PCI, tecnologia similar já é usada na Holanda há anos e deve diminuir sensivelmente a fraude online para os portadores deste tipo de cartão.
  • A versão 2.0 do Threat Classification do WASC (Web Application Security Consortium) foi publicada - até o momento objetivo estão classificados 33 categorias de ataques como Cross-Site Scripting, Buffer Overflow, Remote File Inclusion e 15 vulnerabilidades como Improper Input Handling e Information Leakage - que podem levar ao comprometimento de um site, seus dados e seus usuários.

Friday, July 17, 2009

nmap 5.0


O NMAP é a mais utilizada e versátil ferramenta de varredura de rede / detecção de vulnerabilidades / mapeamento de topologias - que por ter tantas funções é conhecida como o "canivete suíço" da segurança de rede.

Hoje foi lançada a versão 5.0. Segue um resumo das principais novidades:

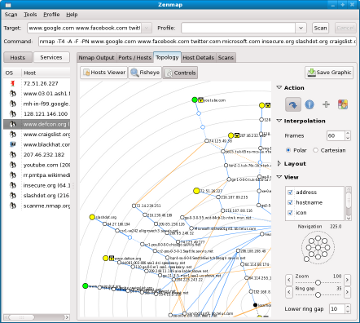
1 - Ncat - é o sucessor do netcat (de 96), acrescentando funções interessantes como suporte à ssl, redirecionamento de tcp& udp (a la rinetd), proxychaining e suporte à ipv6 e brokering para hosts debaixo de NAT.

2 - ndiff (permite automatizar relatórios diferenciais da rede) e Zenmap

3 - Melhoria de performance (pelos meus testes já vale a pena subsituir o paketto keiretsu para algumas aplicações. =)

4 - Documentação melhorada (e livro "Network Security Scanning" lançado)

5 - Ampliação da "NSE - Nmap Scripting Engine" - para automação e flexibilidade em varreduras complexas - houve também uma boa melhoria da documentação dos módulos do NSE.

Não preciso dizer mais nada, instale já (para win/*nix/mac).


Friday, June 20, 2008

Download do BackTrack 3 disponível


Lançada a versão final do BackTrack 3 - a melhor distribuição Linux (versões LIVE CD/USB/VMware) para PenTesting / Resposta a Incidentes / Forense Computacional

http://www.remote-exploit.org/backtrack_download.html

Ouça a uma entrevista com os criadores da coleção de ferramentas aqui (Max Moser, Mati Aharoni and Martin Münch)

Labels

forense (50) resposta a incidentes (40) segurança em profundidade (27) vulnerabilidade (27) treinamento (22) cyberwar (18) conferência (16) forense de memória (15) hackers (15) malware (15) blogs (14) windows (13) ddos (12) vazamento de informações (12) china (11) criptografia (11) dns (11) exploit (11) google (11) microsoft (11) ferramenta (10) memoria (10) botnet (9) csirt (9) forense de disco (9) forense de rede (9) ftk (9) legislação (9) phishing (9) 0-day (8) NIST (8) accessdata (8) encase (8) evento (8) ferramentas (8) kaspersky (8) linux (8) negação de serviço (8) netwitness (8) sans (8) volatility (8) cert.br (7) correlacionamento (7) desafios (7) forense corporativa (7) internet explorer (7) livros (7) pageviews (7) pci (7) twitter (7) usa (7) APURA (6) Guidance Software (6) espionagem industrial (6) governo (6) iccyber (6) metasploit (6) monitoração (6) privacidade (6) skype (6) techbiz (6) 0day (5) CDCiber (5) blackhat (5) brasil (5) dlp (5) falha (5) fbi (5) ids (5) inteligencia (5) java (5) memoryze (5) modelagem de ameaças (5) métricas (5) nsa (5) patch (5) pdf (5) policia federal (5) python (5) registry (5) richard bejtlich (5) rsa (5) segurança (5) segurança de rede (5) siem (5) CyberCrime (4) Enscript (4) adobe reader (4) algoritmo (4) android (4) anti-forense (4) anti-virus (4) arcsight (4) auditoria (4) backdoor (4) backtrack (4) campus party (4) ccc (4) certificação digital (4) ciberespionagem (4) defacement (4) drive-by (4) estatísticas (4) exploit kit (4) firefox (4) fud (4) gsi (4) mandiant (4) md5 (4) online (4) pentest (4) programação (4) safe browsing (4) sandbox (4) slowloris (4) ssl (4) storm worm (4) stuxnet (4) trojan (4) wikileaks (4) windows7 (4) .gov (3) ameaça (3) blackberry (3) ceic (3) chrome (3) ciberguerra (3) cloud (3) conscientização (3) crackers (3) cymru (3) dan geer (3) defesa (3) dsic (3) engenharia social (3) enisa (3) evidence (3) fast flux (3) forense digital (3) hardware (3) htcia (3) https (3) imperva (3) intel (3) ips (3) live cd (3) logs (3) man in the middle (3) networkminer (3) perícia digital (3) processo (3) ransomware (3) registro (3) reportagem (3) revista (3) risco (3) secunia (3) shodan (3) sox (3) sql injection (3) tools (3) truecrypt (3) verizon (3) virus (3) vista (3) voip (3) worm (3) .mil (2) BSIMM (2) Encase Enterprise (2) JDFSL (2) TPM (2) Virustotal (2) XSS (2) adobe flash (2) aduc (2) amazon (2) apache (2) apple (2) autenticação (2) bloqueador de escrita (2) breno silva (2) bruce schneier (2) bundestrojaner (2) cache poisoning (2) caine (2) carders (2) carnegie mellon (2) carolina dieckmann (2) carving (2) censura (2) cipav (2) cofee (2) coldboot (2) comodogate (2) conficker (2) consciência situacional (2) cooperação (2) core (2) cucko´s egg (2) cuda (2) cyberwarfare (2) database security (2) digital intelligence (2) direito digital (2) dnschanger (2) dpf (2) engenharia elétrica (2) engenharia reversa (2) etir (2) expressões regulares (2) f-response (2) finfisher (2) fingerprinting (2) firmware (2) flash (2) fraude (2) ftkimager (2) full disclosure (2) fuzzy (2) gsm (2) hacktivismo (2) hbgary (2) heap spray (2) iOS (2) immunity (2) impacto (2) insecure magazine (2) insiders (2) interceptação (2) iphone (2) irc (2) irã (2) jaquith (2) loic (2) mac (2) mastercard (2) mestrado (2) mobile (2) ms08-067 (2) openioc (2) openssl (2) otan (2) palantir (2) paypal (2) pcap (2) pdgmail (2) portugal (2) presidência (2) prisão (2) proxies (2) ptfinder (2) rbn (2) recompensa (2) recuperação (2) regripper (2) relatório (2) resumo (2) rio de janeiro (2) ross anderson (2) russia (2) securid (2) segurança por obscuridade (2) shell (2) sift (2) snort (2) snowden (2) sony (2) sorteio (2) spam (2) spoofing (2) spyeye (2) sql (2) ssd (2) stealth (2) suricata (2) sysinternals (2) tecnologia (2) trend micro (2) unb (2) usb (2) virtualização (2) visa (2) vulnerability (2) waf (2) winen (2) wireless (2) wpa (2) wpa2 (2) xry (2) zeus (2) .edu (1) .pac (1) 3g (1) ABNT (1) AR-Drone (1) AppleGate (1) Asterisk (1) Audit Viewer (1) BIOS (1) CCDCOE (1) CEF (1) CERT (1) CSI Cyber (1) CarbonBlack (1) Craig Wright (1) DC3 (1) Diginotar (1) Dilma (1) DoD (1) Equation (1) FACE (1) FRED (1) Facebook (1) Fred Cohen (1) GPU (1) Gene Spafford (1) HP (1) ICOFCS (1) ICS (1) IDMEF (1) IJDCF (1) IJDE (1) IJOFCS (1) INFOSEG (1) IODEF (1) IPv6 (1) ISIS (1) ISO (1) MAEC (1) MCT (1) MMEF (1) Michael Cloppert (1) Ministério da Defesa (1) Netwtiness (1) OVAL (1) PL84/99 (1) RH2.5 (1) RNP (1) SDDFJ (1) SbSeg (1) Seccubus (1) Stratfor (1) TED (1) TJX (1) TV5 (1) TV5Monde (1) Tallinn (1) USCyberPatriot (1) USSTRATCOM (1) VERIS (1) VRT (1) WPS (1) WiPhire (1) Wifi Protected Setup (1) Windows10 (1) XMLHttpRequest (1) YARA (1) a5/1 (1) a5/3 (1) active defense (1) adeona (1) adhd (1) aes (1) afflib (1) akamai (1) alemanha (1) ambev (1) angler (1) anti-theft (1) antisec (1) anubisnetworks (1) apt (1) apwg (1) aquisição (1) arbor (1) armoring (1) artefatos (1) artillery (1) asprox (1) assinaturas (1) atenção seletiva (1) attack (1) aurora (1) australia (1) autonomous systems (1) avg (1) avi rubin (1) avware (1) awards (1) baixaki (1) bash (1) bbc (1) bear trap (1) belkasoft (1) bgp (1) birthday attack (1) bitlocker (1) black tulip (1) blackhat seo (1) blacklist (1) blind sql injection (1) bluepex (1) bluepill (1) breaking point (1) bug (1) bulk_extractor (1) byod (1) c2c (1) capacidade (1) carbon black (1) careto (1) carnivore (1) cartão de crédito (1) cbs (1) cellebrite (1) celular (1) centera (1) cerberus (1) certificações (1) cheat sheet (1) chip (1) chris paget (1) chromium (1) citrix (1) clean pipe (1) cliff stoll (1) cloudfare (1) cloudflare (1) cloudshield (1) cnasi (1) cnet (1) cnn (1) codenomicon (1) coleta (1) comodo (1) comodobr (1) compliance (1) comsic (1) convenção de budapeste (1) convergence (1) copa do mundo (1) coreia do norte (1) corey johnson (1) cpbr (1) crime na rede (1) crise (1) cristine hoepers (1) cuckoo (1) cyberattack (1) cyberbunker (1) daemonlogger (1) dam (1) dancho danchev (1) darkmarket (1) dcom (1) decaf (1) decaf v2 (1) decloack (1) deepweb (1) defcon (1) deutche telekom (1) dfrws (1) digitask (1) dimmit (1) diário oficial (1) dnsbl (1) dnssec (1) dou (1) downadup (1) drdos (1) drwxr (1) dsd (1) dumpcap (1) dumpit (1) duqu (1) e-evidence (1) ediscovery (1) eff (1) elcomsoft (1) emc (1) emprego (1) energia (1) enigma (1) entrevista (1) escola nacional de defesa cibernetica (1) eset (1) esteganografia (1) estonia (1) estratégia (1) etld (1) europa (1) eventos (1) evil maid (1) evilgrade (1) exercito (1) exploit-db (1) exportação (1) extorsão (1) f-secure (1) falso positivo (1) fantastico (1) fatal error (1) fecomercio (1) fernando carbone (1) ff4 (1) finlândia (1) flame (1) flexispy (1) foremost (1) forense de vídeo (1) forensic focus (1) forensic magazine (1) forensics (1) forensics.wiki.br (1) forensicswiki (1) força bruta (1) frança (1) full disk encryption (1) g1 (1) gauss (1) gcih (1) ghostnet (1) globo (1) gmail (1) gpcode (1) gpl (1) gps (1) grampo (1) guardium (1) guerra (1) guilherme venere (1) hack (1) hackerazzi (1) hackingteam (1) hakin9 (1) hardening (1) harlan carvey (1) hash (1) helix (1) hitler (1) holanda (1) honeynet (1) honeypot (1) hope (1) hosts (1) hotmail (1) httpry (1) iPhoneTracker (1) idefense (1) ig (1) impressoras (1) india (1) info exame (1) insecure maganize (1) intenção (1) interpol (1) interview (1) into the boxes (1) investimento (1) ioerror (1) iphone forensics (1) ironport (1) isc2 (1) israel (1) j2ee (1) jacomo dimmit (1) jailbreak (1) javascript (1) jesse kornblum (1) jotti (1) junho 2008 (1) kaminsky (1) kasumi (1) kgb (1) kits (1) klaus steding-jessen (1) kntools (1) kraken (1) langner (1) lime (1) limites (1) lista (1) lm (1) locaweb (1) lockheed martin (1) lynis (1) lógica (1) mac memory reader (1) mac memoryze (1) macosx (1) magic lantern (1) map (1) marcapasso (1) marcelo caiado (1) marcos ferrari (1) mawlare (1) mbr (1) mcafee (1) mcgraw (1) memscript (1) metasploitable (1) mindmap (1) mit (1) mitigação (1) mitm (1) moonsols (1) moxie (1) mrtg (1) ms08-033 (1) nac (1) nessus (1) netcontinuum (1) netflow (1) networking (1) ngrep (1) nit (1) nmap (1) norma (1) norse (1) notebook (1) ntlm (1) ntop (1) ntp (1) nuclear (1) obama (1) oi (1) oisf (1) oiss (1) olimpiadas (1) openbts (1) openvas (1) opm (1) oportunidade (1) oracle (1) orkut (1) otp (1) owasp (1) packers (1) panda (1) pattern matching (1) payback (1) pcre (1) pedofilia (1) pentesting (1) perforce (1) pericia (1) perl (1) perícia (1) pfsense (1) pgp disk (1) phonecrypt (1) pki (1) ploks (1) poisoning attack (1) policia civil (1) polypack (1) port knocking (1) português (1) post-mortem (1) postgres (1) powershell (1) prefeitura (1) premiação (1) preparação (1) princeton (1) provedores (1) ps3 (1) psn (1) psyb0t (1) pushpin (1) pwn2own (1) pymail (1) quebra de sigilo (1) r2d2 (1) rainbow tables (1) rar (1) realengo (1) reação (1) record (1) referência (1) regex (1) registry viewer (1) regulamentação (1) remnux (1) renato maia (1) renault (1) replay (1) reversing labs (1) roi (1) rootkit (1) router (1) rpc (1) ruby (1) sanitização (1) santoku (1) sc magazine (1) scada (1) scanner (1) scm (1) secerno (1) second life (1) security (1) securityonion (1) senasic (1) sentrigo (1) sep (1) sequestro de dados (1) sha1 (1) shadowserver (1) shmoocon (1) siemens (1) sites (1) skorobogatov (1) slideshare (1) smartcard (1) snapcell (1) software (1) sotirov (1) sp (1) spamhaus (1) spidertrap (1) squid (1) sri (1) ssdeep (1) sseguranca (1) sslstrip (1) sting (1) stj (1) street view (1) sucuri (1) superinteressante (1) são paulo (1) takedown (1) teamcymru (1) technosecurity (1) telefônica (1) terra (1) terrorismo (1) timeline (1) tizor (1) tls (1) token (1) topcell gsm (1) tresor (1) trustwave (1) tse (1) turquia (1) txtBBSpy (1) umass (1) unix (1) urna eletrônica (1) us-cert (1) usenix (1) userassist (1) vazamentos (1) venda de senhas (1) venere (1) verdasys (1) verisign (1) videntifier (1) visualização (1) visualize (1) vivo (1) vm (1) votação (1) wargaming (1) wasc (1) web 2.0 (1) weblabyrinth (1) websense (1) whitelisting (1) whois (1) wigle (1) win32dd (1) winacq (1) windbg (1) windd (1) winifixer (1) wipe (1) wired (1) wireshark (1) wlan (1) wordpress (1) wrf (1) xerxes (1) xp (1) zdi (1) zlob (1)