Showing posts with label vazamento de informações. Show all posts

Tuesday, February 11, 2014

Campanha de espionagem "Careto / The Mask" e o Brasil


Hoje a Kaspersky divulgou um relatório descrevendo uma campanha de ataque persistente e avançada (APT) utilizando métodos relativamente sofisticados, denominada "Careto" / "The Mask" - as análises preliminares indicam que a autoria possívelmente foi de um país e não de um grupo criminoso, hactivistas ou hobistas. O Brasil é um dos países atacados.

Antes de mais nada, sobre os "Advanced Persistent Threats": prefiro definí-los como ataques continuados, utilizando amplos recursos (tempo e dinheiro), e claramente direcionados. O direcionamento somado aos amplos recursos de tempo resulta na persistência, e o direcionamento somado a muito dinheiro permite ao atacante desenvolver (ou adquirir) métodos diferenciados de infecção, bypass, delivery, comando e controle e roubo de informações. Por isto os atores por trás deste tipo de ataque são normalmente considerados países. Neste tipo de situação, as defesas tradicionais - configuradas de forma a evitar ameaças genéricas - são inúteis.

Vale a pena lembrar que não se trata de algo inédito, ou mesmo incomum. Nos últimos 10 anos (com clara intensificação nos últimos 5), cerca de 30 (TRINTA) longas campanhas de Ameaças Persistentes e Avançadas (APTs) foram analisadas e divulgadas, entre elas: Byzantine Haydes, Titan Rain, Rep Wolf, Ghost Net, Aurora, Shadow Net, Stuxnet, Shady RAT, Duqu, Gauss, Nitro, Flame, Taidoor, Shamoon, Elderwood, RedOctober, Icefog, APT1, Beebus, etc.. E estou listando apenas as campanhas conhecidas e "nomeadas", fora as que ainda não foram descobertas e/ou divulgadas..

Voltando ao "Careto" ou "The Mask" (ativo desde 2007):

Além da possível detecção dos binários utilizados, várias mitigações e detecções em outros "domínios", como no Backbone, na Rede, no Email, nos Gateways, em servidores DNS, Proxies e também Endpoints são possíveis e precisam ser desenvolvidas e implementadas.

Na Apura nós acreditamos nisto e buscamos desenvolver tecnologias e capacidades, além de buscar parcerias - idealmente com transferência de tecnologia - para tornar este objetivo uma realidade palpável às empresas públicas e privadas do Brasil.

A tarefa não é simples, especialmente porque além de desenvolver processos e técnicas de deetcção e reação a este tipo de ataque, é necessário aceitar que a forma como nos defendemos hoje não é suficiente. ou mesmo aceitável. Sobre este assunto, recomendo o material que o governo da Austrália preparaou sobre o assunto: Estratégias para mitigar intrusões direcionadas.

Caso você seja responsável pela segurança de uma organização que foi ou poderia ser alvo de uma campanha como estas, dê uma olhada na lista presente no link acima e perceba que a grande maioria não requer necessariamente grandes investimentos ou novas tecnologias, e sim um foco no que realmente importa ao invés de seguir fórmulas e receitas de investimento de recursos (novamente tempo e dinheiro) em tecnologias comoditizadas e ineficientes como Firewalls, IDS e Anti-vírus:
  1. Whitelisting de Aplicações
  2. Patching de Aplicações
  3. Patching de Sistemas Operacionais
  4. Minimizar os usuários com permissões administrativas locais ou de domínio
  5. Desabilitar contas de administrador locais
  6. Autenticação de múltiplos fatores
  7. Segmentação e segregação de redes
  8. Firewall de Aplicação em Estações de trabalho para negar tráfico 'entrante'
  9. Firewall de Aplicação em Estações de trabalho para negar tráfico 'sainte'
  10. Sistema Virtualizado não persistente para atividades arriscadas como leitura de email e navegação na internet.
Para conhecer as outras 25 estratégias, veja o post original sobre o assunto.

Voltando para as informações divulgadas sobre o "Careto / The Mask" - seguem alguns trechos relevantes do paper lançado pela Kaspersky sobre o assunto (65 páginas):

http://www.securelist.com/en/downloads/vlpdfs/unveilingthemask_v1.0.pdf

' What makes “The Mask” special is the complexity of the toolset used by the
attackers. This includes an extremely sophisticated malware, a rootkit, a bootkit, 32-and 64-bit Windows versions, Mac OS X and Linux versions and possibly versions for Android and iPad/iPhone (Apple iOS).

The Mask also uses a customized attack against older versions of Kaspersky Lab products to hide in the system, putting them above Duqu in terms of sophistication and making it one of the most advanced threats at the moment. This and several other factors make us believe this could be a nation-state sponsored campaign.

When active in a victim system, The Mask can intercept network traffic, keystrokes,

Skype conversations, PGP keys, analyse WiFi traffic, fetch all information from Nokia devices, screen captures and monitor all file operations.

The malware collects a large list of documents from the infected system, including encryption keys, VPN configurations, SSH keys and RDP files. There are also several extensions being monitored that we have not been able to identify and could be related to custom military/government-level encryption tools.

Based on artifacts found in the code, the authors of the Mask appear to be speaking the Spanish language.'

During our research, we observed the following exploit websites:

- linkconf.net
- redirserver.net
- swupdt.com

The malware is digitally signed with a valid certificate (since 2010) from an unknown or fake company, called TecSystem Ltd

Full list of stolen files extensions:

*.AKF,*.ASC,*.AXX,*.CFD,*.CFE,*.CRT,*.DOC,*.DOCX,*.EML,*.ENC,*.GMG,*.GPG,*.HSE,*.KEY,*.M15,*.M2F,*.M2O,*.M2R,*.MLS,*.OCFS,*.OCU,*.ODS,*.ODT,*.OVPN,*.P7C,*.P7M,*.P7Z,*.PAB,*.PDF,*.PGP,*.PKR,*.PPK,*.PSW,*.PXL,*.RDP,*.RTF,*.SDC,*.SDW,*.SKR,*.SSH,*.SXC,*.SXW,*.VSD,*.WAB,*.WPD,*.WPS,*.WRD,*.XLS,*.XLSX

Inside the main Careto binaries there is a CAB file with two modules - 32 and 64-bit.
shlink32.dll
shlink64.dll

The malware extracts one of them depending on the system architecture and installs it as "objframe.dll".

Inside the backdoor there are three executable files, once again, packed with CAB and having the .jpg extension:
dinner.jpg
waiter.jpg
chef.jpg.

The attackers call the more sophisticated malware SGH. We discovered the attackers trying to install multiple plugins for it.

Also we have found traces of lateral movement tools, such as a module for Metasploit with the “win7elevate” artifact. '

O Apêndice 1 do relatório da Kasperksy nos oferece uma lista de indicadores de comprometimento (IOCs) que podem ser utilizados para verificar se máquinas e redes foram afetadas pela campanha. 

"
Filenames:

%system%\objframe.dll
%system%\shlink32.dll
%system%\shlink64.dll
cdllait32.dll
cdllait64.dll
cdlluninstallws32.dll
cdlluninstallws64.dll
cdlluninstallsgh32.dll 
cdlluninstallsgh64.dll 
%system%\c_50225.nls
%system%\c_50227.nls
%system%\c_50229.nls
%system%\c_51932.nls
%system%\c_51936.nls
%system%\c_51949.nls
%system%\c_51950.nls
%system%\c_57002.nls
%system%\c_57006.nls
%system%\c_57008.nls
%system%\c_57010.nls
%system%\cdgext32.dll
%system%\cfgbkmgrs.dll
%system%\cfgmgr64.dll
%system%\comsvrpcs.dll
%system%\d3dx8_20.dll
%system%\dllcomm.dll
%system%\drivers\wmimgr.sys
%system%\drvinfo.bin
%system%\FCache.bin
%system%\FFExtendedCommand.dll
%system%\gpktcsp32.dll
%system%\HPQueue.bin
%system%\LPQueue.bin
%system%\mdwmnsp.dll
%system%\rpcdist.dll
%system%\scsvrft.dll
%system%\sdptbw.dll
%system%\slbkbw.dll
%system%\skypeie6plugin.dll
%system%\wmspdmgr.dll
%temp%\~DF01AC74D8BE15EE01.tmp
%temp%\~DF23BF45A473C42B56.tmp
%temp%\~DFA0528CD81300F372.tmp
%temp%\~DF8471938479DA49221.tmp 
%appdata%\microsoft\c_27803.nls
%appdata%\microsoft\objframe.dll
%appdata%\microsoft\shmgr.dll

Registry keys:
[HKLM\Software\Classes\CLSID\{E6BB64BE-0618-4353-9193-0AFE606D6F0C}\InprocServer32]

C&C and exploit staging server IPs:

190.10.9.209 
190.105.232.46 
196.40.84.94 
200.122.160.25 
202.150.211.102
202.150.214.50 
202.75.56.123 
202.75.56.231 
202.75.58.153 
210.48.153.236 
223.25.232.161 
37.235.63.127 
75.126.146.114 
81.0.233.15 
82.208.40.11 
62.149.227.3
75.126.146.114

Domains and hostnames:

nthost.shacknet.nu
tunga.homedns.org
prosoccer1.dyndns.info
prosoccer2.dyndns.info
nav1002.ath.cx
pininfarina.dynalias.com
wqq.dyndns.org
pl400.dyndns.org
services.serveftp.org
sv.serveftp.org
cherry1962.dyndns.org
carrus.gotdns.com
ricush.ath.cx
takami.podzone.net
dfup.selfip.org
wwnav.selfip.net
fast8.homeftp.org 
ctronlinenews.dyndns.tv
mango66.dyndns.org
gx5639.dyndns.tv
services.serveftp.org
*.redirserver.net
*.swupdt.com
*.msupdt.com
*.appleupdt.com

*.linkconf.net
"

Muitos outros detalhes podem ser vistos no relatório original da Kaspersky (PDF)

Vale lembrar que apesar deste caso - especialmente no que tange o bypass de soluções de anti-vírus - o malware foi considerado mais "avançado" que o Flame e o Duqu, não significa - necessariamente - que todo ataque bem sucedido é sofisticado. A persistência e o direcionamento muitas vezes são mais importantes para o sucesso neste tipo de campanha que quantos "0days" ou novas técnicas de bypass de proteções de sandbox e memória foram utilizadas..

Em uma primeira leitura do relatório, percebe-se que o Brasil é o segundo país com mais "IPs infectados" pelo malware, atrás apenas do Marrocos. Esta análise foi feita a partir do registro de "debug" de vários servidores de comando e controle do malware. Quando o que foi avaliado foram as novas conexões únicas (por ID de máquina) a sinkholes recentes que receberam conexões direcionadas a servidores de C&C, da Kaspersky - o resultado é diferente: Cuba e Espanha são os países com mais "vítimas". Uma possível conclusão é que a infraestrutura de espionagem do "Careto" já foi muito utilizada para monitorar alvos no Brasil, mas não recentemente.

Dito isto, o que podemos fazer? Além da adoção de grande parte das estratégias citadas no início deste artigo, é fundamental que o governo brasileiro, com apoio da academia e da iniciativa privada, busque ATIVAMENTE entender a real extensão desta (e de outras) campanhas deste tipo. Até mesmo porque muito além do vazamento de informações sensíveis (inclusives secretas / estratégicas), a maior ameaça está na possível alteração e até mesmo destruição física - especialmente em infraestruturas críticas como usinas, hidrelétricas, aeroportos, etc.

Report e download de um dos samples "The Mask" disponíveis publicamente no momento (via Malwr):

https://malwr.com/analysis/MGZlYjQ0OTBjOGQ0NDBmYzgwODJiNTBhNzVkMGU2MGY/


FILE SIZE345480 bytes
FILE TYPEPE32 executable (GUI) Intel 80386, for MS Windows
MD55cfd31b1573461a381f5bffa49ea1ed6
SHA10081e20b4efb5e75f9ce51e03b2d2d2396e140d4
SHA25619e818d0da361c4feedd456fca63d68d4b024fbbd3d9265f606076c7ee72e8f8
SHA51206d45ebe50c20863edea5cd4879de48b2c3e27fbd9864dd816442246feb9c2327dda4306cec3ad63b16f6c2c9913282357f796e9984472f852fad39f1afa5b6b
CRC32A210FDD8
SSDEEP6144:Szbcv49dLbVfOTAlsQrxvWGY5Kbt6FfrrkEoSdEBSkqFzDdj0lMGYk:d6/OTAlsQsGAKbt6hXkEoSgtqFzhj0lz


Dropped File:

FILE NAMEshmgr.dll
FILE SIZE114688 bytes
FILE TYPEPE32 executable (DLL) (GUI) Intel 80386, for MS Windows
MD596aee2389c325343f6db3be500a8a962
SHA17c30dc5d96023a1aa018921b4f01e98960992cb9
SHA25602ae1226b817cf2a7022b2d5c934f26a46233d822f2bfe3a488c885ff1121c4e
CRC32B3141A56
SSDEEP3072:60aBz3pbanFnyRc2A8DHjAQlZcmJ7IYXn1:60aBz3MFuc+HjA1y

O binário listado acima possui uma taxa de detecção no Virustotal de apenas 4 anti-virus no dia 10/02/2014 Panda, Kaspersky, Bkav e Symantec.

Outros links relevantes sobre o assunto:

Tuesday, May 28, 2013

Roubo de Informações de empreiteiras militares norteamericanas - Vazamento de Informações e DLP - como abordar este desafio


[ Update: 28/05/2013 ]

Mais de 4 anos depois de nosso artigo original, vem a confirmação do vazamento de vários projetos militares que causaram um prejuízo bilionário aos Estados Unidos. A China é mais uma vez acusada de ser responsável pelos ataques que possibilitaram o vazamento das informações de projetos de defesa.

A lista de empreiteras militares americanas possivelmente afetadas cresce a cada dia: Boeing, Lockheed Martin, Raytheon, Northrop Grumman.

Abaixo uma tradução livre do texto original do Washington post, citando uma autoridade militar norteamericana:

"Em muitos casos, eles (as empreiteiras militares) não sabem que eles foram invadidos até o FBI bate à sua porta. São bilhões dólares de vantagem de combate para a China. Eles pouparam 25 anos de pesquisa e desenvolvimento. É loucura."

[ Post Original: 23/04/2009 ]

Várias áreas dentro de uma empresa (pública ou privada) se preocupam - ou deveriam se preocupar - direta ou indiretamente com os efeitos de vazamentos de informações: Segurança de Informações, Auditoria, Anti-Fraude, Risco, Recursos Humanos, Governança e Compliance - para citar algumas.

O princípio é simples: evitar que informações estratégicas e/ou valiosas da empresa caiam em mãos erradas, diminuindo a lucratividade e a credibilidade da empresa. Alcançar um controle sobre este processo, porém, é uma tarefa muito difícil.

Se fosse fácil, não veríamos tão frequentemente notícias como a publicadas nesta semana pelo Washington Post: dados sensíveis do projeto do mais moderno jato da força aérea americana de 300 bilhões de dólares - o F-35 Lightning II fighter - foram obtidos por atacantes ainda não identificados (mais aqui e aqui). Segundo os repórteres do Washington Post e Wired, as informações vazadas possibilitam a um adversário se defender melhor do jato e estudar as suas vulnerabilidades.

Virtualmente todas as normas regulatórias de compliance como Sarbanes Oxley, PCI, HIPAA, Basiléia e GLBA exigem que as empresas tenham controle sobre suas informações sensíveis.

Estar compliance com estas regulações é apenas o começo, e obviamente não garante que você esteja imune a problemas de vazamento de informações - conforme a HeartLand aprendeu. O maior vazamento de números de cartões de crédito da história aconteceu em uma empresa que era "PCI Compliant".

Um vazamento de informações no âmbito corporativo pode ser igualmente temível, seja porque informações estratégicas irão voar para as mãos de um competidor, ou informações financeiras de clientes podem estar sendo obtidas por fraudadores - como no caso da HeartLand.

Há um ano atrás, escrevemos sobre o desafio em implementar com sucesso soluções de "Prevenção"/Proteção de Vazamento de Informações (DLP) em ambientes complexos.

O primeiro difícil passo continua sendo a de classificação adequada de informações. [ Em um levantamento feito pelo TCU em 2007, foi identificado que 80% dos órgãos do executivo analisados não fazem nenhuma classificação da informação ]. O cenário infelizmente não é muito diferente nas empresas privadas brasileiras.
Para conseguir iniciar um processo de classificação de informações é necessário conhecer/ classificar e controlar profundamente o estado e as alterações em suas aplicações e dados críticos. O visionário Dan Geer coloca sabiamente [tradução livre]:
  • Se você não sabe nada, 'permit-all' é a única opção;
  • Se você sabe algo, 'default-permit' é o que você pode/deve fazer;
  • Se você sabe tudo, somente aí o 'default-deny' se torna possível.
Alguém sabe tudo? Com relação à prevenção de perda de dados sensíveis, saber tudo inclui:
  • saber quais dados são sensíveis; e
  • conhecer profundamente o ciclo de vida de todas suas informações sensíveis; e
  • controlar e monitorar o acesso, leitura e escrita destas informações durante todo o seu processamento dentro da empresa; e
  • desde a geração da informação, considerando todos sistemas que geram input para formar estas informações; e
  • também no processamento da informação em todos os sistemas internos e externos, além de workstations clientes envolvidas daí em diante; e
  • no momento de descarte desta informação, seja em forma de papel jogado fora (triture!) ou em máquinas antigas (faça wipe!) que estão sendo doadas; e
  • na guarda autorizada desta informação em todas os possíveis lugares por onde ela trafega (servidores, banco de dados, intranet, workstations, notebooks, rede, etc..); e
  • na maneira com que os colaboradores tratam estas informações (reunião com fornecedores via MSN?, Que tal disponibilizar um arquivo grande via P2P); e
  • no momento do desligamento de um colaborador, que informações críticas ele leva junto?;
  • na detectção da presença não autorizada desta informação em workstations, pen-drives, impressoras, sites externos, etc (DLP - data at rest) ; e
  • na detecção do tráfego não autorizado destas informações em redes não autorizadas ou para a internet (DLP - data in motion); e
  • monitorar toda a internet por possíveis informações da sua empresa que possam estar indevidamente disponíveis.
Como você pode perceber, a tarefa é muito difícil, virtualmente impossível se considerarmos e adversários bem preparados e devidamente motivados contra informações que trafegam em uma empresa complexa, com múltiplos fornecedores e clientes e alto grau de conectividade e de compartilhamento de informações.

Para abordar este desafio, além da tradicional abordagem de segurança em profundidade, existem três tipos de tecnologia de DLP (Data Loss Prevention/Protection):
  • Data at Rest (para identificação das informações de dados gravados - ou apagados - em HDs)
  • Data in Motion (para identificação das informações em trânsito internamente e saindo da empresa)
  • Data Classification (auxilia a classificação dos dados críticos)
As tecnologias de DLP (também chamadas de Data Leak Prevention, Information Leak Detection and Prevention (ILDP), Information Leak Prevention (ILP), Content Monitoring and Filtering (CMF) e Extrusion Prevention System) utilizam várias técnicas para análise de conteúdo como palavras-chave, dicionários e expressões regulares e geram relatórios ou alertas que podem se integrar a uma solução de correlacionamento de eventos (SIEM).

Para mais informações, seguem alguns links de fornecedores de soluções de DLP e similares:
Outra referência é um livro muito interessante que fala sobre sobre o assunto: Network Extrusion Detection do Richard Bejtlich.

Para uma referência de casos de vazamento de informações, um site muito interessante que mantém um histórico é o datalossdb.org.

Sunday, March 10, 2013

Metodologias de Resposta a Incidentes

O CERT do Banco Societe Generale, da França, publicou uma atualização em seu material de "Metodologias de Resposta a Incidentes". 

As metodologias são divididas em várias fases: Preparação, Identificação, Contenção, Remediação, Recuperação e Encerramento.

Existem metodologias para 15 tipos diferentes de incidentes, publicados sob a licença Creative Commons Attribution 3.0
  • IRM-1 : Worm infection
  • IRM-2 : Windows intrusion
  • IRM-3 : Unix intrusion
  • IRM-4 : Distributed Denial of Service
  • IRM-5 : Malicious Network Behaviour
  • IRM-6 : Website Defacement
  • IRM-7 : Windows Malware Detection
  • IRM-8 : Blackmail
  • IRM-9 : Malware on smartphone
  • IRM-10 : Social Engineering
  • IRM-11 : Information Leakage
  • IRM-12 : Insider Abuse
  • IRM-13 : Phishing
  • IRM-14 : Scam
  • IRM-15 : Trademark Infringement
Link: http://cert.societegenerale.com/en/publications.html

Wednesday, May 16, 2012

Hackerazzi: Carolina Dieckmann


Tenho acompanhado as várias notícias e reportagens que foram publicadas sobre o vazamento de fotos íntimas e subsequente extorsão que teve como vítima a atriz Carolina Dieckmann.

Um termo foi cunhado e tem sido usado para identificar os perpetradores deste tipo de ação direcionada à privacidade de celebridades: Hackerazzi (corruptela de Hacker + Paparazzi). Vale ressaltar que casos semelhantes já ocorreram no passado, como por exemplo o que envoleu mais de 50 celebridades norte-americanas (press release do FBI), incluindo as atrizes Mila Kunis e Scarlett Johansson e a cantora Christina Aguilera. Neste caso o perpetrador diz ter utilizado a função "esqueci minha senha" e dados pessoais das vítimas para conseguir resetar as contas.

Considero a situação relevante pois tem tido uma repercussão grande na mídia e traz o tema de investigação em meios digitais para a pauta do dia. Porém, para evitar teorizar sem dados mais concretos a disposição (como muitos comentaristas do caso fizeram), preferi aguardar a evolução das investigações em andamento para publicar um post sobre o assunto. Como diria Sherlock Holmes: "It is a capital mistake to theorize before you have all the evidence. It biases the judgment."

Muito já se publicou sobre o assunto, porém infelizmente em certos casos fica claro o objetivo de marketing de produtos e em outros o desconhecimento dos assuntos tratados acaba por minar as informações, por melhores que sejam as intenções dos advogados, jornalistas ou "especialistas" convidados a opinar.

No caso da atriz brasileira, muito se especulou sobre a forma de obtenção das imagens (suporte técnico do notebook da atriz, uso de trojans, etc..) - a realidade acabou mostrando-se mais simples, e comum. Os atacantes costumam fazer apenas o mínimo necessário para obter seus objetivos (low hanging fruit) - neste caso, um email com um formulário a ser preenchido.

Depois de ver na internet a matéria do Fantástico sobre o assunto, e depois de ler o artigo na INFO, abaixo resolvi publicar uma primeira versão, contendo meus comentários e o que de relevante já foi publicado sobre o tema.

Resumo da ópera (ou melhor entendimento até o momento da publicação deste post): http://info.abril.com.br/noticias/seguranca/policia-identifica-5-cracker-do-caso-carolina-dieckmann-14052012-38.shl (INFO).
"Leonam Santos, de 20 anos, invadiu o e-mail de Carolina após enviar uma mensagem para ela se passando por funcionário do provedor de internet. A mensagem continha um formulário, que foi preenchido pela atriz com seus dados pessoais e senha do e-mail. A partir daí, Leonam, que mora em Córrego Dantas, Minas Gerais, teria pego 60 fotos que estavam na pasta de mensagens enviadas.
As fotos foram enviadas a Diego Fernando Cruz, de 25 anos, morador de Macatuba, interior de São Paulo. Ele teria, então, mandado 36 fotos para um site pornográfico. A página na internet pertenceria a Pedro Henrique Mathias. O suspeito de tentar extorquir R$ 10 mil de Carolina para não divulgar as fotos seria um menor, morador de Bauru (SP). Os policiais da DRCI investigam ainda a participação de um quinto hacker, que reside em Goiânia."
Update (23/05/2012) - Em uma entrevista à INFO, o delegado responsável pela investigação detalhou algumas informações sobre o caso: http://info.abril.com.br/noticias/blogs/trending-blog/geral/saiba-como-a-policia-identificou-os-crackers-do-caso-carolina-dieckmann/

Não vou entrar aqui na famosa discussão terminológica "hacker vs cracker" - mesmo porque os perpetradores destes crimes não se encaixariam emnenhuma das duas categorias, na minha opinião. Trata-se de um caso de "171" ou engenharia social, seguido de difamação, danos morais e extorsão. O computador foi um meio utilizado para obter as informações (crime impróprio), e mesmo sem uma lei específica para "crimes digitais" é possível responsabilizar os autores dos crimes.

Uma observação interessante: a vítima publicou em seu twitter, no dia 23/04/2012, o seguinte post:
"Tô sendo constantemente rackeada, sempre segunda-feira de manhã... Que estranho, viu? Tô de olho!!!" (http://twitter.com/#!/cadieckmann/status/194440085549228033)

Sabemos que alguns serviços de webmail como o Gmail disponibilizam os últimos endereços de IP utilizados para acesso à sua conta, e tem inclusive como padrão um alerta para notificação de atividade suspeita (acesso de IPs geolocalizados em outras cidades/países, por exemplo: "Alert preference: Show an alert for unusual activity". Isto pode ajudar o usuário a identificar acessos indevidos à sua conta.

Uma ação que possivelmente foi tomada foi a interceptação telemática e/ou telefônica dos suspeitos, considerando a matéria publicada pelo fantástico (link abaixo);

Diante das ações tomadas pelo advogado da atriz, é possível imaginar que são necessárias solicitações (extra-judicial e depois judicial) endereçadas ao serviço de email utilizado pela atriz para identificar os IPs responsáveis pelos acessos não autorizados, seguido de uma solicitação de quebra de sigilo IP para os provedores e/ou operadoras responsáveis pelo acesso a internet dos suspeitos.

Em casos semelhantes ao que estamos tratando, do ponto de vista da análise dos computadores envolvidos, muitas ações podem ser efetuadas, publico uma pequena lista (não exaustiva) abaixo:

- Análise de URLs visitadas, histórico de navegação, temporários de browser (para idenficar, por exemplo, o envio das fotos para 1o site (inglês);

- Informacoes de envio das imagens via browser para emails ou serviços externos nas máquinas dos suspeitos;

- Informacoes de copia das imagens para dispositivos externos nos computadores dos suspeitos (Recents / MRU / .LNK > MAC  Addresses / USB.. );

- Indícios de acesso remoto não autorizado (busca de MD5 de ferramentas conhecidas, busca de vestígios no registro de máquina windows e equivalentes em MacOSX de instalação de RATs e serviços de acesso remoto) < preparação para casos de "Trojan Defence"

- Busca pelo conteúdo dos emails (enviados, recebidos) no espaço não alocado do computador  dos suspeitos (incluindo arquvo de paginação e hinernação);

- EXIF das imagens pode conter informacoes como maquina fotografica, edicao em softwares, localizacao geografica (lat, long); (o que poderia indicar os endereços onde as fotos foram tiradas);

- MD5/SHA1 e até mesmo FuzzyHashing do .RAR publicado e dos JPEGs individuais podem ser cruzados com a imagem forense feita com os computadores dos suspeitos;

- Análise de linha do tempo (timeline) dos MACE (Modificação, Acesso, Criação e Entrada na $MFT) times dos arquivos / emails e seus vestígios no computador dos suspeitos podem indicar data/hora de cópia das imagens.


Se o tema é popular, certamente ele vai ser usado em outros ataques -  exemplos:

1) Fotos falsas da atriz levam à malware (file sharing): http://www.securelist.com/en/blog/208193496/Carolina_Dieckmann_Brazilian_cybercrime_legislation_and_la_Viveza_criolla

2) Defacers utilizando as fotos em ataques a sites do governo: http://g1.globo.com/sao-paulo/noticia/2012/05/hackers-postam-fotos-de-carolina-dieckmann-nua-em-site-da-cetesb.html


update (28/05/2012): O responsável pela invasão foi preso:
http://www.folhavitoria.com.br/entretenimento/noticia/2012/05/preso-menor-que-postou-fotos-de-atriz-em-site-da-cetesb.html


Do ponto de vista de remoção ou bloqueio do material já publicado:

- O primeiro site onde o material foi publicado (ImageEarn - do reino unido), já o retirou do ar:
http://info.abril.com.br/noticias/internet/site-ira-retirar-fotos-de-carolina-dieckmann-do-ar-07052012-6.shl

- O advogado da atriz notificou o Google e o Yahoo com o objetivo de bloquear as imagens no seu mecanismo de busca:  "Google é notificado para bloquear as imagens": http://diversao.terra.com.br/gente/noticias/0,,OI5758692-EI13419,00-Dieckmann+depoe+no+RJ+Google+e+notificado+para+bloquear+as+imagens.html

- O Google informou que não filtra resultados de busca, e que as solicitações de remoção deveria ser feita diretamente aos sites que publicam as imagens. Neste caso, buscas por imagens reversas como o Tinyeye, e Google reverse image search) - podem mostrar informacoes de onde as imagens estão sendo veiculadas. Para priorizar as solicitações de remoção de conteúdo, pode ser utilizado um mecanismo de avaliação da popularidade dos sites a serem notificados (ex: ranking Alexa)

- O trabalho é inglório, em uma avaliação publicada pela SaferNet, mais de 50.000 cópias não autorizadas  das fotos da atriz já estão disponíveis na Internet.


Conclusão:

O advogado de Carolina, Antônio Kakay - que também defende Demóstones Torres, afirma: "É uma causa interessante que pode ajudar no debate sobre o controle da internet, especialmente das mídias sociais. Hoje estamos diante do fenômeno dessas redes sociais que são uma mídia opressiva. O que aconteceu com essa menina é sórdido, cruel."

No infográfico publicado pelo Alexandre Teixeira (link 5 abaixo), é feita uma ligação entre o caso e a aprovação (ontem, dia 15/05/2012) do Projeto de Lei de Crimes Cibernéticos (não a PL 84/99 do Azeredo, mas o alternativo  PL 2793/2011 de Paulo Teixeira e Erundina - que entre outras coisas, em seu Art. 154A criminaliza a produção de "ferramentas hackers" (Na linha do projeto iniciado na Alemanha em 2007). Outra crítica sobre o assunto pode ser vista no artigo publicado pelo José Milagres (link 8).

Casos envolvendo celebridades são emblemáticos e  impactantes por trazer o assunto com prioridade à diferentes esferas (mídia, legisladores, juízes). Um caso similar ocorreu no Brasil em 2007, quando o acesso ao site Youtube foi afetado, no caso do vídeo na praia de Daniela Cicarelli - quando alguns AS´s (Autonomous Systems) brasileiros acataram a decisão judicial do Tribunal de Justiça do Estado de São Paulo e redirecionaram para 'null/0' todo o tráfego destinado ao Youtube.

Resumo da ópera, cinco anos depois, o tema que engloba os Crimes Digitais é bastante complexo e controverso, e leis e decisões tomadas para resolver um problema que está em destaque podem gerar vários outros - muitas vezes piores...


Repercursão do caso da mídia e blogs:

1) Globo/Jornal Nacional: Entrevista Carolina Dieckmann
http://www.youtube.com/watch?feature=player_embedded&v=sSCXpjZaTYc


2) Globo/Fantástico: "Polícia encontra hackers que roubaram fotos de Carolina Dieckmann" (video)
http://fantastico.globo.com/Jornalismo/FANT/0,,MUL1680311-15605,00-POLICIA+ENCONTRA+HACKERS+QUE+ROUBARAM+FOTOS+DE+CAROLINA+DIECKMANN.html

3) Record: "Identidade de quem roubou fotos íntimas de Carolina Dieckmann ainda é mistério" (video)
http://rederecord.r7.com/video/identidade-de-quem-roubou-fotos-intimas-de-carolina-dieckmann-ainda-e-misterio-4fb04c256b71c3d8bbc9a310/

4) Luiz Rabelo: "Vazam fotos de Carolina Dieckmann nua"
http://forensics.luizrabelo.com.br/2012/05/vazam-fotos-de-carolina-dieckmann-nua.html

5) Pablo Ximenes: "A verdade sobre as "Técnicas de Invasão" usadas no caso Carolina Dieckmann"
http://ximen.es/?p=621

6) Alexandre Teixeira: "Infográfico – Carolina Dieckmann"
http://foren6.wordpress.com/2012/05/16/inforgrafico-carolina-dieckmann/

7) Anchises Morais: "Carolina, suas fotos e o fim da privacidade" e "Hackerazzis"
http://anchisesbr.blogspot.com.br/2012/05/seguranca-carolina-suas-fotos-e-o-fim.html 
http://anchisesbr.blogspot.com.br/2012/05/seguranca-hackerazzis.html


8) José Mariano: "Considerações sobre o caso Caso Carolina Dieckmann: a dura realidade de uma investigação"
http://mariano.delegadodepolicia.com/consideracoes-sobre-o-caso-caso-carolina-dickeman-a-dura-realidade-de-uma-investigacao/

9) Estadão:  "Como não ser a próxima Carolina Dieckmann"
http://blogs.estadao.com.br/radar-tecnologico/2012/05/14/como-nao-ser-a-proxima-carolina-dieckmann/

10) José Milagres: "Projeto de Lei “Dieckmann” reforça agressão aos direitos dos cidadãos na Internet"
http://josemilagre.com.br/blog/wp-content/uploads/2011/10/Artigo-Efeito-Dieckmann-refor%C3%A7a-agress%C3%A3o-aos-direitos-de-usu%C3%A1rios-de-Internet-Jose-Milagre-15-05-20121.pdf

11) Fernando Fonseca: "As questões realmente relevantes no caso Carolina Dieckmann"
http://segurancaobjetiva.wordpress.com/2012/05/17/as-questoes-realmente-relevantes-no-caso-carolina-dieckmann/

Saturday, February 18, 2012

FBI: Programador Russo Roubou Código Secreto da Goldman Sachs


[ Update - 18/02/2012 ]

Brechas em sistemas + brechas na lei = impunidade? Isto vale também para os Estados Unidos - a prisão do desenvolvedor da Goldman Sachs que roubou código secreto da instituição financeira foi revertido na justiça.

Mais detalhes: "Goldman Sachs Code-Theft Conviction Reverse" http://www.wired.com/threatlevel/2012/02/code-theft-conviction-reversed/


[ Update - 19/03/2011 ]

Em um caso prático de monitoração de vazamento de informação confidencial bem sucedido, finalmente chega ao final o julgamento do programador russo (naturalizado americano) Sergey Aleynikov. A sentença foi de 8 anos e um mês de prisão.
O desenvolvedor copiou vários códigos proprietários responsáveis por transações sofisticadas no mercado de ações - que eram consideradas segredo comercial pela Goldman Sachs.

Ele assumiu ter copiado o código, mas alegou que estava coletando software "open-source" que ele tinha desenvolvido, e que o trabalho proprietário do banco GoldMan Sachs havia sido copiado por engano (entre outros lugares, para um servidor de hospedagem na Alemanha).

Sergey faturava U$ 400.000 anuais na Goldman Sachs e foi abordado em 2009 pelo FBI quando desembarcava - com o código proprietário em seu notebook - para conversar com um novo empregador, que pagaria o triplo.

No post original sobre o assunto, abaixo - mais detalhes sobre o caso.

Para uma leitura de como a utilização de tecnologias como DLP e outras medidas podem auxiliar a identificar este tipo de situação, siga o link a seguir: http://www.software.co.il/wordpress/2011/01/using-dlp-to-protect-your-source-code/

Mais informações:
[ Post Original - 06/07/2009 ]


Através da monitoração de tráfego suspeito https, a corretora de valores Goldman Sachs conseguiu detectar e comprovar a cópia ilegal de código secreto de sua plataforma de transações financeiras feita por um programador russo naturalizado americano.

Pela leitura da acusação feita pelo FBI (pdf), pode-se verificar o benefício de uma série de controles de segurança implantados pela Goldman Sachs que apoiam sobremaneira o tratamento de incidentes como este, de vazamento de informações confidenciais:
  • Monitoração de tráfego com direção à internet, e revisão das transferências criptografadas, como https.
  • Controle de acesso físico por andar, com crachás personalizados
  • Travamento de Desktop por inatividade
  • Registro e guarda das informações de acesso remoto (logs de VPN).
  • Gravação das ações efetuadas em estações e servidores linux/unix (bash history, demais logs)
Mais informações no Threat Level da Wired, no DarkReading e na Reuters.

Friday, January 14, 2011

O que o fenômeno Wikileaks veio nos ensinar

Hoje foi publicada uma entrevista que concedi ao Portal InternetSegura, do Terra, sobre o assunto Wikileaks, chamada "O que o fenômeno Wikileaks veio nos ensinar":

Fonte: http://internetsegura.terra.com.br/site/interna.aspx?id_conteudo=550

O fenômeno do Wikileaks, organização que já divulgou dados sigilosos de várias nações, mostrou que o vazamento de informações não deixa livre nem mesmo grandes corporações e entidades governamentais.

Sandro Süffert, CTO da Techbiz Forense Digital, é consultor sênior em Segurança da Informação e já acompanhou vários incidentes em instituições públicas, financeiras e de telecomunicações. Com sua e experiência e bagagem de conhecimento, e como membro da High Technology Crime Investigation Asssociation (HTCIA) desde 2006, faz uma análise ampla e profunda das lições que o Wikileaks veio nos ensinar.

1) Em linhas gerais, o que o fenômeno do Wikileaks nos ensinou em termos de violação de dados sigilosos? Agora, foram informações da área diplomática, mas a sociedade -- em particular, a brasileira -- corre risco de ver vazar dados da Receita Federal ou da Polícia Federal?

O vazamento de dados sigilosos não é uma novidade, porque a limitação de acesso a qualquer tipo de dado eletrônico é um desafio colossal em um mundo cada vez mais conectado, competitivo e dependente de informação. O fenômeno do Wikileaks traz como novidade a ampla divulgação dessas informações sigilosas, especialmente por uma organização que se propõe – supostamente – a proteger a fonte da informação confidencial e servir de interface com órgãos de imprensa.

O que o Wikileaks mostrou ao grande público é que, mesmo em redes e sistemas governamentais, sem acesso a partir da Internet (como a SIRPNET/Intelink do governo norte-americano), uma informação que pode ser acessada também pode ser divulgada sem autorização.

Para entender a motivação de casos de vazamento de dados, não podemos deixar de seguir a máxima “follow the money”. Dito isso, no caso de dados da Receita ou Polícia Federal, informações valiosas, quando acessadas ilegalmente, são vendidas no mercado negro – uma divulgação ampla de todos esses dados não seria economicamente proveitosa, além de potencialmente expor os responsáveis pelo vazamento às autoridades competentes.

Já no caso do Wikileaks, por trás da ideologia de informação livre, estabeleceu-se um modelo de negócio que paga altos salários e movimenta dezenas de milhões de dólares oriundos de doações. Ou seja, o negócio que mantém o site é o próprio vazamento de dados.

2) Em termos legais e éticos, como ficam os limites da imprensa na divulgação de notícias que possam colocar a segurança do país em risco? Até que ponto o cidadão comum tem direito de acesso a informações que podem colocar a segurança de um país em risco ou que, por outro motivo, são salvaguardadas pelos governos?

No caso do material divulgado pelo Wikileaks, além do desconforto diplomático causado pela divulgação de detalhes como apelidos de chefes de Estado, existem informações classificadas como secretas, que claramente colocam a segurança dos Estados Unidos e de sua população em risco. Esse é o caso da lista atualizada de infraestruturas críticas norte-americanas localizadas no exterior, preparada pelo Departamento de Estado em 2009 e publicada a cerca de um mês por Assange e sua equipe.

Apesar de existirem outros sites underground que já faziam a divulgação desse tipo de informação, a estratégia do Wikileaks de distribuir simultaneamente os dados para diversos jornais (New York Times, Le Monde, El Pais, The Guardian e Der Spiegel) pretende dar uma maior legitimidade às informações divulgadas e ao mesmo tempo provocar uma competição entre os jornais.

Como a informação já vazou e será publicada, mais cedo ou mais tarde, por algum deles ou diretamente pelo Wikileaks, é de se imaginar o conflito ético ocorrido nas redações. Neste caso, o próprio conflito ético foi diluído por todas essas publicações e, como vimos, no embate entre a ética e a necessidade vender mais jornais que os concorrentes, o segundo venceu.

Quanto ao acesso às informações, todos os Estados precisam manipular dados sensíveis que são classificados como secretos ou ultrassecretos por motivos óbvios, como a segurança nacional, por exemplo. Em todo o mundo, os governos possuem órgãos de inteligência que trabalham com informações que não devem ser acessadas por todos os cidadãos, por motivos de segurança.

3) Como está a legislação brasileira em termos de proteção de dados sigilosos na era da Internet e de sites do estilo wiki? E em termos de punição? Você acha que as leis no Brasil deveriam ser atualizadas para lidar com situações como a gerado pelo Wikileaks?

Tradicionalmente, há uma divisão ao se tratar os crimes envolvendo computadores: existem os chamados crimes próprios, que só podem ser cometidos por meio eletrônico, e os crimes impróprios, em que o meio eletrônico é apenas uma via para o seu cometimento. No caso em pauta, não entendo ser necessária atualização de legislação, pois se trata de uso da tecnologia para o cometimento de crimes já previstos anteriormente.

O direito à intimidade e à privacidade, assim como ao sigilo de correspondência, da comunicação de dados e conversas telefônicas, é tratado pela Constituição Federal e pelo nosso Código Penal. Existem inúmeros artigos que podem ser aplicados pelas autoridades competentes, conforme o caso. Dentre eles está o Artigo 151 (Violação de Correspondência) [a Lei n.o 9.296/96 - ver comentários abaixo], o Artigo 155 (Crime de Furto), o Artigo 163 (Crime de Dano), o Artigo 171 (Estelionato) e o Artigo 305 (Crime contra a Fé Pública). No caso das empresas públicas, cabe citar também o Artigo 325 do Código Penal, que trata da violação de sigilo funcional. A pena prevista é detenção, de seis meses a dois anos, ou multa, se o fato não constitui crime mais grave.

Nos últimos anos, o Governo Federal, através do Departamento de Segurança da Informação e Comunicações do Gabinete de Segurança Institucional da Presidência da República, amadureceu consideravelmente as iniciativas relacionadas às regras de segurança das informações e comunicações, como a normatização da área, classificação da informação e envolvimento de todos os envolvidos na proteção das nossas informações e infraestruturas críticas.

4) No caso do Wikileaks, o vazamento das informações foi sucedido por uma onda de ataques a empresas que retaliaram o site (como a Amazon, a Mastercard e a Visa). Essas ações seriam passíveis de punição no Brasil, se tivessem sido disparadas daqui?

O desenvolvimento, distribuição e a utilização de ferramentas desse tipo são crimes previstos há anos em legislações de vários países, como Holanda, Inglaterra e Alemanha. No Brasil, caso haja indisponibilidade total ou parcial do site, pode-se configurar o crime de dano, previsto no artigo 163 do Código Penal, com pena de detenção, de um a seis meses, ou multa.

De acordo com esse mesmo artigo, pode-se configurar dano qualificado, caso seja efetuado “contra o patrimônio da União, Estado, Município, empresa concessionária de serviços públicos ou sociedade de economia mista” e, nesse caso, a punição prevista em lei é detenção de seis meses a três anos, e multa.
Se, além do ataque de negação de serviço, houver cobrança de valores para cessá-lo, há a configuração de crime de extorsão, previsto pelo artigo 158 do Código Penal, com pena de reclusão, de quatro a 10 anos, e multa.

Infelizmente, esse tipo de ação de “retaliação” não requer nenhuma sofisticação técnica e já começamos o ano com ataques similares de negação de serviço a sites governamentais brasileiros. A medida mais efetiva para evitar isso é identificar e punir adequadamente os responsáveis.
Em meu blog, abordei essa questão específica com mais profundidade, juntamente com o Dr. Emerson Wendt (http://sseguranca.blogspot.com/2010/12/as-acoes-anti-anti-wikileaks-e.html).

5) Há algo que o usuário comum, as empresas ou as instituições governamentais possam fazer possam fazer para se proteger contra vazamentos de informações confidenciais?

A tecnologia é mais útil na investigação de como os dados vazaram do que na proteção desses dados. Caso um adversário com intenção, motivação e capacidade (financeira e técnica) quiser obter essas informações, isso irá acontecer – mais cedo ou mais tarde.

O que se pode fazer é dificultar a ocorrência, elevando-se a dificuldade (financeira e técnica) necessária para a obtenção não autorizada desses dados.

A motivação de grande parte desses casos pode ser diretamente afetada pela adequada investigação e punição exemplar dos responsáveis por ocorrências que violem as políticas de segurança, como o vazamento de dados. Isso requer um investimento tecnológico e a necessidade de amadurecimento de todos os níveis da empresa, no tocante à segurança da informação. Qualquer tecnologia de proteção torna-se ineficaz sem a adequada classificação das informações e um controle do acesso e compartilhamento. E pior, se feita incorretamente, a proteção dos dados pode gerar uma situação com que poucas empresas estão dispostas a arcar: a limitação do acesso às informações que pode ser o principal diferencial competitivo da empresa.

Dentre as tecnologias mais úteis para evitar o vazamento de dados, está a criptografia. Ela é útil em vários níveis, desde o usuário final até empresas privadas e segredos de Estado. Para os usuários finais e empresas, existem ferramentas de criptografia de disco que garantem que informações sigilosas não cheguem às mãos indevidas, por exemplo, no caso de um notebook roubado. Ferramentas DLP (Data Leak Protection) e de forense computacional auxiliam na monitoração e na investigação de endpoints e da rede. Várias regulamentações de mercado, como a Sarbanes Oxley e PCI, apontam para esse tipo de abordagem ao problema.

Nas empresas, existem grupos de usuários que merecem uma monitoração adequada por possuírem acesso irrestrito às informações. É o caso de funcionários da área de TI, como administradores de bancos de dados e operadores de backup.

Para o usuário final, há dicas sobre como usar diferentes senhas fortes em diferentes serviços online, evitar a exposição de dados pessoais desnecessariamente em redes sociais, além do desenvolvimento de um senso crítico de que a Internet é uma ferramenta maravilhosa, mas que está cheia de armadilhas que devem ser evitadas.

6) Na sua visão, depois do Wikileaks, qual será o grande fenômeno que deve colocar a privacidade e a segurança das informações na berlinda?

O fenômeno Wikileaks colocou a importância da segurança das informações em pauta em 2010, mas outros acontecimentos divulgados pela grande mídia fizeram o mesmo. É o caso da Operação Aurora, em que o Google e cerca de 30 outras empresas norte-americanas tiveram informações confidenciais acessadas por hackers possivelmente financiados pelo governo chinês. Outro incidente importante foi a descoberta do código malicioso StuxNet, que possui uma sofisticação técnica nunca antes encontrada e foi utilizado com sucesso – possivelmente por um Estado opositor – para atrasar a produção nuclear iraniana.

A ocorrência desse tipo de incidentes costuma levantar uma série de priorizações, investimentos e trazer o assunto da Segurança da Informação à tona. Mas a privacidade e a segurança devem ser assuntos fundamentais e estratégicos para governos, empresas e também para cidadãos comuns – independente desses fenômenos.

À medida que a complexidade desses milhões de sistemas interconectados, que chamamos de Internet, continuar a crescer, também deve crescer a importância da Segurança da Informação em todos os níveis de atuação da sociedade. As ameaças continuarão existindo e dados sigilosos serão acessados, independente da sua divulgação.

Wednesday, December 8, 2010

Anti-Anti-Wikileaks e seus efeitos


Nós já publicamos por aqui artigos sobre vazamento de informações, e logo que foram publicadas informações relevantes pelo Wikileaks, atualizamos também posts relevantes como (Operação Aurora e Stuxnet).

Como sabemos, a informação em formato digital é extremamente difícil de ser controlada, sejam dados secretos fluindo de uma rede ultra-secreta para um computador pessoal - como foi o caso do vazamento pela Wikileaks dos dados militares do Iraque e Afeganistão (a fonte do site era Bradley Manning, que tinha acesso top-secret) - seja um código malicioso super especializado como o Stuxnet indo via pendrive de uma rede de negócios para uma rede de controle de infra-estruturas críticas.

O que deve ser controlado em qualquer ambiente é o acesso à informação, preferencialmente usando o princípio de "need-to-know". Aos interessados segue boa documentação sobre classificação da informação:

O site inicialmente foi alvo de um "hackivista" chamado "th3j35t3r" - que parece estar querendo chamar atenção para suas ações e sua ferramenta 37337 chamada "XerXes" (vídeo). A ferramenta XerXes usava uma rede de proxies anônimos para amplificar uma vulnerabilidade presente nos servidores Web Apache - mais informações sobre o "Slowloris", aqui.

Hoje (08/12/2010) várias das empresas que "viraram as costas" para o Wikileaks estão sofrendo ataques maciços de negação de serviço - ou DDOS (Distributed Denial of Service) - que inviabilizam sua presença online.

O grupo "Anonymous", através do perfil do twitter "anon_operation" está comandando os ataques às empresas, que por pedido do governo americano bloquearam os serviços que eram utilizados pela Wikileaks. No momento em que escrevo este post, o site do grupo (http://anonops.net/) está fora do ar também (e seu perfil no Facebook foi bloqueado)

O ataque é distribuído, e mais de 1500 "bots voluntários" se unem a um canal de irc (ou a uma conta no twitter) para baixar a ferramenta "LOIC" (Low Orbit Ion Cannon) - que pode ser configurada em modo Hive Mind (algo como "Consciência Coletiva" - para que a máquina vire um zumbi pré-configurado para atacar os alvos escolhidos pelo grupo.

O último alvo foi a VISA (www.visa.com) que no momento em que escrevo este post está inacessível.

Segue a lista dos alvos publicados e que já foram afetados pelo grupo:

A NetCraft está monitorando em tempo real a disponibilidade dos sites envolvidos nestes ataques.

Com relação à mitigação destes tipos de ataque, recomendo o PeakFlow da ArborNetworks, contra o Slowloris, veja as últimas atualizações do modsecurity. E claro, se couber no orçamento colocar (parte de) seu serviço na Akamai ou Amazon Elastic Computing Cloud também resolve.. =)

[ Update: outra ferramenta disponibilizada pelo grupo "Anonymous", continha o código fonte e foi modificada e redistribuída pelo th3j35t3r, com backdoor que facilita a identificação dos usuários ]

Mais informações:

Tuesday, April 6, 2010

Espionagem internacional China vs Tibet (GhostNet) e outros países

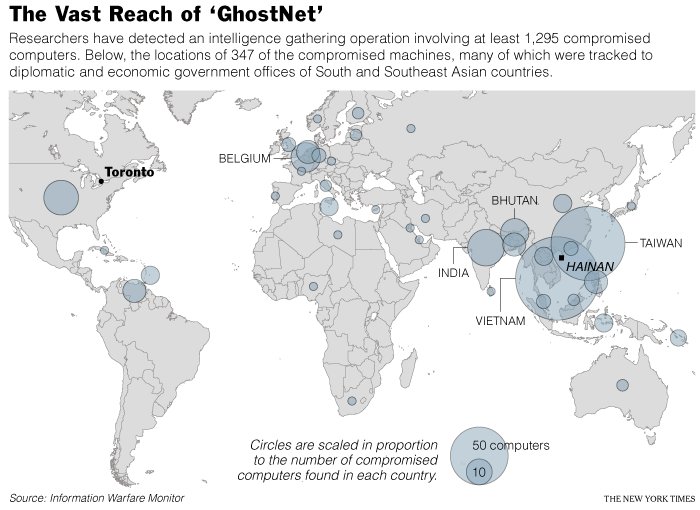
fonte infográfico: artigo relacionado do New York Times.


[ 2010-04-06 - Update ]

Mais novidades sobre as atividades de cyber-espionagem com origem na China.

Um novo relatório, chamado de "Shadows In The Cloud - An investigation into cyber espionage 2.0" (pdf) - expande as informações que foram aqui originalmente apresentadas por este post. Além da Universidade de Toronto, o CitizenLab e a ShadowServer Foundation e o SecDev Group participaram do projeto.

Os investigadores documentam evidências de atividades ligadas a comunidade chinesa (província de Chengdu) de cyber-espionagem que envolveram o comprometimento de instituições Governamentais, Acadêmicas e Comerciais na Índia, Nações Unidas, Embaixada do Paquistão nos Estados Unidos, entre outros.

Foram também recuperados documentos do governo Indiano que vazaram destes alvos, incluindo dois marcados como SECRETOS, seis como RESTRITOS e cinco como CONFIDENCIAL, Além de cerca de 1500 cartas enviadas pelo escritório do Dalai Lama.


Mais informações:


[ 2010-01-13 - Update ]


O Google - através de seu Diretor Jurídico - publicou ontem um artigo no seu Blog Oficial chamado "A new approach to China". A empresa divulgou que vários ataques a partir da China têm ocorrido, incluindo roubo de propriedade intelectual do Google e acesso não autorizado a informações de pessoas de diferentes nacionalidades que lutam a favor dos direitos humanos.

Além disto eles divulgaram que durante a investigação que foi feita, outros setores da economia americana também foram afetados (Internet, Financeiro, Tecnologia, Mídia e Químicos).O Google também anunciou que não irá mais censurar os resultados de pesquisas feitos a partir da China, o que deve gerar problemas para a continuidade empresa na China (google.cn).

Outras 33 empresas - apenas da área de tecnologia - também foram afetadas pelo ataque descrito pelo Google e com técnicas similares ás detalhada no post original abaixo.

[ 2009-10-12 - Update ]

Jornais portugueses divulgam relatório que afirma que informações sensíveis do país foram roubadas pela Ghostnet, incluindo "informação capaz de facultar o acesso a bases de dados do Ministério da Justiça, ficheiros sobre o sistema que gere as eleições em Portugal, documentos da Polícia Judiciária e informação sobre juízes e magistrados".

[ 2009-04-02 - Update ]

O americano Heike, militar aposentado da área de inteligência e especialista em cultura hacker chinesa, publicou em seu blog The Dark Visitor o resultado de pesquisas de identificação de um dos indivíduos por trás da rede de espionagem "GhostNet". Até o momento os suspeitos não tem nome, mas já tem nickname (lost33 & losttemp33), cidade (Chengdu, Sichuan [google maps]) e universidade ("University of Electronic Science and Technology of China" [Google Translate]


[ 2009-03-29 - Post Original ]


É crescente a preocupação dos governos com a "CyberWar", e este é um motivos que motivou vários países a priorizar cada vez mais ações de Cyber-Segurança.

No sábado passado, pesquisadores da Universidade de Toronto publicaram um paper (mirror pdf) (link original - lento) muito interessante intitulado "Tracking GhostNet - Investigating a Cyber Espionage Network".

Trata-se de uma investigação conduzida nos últimos 10 meses a pedido do Dalai Lama, sobre uma suposta espionagem internacional efetuada pela China contra o Tibet e outros países

O envolvimento oficial do governo não foi inteiramente confirmado (e já foi negado oficialmente) - apesar de algumas confissões de hackers chineses no passado (video cnn) )(principalmente asiáticos) que envolveu 1295 computadores em mais de 100 nações.

O que diferencia este ataque e análise de tantos outros é que 30% dos alvos incluem forças militares, ministérios de relações exteriores, embaixadas, organizações internacionais e jornais de vários países.

A abordagem direcionada dos atacantes, segundo a F-Secure (traduzida e simplificada por nós), é a seguinte:

1. somente um alvo (do governo ou ONG) recebe um email 'spoofado' de algum conhecido, com texto e anexo (PDF,DOC,PPT ou XLS) que fariam sentido para o alvo e o falso remetente.

2. Como o alvo quase sempre possui alguma aplicação vulnerável (Adobe Reader, Microsoft Word ou Excel), o anexo malicioso instala um trojan de acesso remoto (RAT), como os seguintes [ atenção, não siga os próximos links a não ser que saiba o que está fazendo ] Grey Pigeon, Gh0st Rat (site chinês) e Poison Ivy.

3. A partir daí, o computador do alvo não mais lhe pertence, e sua navegação, emails e documentos podem ser vistos por seus piores adversários, que irão utilizar as palavras chave mapeadas nas máquinas atacadas para enviar emails aparentemente válidos com anexos maliciosos para novos alvos (1.).

Entre as informações expostas no paper, há evidências documentadas da invasão de computadores que continham informações sensíveis do escritório privado do Dalai Lama e outros alvos Tibetanos.

O paper é dividido em 3 partes:

I - Análise de alegações prévias de cyber espionagem pela China e métodos utilizados nesta investigação

II - Detalhamento da condução da investigação - Apresentação de achados.

III - Análise dos achados, implicações e sugestão de explicações alternativas.

Pesquisadores da Universidade de Cambridge, no Reino Unido, publicaram um relatório técnico sobre o mesmo tema (GhostNet), entitulado The snooping dragon: social-malware surveillance of the Tibetan movement (pdf).

Labels

forense (50) resposta a incidentes (40) segurança em profundidade (27) vulnerabilidade (27) treinamento (22) cyberwar (18) conferência (16) forense de memória (15) hackers (15) malware (15) blogs (14) windows (13) ddos (12) vazamento de informações (12) china (11) criptografia (11) dns (11) exploit (11) google (11) microsoft (11) ferramenta (10) memoria (10) botnet (9) csirt (9) forense de disco (9) forense de rede (9) ftk (9) legislação (9) phishing (9) 0-day (8) NIST (8) accessdata (8) encase (8) evento (8) ferramentas (8) kaspersky (8) linux (8) negação de serviço (8) netwitness (8) sans (8) volatility (8) cert.br (7) correlacionamento (7) desafios (7) forense corporativa (7) internet explorer (7) livros (7) pageviews (7) pci (7) twitter (7) usa (7) APURA (6) Guidance Software (6) espionagem industrial (6) governo (6) iccyber (6) metasploit (6) monitoração (6) privacidade (6) skype (6) techbiz (6) 0day (5) CDCiber (5) blackhat (5) brasil (5) dlp (5) falha (5) fbi (5) ids (5) inteligencia (5) java (5) memoryze (5) modelagem de ameaças (5) métricas (5) nsa (5) patch (5) pdf (5) policia federal (5) python (5) registry (5) richard bejtlich (5) rsa (5) segurança (5) segurança de rede (5) siem (5) CyberCrime (4) Enscript (4) adobe reader (4) algoritmo (4) android (4) anti-forense (4) anti-virus (4) arcsight (4) auditoria (4) backdoor (4) backtrack (4) campus party (4) ccc (4) certificação digital (4) ciberespionagem (4) defacement (4) drive-by (4) estatísticas (4) exploit kit (4) firefox (4) fud (4) gsi (4) mandiant (4) md5 (4) online (4) pentest (4) programação (4) safe browsing (4) sandbox (4) slowloris (4) ssl (4) storm worm (4) stuxnet (4) trojan (4) wikileaks (4) windows7 (4) .gov (3) ameaça (3) blackberry (3) ceic (3) chrome (3) ciberguerra (3) cloud (3) conscientização (3) crackers (3) cymru (3) dan geer (3) defesa (3) dsic (3) engenharia social (3) enisa (3) evidence (3) fast flux (3) forense digital (3) hardware (3) htcia (3) https (3) imperva (3) intel (3) ips (3) live cd (3) logs (3) man in the middle (3) networkminer (3) perícia digital (3) processo (3) ransomware (3) registro (3) reportagem (3) revista (3) risco (3) secunia (3) shodan (3) sox (3) sql injection (3) tools (3) truecrypt (3) verizon (3) virus (3) vista (3) voip (3) worm (3) .mil (2) BSIMM (2) Encase Enterprise (2) JDFSL (2) TPM (2) Virustotal (2) XSS (2) adobe flash (2) aduc (2) amazon (2) apache (2) apple (2) autenticação (2) bloqueador de escrita (2) breno silva (2) bruce schneier (2) bundestrojaner (2) cache poisoning (2) caine (2) carders (2) carnegie mellon (2) carolina dieckmann (2) carving (2) censura (2) cipav (2) cofee (2) coldboot (2) comodogate (2) conficker (2) consciência situacional (2) cooperação (2) core (2) cucko´s egg (2) cuda (2) cyberwarfare (2) database security (2) digital intelligence (2) direito digital (2) dnschanger (2) dpf (2) engenharia elétrica (2) engenharia reversa (2) etir (2) expressões regulares (2) f-response (2) finfisher (2) fingerprinting (2) firmware (2) flash (2) fraude (2) ftkimager (2) full disclosure (2) fuzzy (2) gsm (2) hacktivismo (2) hbgary (2) heap spray (2) iOS (2) immunity (2) impacto (2) insecure magazine (2) insiders (2) interceptação (2) iphone (2) irc (2) irã (2) jaquith (2) loic (2) mac (2) mastercard (2) mestrado (2) mobile (2) ms08-067 (2) openioc (2) openssl (2) otan (2) palantir (2) paypal (2) pcap (2) pdgmail (2) portugal (2) presidência (2) prisão (2) proxies (2) ptfinder (2) rbn (2) recompensa (2) recuperação (2) regripper (2) relatório (2) resumo (2) rio de janeiro (2) ross anderson (2) russia (2) securid (2) segurança por obscuridade (2) shell (2) sift (2) snort (2) snowden (2) sony (2) sorteio (2) spam (2) spoofing (2) spyeye (2) sql (2) ssd (2) stealth (2) suricata (2) sysinternals (2) tecnologia (2) trend micro (2) unb (2) usb (2) virtualização (2) visa (2) vulnerability (2) waf (2) winen (2) wireless (2) wpa (2) wpa2 (2) xry (2) zeus (2) .edu (1) .pac (1) 3g (1) ABNT (1) AR-Drone (1) AppleGate (1) Asterisk (1) Audit Viewer (1) BIOS (1) CCDCOE (1) CEF (1) CERT (1) CSI Cyber (1) CarbonBlack (1) Craig Wright (1) DC3 (1) Diginotar (1) Dilma (1) DoD (1) Equation (1) FACE (1) FRED (1) Facebook (1) Fred Cohen (1) GPU (1) Gene Spafford (1) HP (1) ICOFCS (1) ICS (1) IDMEF (1) IJDCF (1) IJDE (1) IJOFCS (1) INFOSEG (1) IODEF (1) IPv6 (1) ISIS (1) ISO (1) MAEC (1) MCT (1) MMEF (1) Michael Cloppert (1) Ministério da Defesa (1) Netwtiness (1) OVAL (1) PL84/99 (1) RH2.5 (1) RNP (1) SDDFJ (1) SbSeg (1) Seccubus (1) Stratfor (1) TED (1) TJX (1) TV5 (1) TV5Monde (1) Tallinn (1) USCyberPatriot (1) USSTRATCOM (1) VERIS (1) VRT (1) WPS (1) WiPhire (1) Wifi Protected Setup (1) Windows10 (1) XMLHttpRequest (1) YARA (1) a5/1 (1) a5/3 (1) active defense (1) adeona (1) adhd (1) aes (1) afflib (1) akamai (1) alemanha (1) ambev (1) angler (1) anti-theft (1) antisec (1) anubisnetworks (1) apt (1) apwg (1) aquisição (1) arbor (1) armoring (1) artefatos (1) artillery (1) asprox (1) assinaturas (1) atenção seletiva (1) attack (1) aurora (1) australia (1) autonomous systems (1) avg (1) avi rubin (1) avware (1) awards (1) baixaki (1) bash (1) bbc (1) bear trap (1) belkasoft (1) bgp (1) birthday attack (1) bitlocker (1) black tulip (1) blackhat seo (1) blacklist (1) blind sql injection (1) bluepex (1) bluepill (1) breaking point (1) bug (1) bulk_extractor (1) byod (1) c2c (1) capacidade (1) carbon black (1) careto (1) carnivore (1) cartão de crédito (1) cbs (1) cellebrite (1) celular (1) centera (1) cerberus (1) certificações (1) cheat sheet (1) chip (1) chris paget (1) chromium (1) citrix (1) clean pipe (1) cliff stoll (1) cloudfare (1) cloudflare (1) cloudshield (1) cnasi (1) cnet (1) cnn (1) codenomicon (1) coleta (1) comodo (1) comodobr (1) compliance (1) comsic (1) convenção de budapeste (1) convergence (1) copa do mundo (1) coreia do norte (1) corey johnson (1) cpbr (1) crime na rede (1) crise (1) cristine hoepers (1) cuckoo (1) cyberattack (1) cyberbunker (1) daemonlogger (1) dam (1) dancho danchev (1) darkmarket (1) dcom (1) decaf (1) decaf v2 (1) decloack (1) deepweb (1) defcon (1) deutche telekom (1) dfrws (1) digitask (1) dimmit (1) diário oficial (1) dnsbl (1) dnssec (1) dou (1) downadup (1) drdos (1) drwxr (1) dsd (1) dumpcap (1) dumpit (1) duqu (1) e-evidence (1) ediscovery (1) eff (1) elcomsoft (1) emc (1) emprego (1) energia (1) enigma (1) entrevista (1) escola nacional de defesa cibernetica (1) eset (1) esteganografia (1) estonia (1) estratégia (1) etld (1) europa (1) eventos (1) evil maid (1) evilgrade (1) exercito (1) exploit-db (1) exportação (1) extorsão (1) f-secure (1) falso positivo (1) fantastico (1) fatal error (1) fecomercio (1) fernando carbone (1) ff4 (1) finlândia (1) flame (1) flexispy (1) foremost (1) forense de vídeo (1) forensic focus (1) forensic magazine (1) forensics (1) forensics.wiki.br (1) forensicswiki (1) força bruta (1) frança (1) full disk encryption (1) g1 (1) gauss (1) gcih (1) ghostnet (1) globo (1) gmail (1) gpcode (1) gpl (1) gps (1) grampo (1) guardium (1) guerra (1) guilherme venere (1) hack (1) hackerazzi (1) hackingteam (1) hakin9 (1) hardening (1) harlan carvey (1) hash (1) helix (1) hitler (1) holanda (1) honeynet (1) honeypot (1) hope (1) hosts (1) hotmail (1) httpry (1) iPhoneTracker (1) idefense (1) ig (1) impressoras (1) india (1) info exame (1) insecure maganize (1) intenção (1) interpol (1) interview (1) into the boxes (1) investimento (1) ioerror (1) iphone forensics (1) ironport (1) isc2 (1) israel (1) j2ee (1) jacomo dimmit (1) jailbreak (1) javascript (1) jesse kornblum (1) jotti (1) junho 2008 (1) kaminsky (1) kasumi (1) kgb (1) kits (1) klaus steding-jessen (1) kntools (1) kraken (1) langner (1) lime (1) limites (1) lista (1) lm (1) locaweb (1) lockheed martin (1) lynis (1) lógica (1) mac memory reader (1) mac memoryze (1) macosx (1) magic lantern (1) map (1) marcapasso (1) marcelo caiado (1) marcos ferrari (1) mawlare (1) mbr (1) mcafee (1) mcgraw (1) memscript (1) metasploitable (1) mindmap (1) mit (1) mitigação (1) mitm (1) moonsols (1) moxie (1) mrtg (1) ms08-033 (1) nac (1) nessus (1) netcontinuum (1) netflow (1) networking (1) ngrep (1) nit (1) nmap (1) norma (1) norse (1) notebook (1) ntlm (1) ntop (1) ntp (1) nuclear (1) obama (1) oi (1) oisf (1) oiss (1) olimpiadas (1) openbts (1) openvas (1) opm (1) oportunidade (1) oracle (1) orkut (1) otp (1) owasp (1) packers (1) panda (1) pattern matching (1) payback (1) pcre (1) pedofilia (1) pentesting (1) perforce (1) pericia (1) perl (1) perícia (1) pfsense (1) pgp disk (1) phonecrypt (1) pki (1) ploks (1) poisoning attack (1) policia civil (1) polypack (1) port knocking (1) português (1) post-mortem (1) postgres (1) powershell (1) prefeitura (1) premiação (1) preparação (1) princeton (1) provedores (1) ps3 (1) psn (1) psyb0t (1) pushpin (1) pwn2own (1) pymail (1) quebra de sigilo (1) r2d2 (1) rainbow tables (1) rar (1) realengo (1) reação (1) record (1) referência (1) regex (1) registry viewer (1) regulamentação (1) remnux (1) renato maia (1) renault (1) replay (1) reversing labs (1) roi (1) rootkit (1) router (1) rpc (1) ruby (1) sanitização (1) santoku (1) sc magazine (1) scada (1) scanner (1) scm (1) secerno (1) second life (1) security (1) securityonion (1) senasic (1) sentrigo (1) sep (1) sequestro de dados (1) sha1 (1) shadowserver (1) shmoocon (1) siemens (1) sites (1) skorobogatov (1) slideshare (1) smartcard (1) snapcell (1) software (1) sotirov (1) sp (1) spamhaus (1) spidertrap (1) squid (1) sri (1) ssdeep (1) sseguranca (1) sslstrip (1) sting (1) stj (1) street view (1) sucuri (1) superinteressante (1) são paulo (1) takedown (1) teamcymru (1) technosecurity (1) telefônica (1) terra (1) terrorismo (1) timeline (1) tizor (1) tls (1) token (1) topcell gsm (1) tresor (1) trustwave (1) tse (1) turquia (1) txtBBSpy (1) umass (1) unix (1) urna eletrônica (1) us-cert (1) usenix (1) userassist (1) vazamentos (1) venda de senhas (1) venere (1) verdasys (1) verisign (1) videntifier (1) visualização (1) visualize (1) vivo (1) vm (1) votação (1) wargaming (1) wasc (1) web 2.0 (1) weblabyrinth (1) websense (1) whitelisting (1) whois (1) wigle (1) win32dd (1) winacq (1) windbg (1) windd (1) winifixer (1) wipe (1) wired (1) wireshark (1) wlan (1) wordpress (1) wrf (1) xerxes (1) xp (1) zdi (1) zlob (1)