Showing posts with label forense corporativa. Show all posts

Saturday, September 29, 2012

APURA no ICCYBER 2012


[ Update 01/10/2012 ]

Slides do material apresentado pela APURA no ICCyber 2012:


[ Update 29/09/2012 ]


O ICCyber mais uma vez foi um excelente evento, tanto do ponto de vista do conteúdo apresentado nas palestras quanto ao nível dos debates e atividades hands-on oferecidas aos participantes.

Nós da APURA fomos honrados em participar como patrocinadores e também por estarmos diretamente envolvidos no evento muito além do nosso estande em conjunto com a AccessData. Nossa satisfação por termos conseguido trazer palestras técnicas internacionais de qualidade (* - PDF
), além de termos participado como palestrantes e também oferecido juntamente com o Team Cymru o hands on "Desafio Forense".
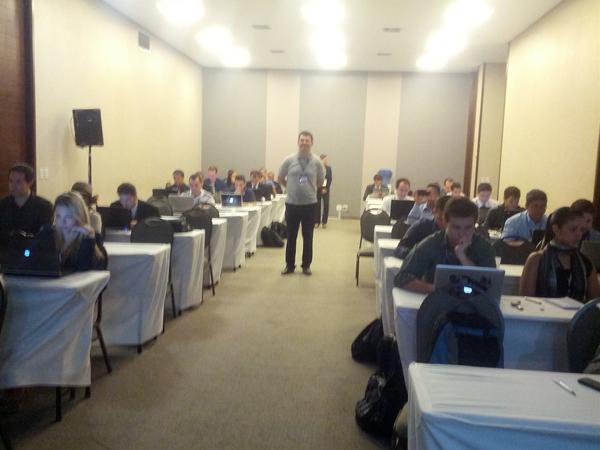

Dentre os mais de 30 participantes do Desafio Forense do ICCyber, foram premiados os 5 primeiros colocados (Entre eles, dois Peritos Federais (SP e RJ), dois militares do Exército brasileiro e um consultor do CTI - Campinas. Na foto abaixo o momento da premiação ao vencedor: Guilherme M. D.:


A premiação final do Desafio foi a seguinte:
  • 1o Lugar: Um tablet Google Nexus 7, brindes da DPF e convite para o ICCyber 2013 ;
  • 2o e 3o Lugares: Brindes da DPF e convites para o ICCyber 2013 ;
  • 4o e 5o Lugares: Brindes da DPF
PS: 2 dos 5 primeiros colocados fazem parte do time que está representando o Brasil na CyberLympics.

[ Update 22/09/12 ]

Desafio Forense ICCyber 2012 - APURA e Team Cymru:

'Sandro Süffert, CTO da Apura, e Jacomo Picollini, VP do Team Cymru, realizarão o Desafio Forense no ICCYBER 2012. A competição acontecerá num ambiente de simulação onde serão avaliadas a destreza dos participantes em situações de rastreamento de invasão, exigindo a utilização de técnicas sofisticadas de análise, para a detecção e identificação da origem do “ataque” simulado.' (UOL/IDG Now)

O vencedor será premiado com um tablet Nexus 7, do Google - cortesia da Apura CyberSecurity


Palestra "Clustering and Classification for Cyber Crime (PDF)" de Jesse Kornblum:

Um dos mais respeitados especialistas e desenvolvedores de ferramentas para computação forense - Jesse Kornblum (*), aceitou o nosso convite e estará fazendo um keynote no ICCyber 2012.


Algumas ferramentas conhecidas que ele desenvolveu: dc3dd (aquisição forense), ssdeep e md5deep (fuzzy hashing) e foremost (carving).

Para mais informações sobre outros destaques do evento, veja este artigo do UOL - Conferência em Brasília reune 40 especialistas em cibersegurança :


"A ICCYBER 2012 – IX Conferência Internacional de Perícia em Crimes Cibernéticos, que acontece em Brasília de 26 a 28 de setembro, reunirá um time de mais de 40 especialistas, nacionais e internacionais, dentre os quais o Instituto Nacional de Criminalística da Polícia Federal e do FBI norte-americano, para debater os desafios da prevenção às ameaças digitais, e casos bem sucedidos de detecção e investigação de quadrilhas cibernéticas.

Contendo atividades distribuídas entre painéis, palestras técnicas, apresentação de papers acadêmicos e sessões de treinamento, dentre os destaques da programação está a presença do Ministro Gilson Dipp, Vice-Presidente do STJ, Ministro do TSE, ex-Corregedor Nacional do CNJ, e Presidente da Comissão responsável pela elaboração do anteprojeto de reforma do Código Penal, que participará do painel Proposições Legislativas – Reforma do Código Penal, voltado a discutir alternativas de tipificação dos delitos digitais.

Na palestra Sistema Integrado de Comando e Controle para Grandes Eventos, do Coordenador de TI da Secretaria de Segurança em Grandes Eventos do Ministério da Justiça, Daniel Russo, que trará informações sobre o planejamento das medidas de Segurança Eletrônica voltadas para a Copa do Mundo 2014 e Olimpíadas do Rio de Janeiro 2016, face às crescentes ameaças de cyberterrorismo existentes no mundo atual.

Para ilustrar as possibilidades de tais ameaças cibernéticas, e as técnicas de detecção e investigação mais sofisticadas, diversos peritos da Secretaria de Perícias em Informática do Instituto Nacional de Criminalística - INC da Polícia Federal abordarão pesquisas e estudos de caso de episódios ocorridos, como a palestra Ataque a Sites Governamentais: Estudo de Caso, a cargo do perito Ronei Maia Salvatori, do INC-PF.

Dentre os especialistas internacionais presentes, uma das mais aguardadas palestras é aClustering and Classification for Cyber Crime, do “guru” Jesse Kornblum, formado pelo MIT - Massachusetts Institute of Technology, pesquisador da área de computação forense da Kyrus Tech e criador de uma série de ferramentas consideradas fundamentais para a prática da perícia digital forense.

A programação contempla ainda a sessão de Desafio Forense, elaborada pelos especialistas Sandro Suffert e Jacomo Piccolini, que reproduzirá, num ambiente de simulação, situações de rastreamento de invasão, exigindo a utilização de técnicas sofisticadas, debatidas durante o evento, para a detecção e identificação da origem do “ataque” simulado."


[ Post Original - 14/09/2012 ] 

A APURA CyberSecurity Intelligence é patrocinadora diamante do ICCYBER 2012.


A APURA, sua parceira ACCESSDATA e outros parceiros internacionais estarão presentes na conferência ICCYBER 2012, organizada pela ABEAT e Polícia Federal.

Sandro Süffert, Diretor de Tecnologia da APURA, palestrará pela 5a vez no evento. O tema a ser abordado este ano será a Evolução das Técnicas de Investigação Digital em meio corporativo (**).

A crescente complexidade das ações criminosas virtuais e da sofisticação dos instrumentos maliciosos utilizados para esses fins tem requisitado do Perito/Investigador Forense seu contínuo aprimoramento e em especial a habilidade de lidar com inúmeras ferramentas.


Desafio Forense

O Desafio Forense que será executado durante o ICCYBER 2012, oferecido pela APURA CybeSecurity Intelligence e pelo Team Cymru vai proporcionar aos participantes um ambiente seguro para o teste e uso de ferramentas na solução de um jogo de pistas e respostas. O intuito do Desafio é instigar os participantes a utilizar ferramentas forenses de forma criativa e confrontá-los com situações que demandam soluções não ortodoxas.

A participação no Desafio é aberta a todos os inscritos no evento, sendo necessário para participar possuir uma versão atualizada do aplicativo VMWare e 4gb de espaço em disco. Algumas etapas podem necessitar de acesso à Internet. Será declarado vencedor do Desafio o primeiro participante que apresentar a frase ganhadora e demonstrar todas as etapas percorridas.

O site oficial do evento é http://www.iccyber.org

APURA Cybersecurity Intelligence: http://www.apura.com.br

ACCESSDATA: http://www.accessdata.com


Monday, April 25, 2011

RoadShow de Ferramentas de Forense Digital - SP, RJ e DF

[ Update: 25/04/2011 ]

Após várias confirmações, o evento irá acontecer a partir de amanhã, manterei vocês atualizados!

[ Post original: 14/04/2011 ]

No final deste mês, a Techbiz Forense Digital realizará um Roadshow com alguns de seus principais produtos de Forense Computacional. O evento - que é gratuito e tem vagas limitadas - acontecerá nos dias 26, 27 e 28 de abril e 3, 4 e 5 de maio - de forma concomitante em São Paulo, Rio de Janeiro e Brasília, (das 15 as 17 horas).

Clientes terão a oportunidade de ter contato direto com tecnologias de resposta a incidentes e forense computacional de ponta, premiadas mundialmente, distribuídas e integradas pela Techbiz Forense no Brasil.

Os seguintes fabricantes estarão presentes: AccessData, Guidance Software, Arcsight, NetWitness, iDefense e Palantir.

Para mais informações, confira o convite oficial do evento: http://forensedigital.com.br/road-show-ferramentas/


Monday, April 18, 2011

Fuzzy Logic e Fuzzy Hashing

[ Update 18/04/2011 ]

Hoje fui responder a um post sobre o assunto do meu colega de trabalho e amigo - Luiz Sales Rabelo, acabei escrevendo tanto que virou uma atualização por aqui:

Segue mais uma referência interessante: (pdf) - que apresenta as seguintes técnicas de "near match":

- Diff Analysis
- Hashing
- Fuzzy Hashing
- Entropy

O título é - Utilizing Entropy to Identify Undetected Malware - de Tom Davis, Product Manager, Cybersecurity Solutions (Guidance Software)

Acrescentaria ainda uma técnica que já utilizei para sair de sinucas de bico durante duas investigações, importantes, onde tudo parecia perdido - chamada File Block Hash Analysis:

Download do Enscript aqui: https://support.guidancesoftware.com/forum/downloads.php?do=file&id=657

Falei sobre estas técnicas na nossa apresentação (slides) do último ICCyber (a partir do slide 27):


[ Post Original - 2009/11/09 ]

Fuzzy está na moda.

Dois dos meus blogs preferidos publicaram nos últimos dias artigos sobre métodos Fuzzy (Difusos). Um para Forense Computacional (Fuzzy Hashing), outro para Correlação de Logs / SIEM (Fuzzy Logic) .

O assunto é muito interessante e meu objetivo neste post post é comentar as excelentes contribuições feitas pela dupla de blogueiros brazucas.

Post I - Alexandre Teixeira: Fuzzy Hashing na Prática

São apresentados os conceitos e comandos para utilização do utilitário de linha de comando ssdeep (do inventor do Fuzzy Hashing via context triggered piecewise hashes (CTPH) - Jesse Kornblum).

Em linhas gerais, o Fuzzy Hashing torna possível a um analista forense, por exemplo, comparar diferentes arquivos para descobrir o grau de semelhança entre eles, independente da computação de hash tradicional (MD5, SHA1).

A técnica é útil também para análise de malwares (através de comparação de dump de processos em execução). Possivelmente códigos similares (diferentes versões) terão fuzzy hashings próximos.

Além disto, pode ser usado para encontrar vazamento de informação a partir de documentos conhecidos - que mesmo ao serem alterados manterão um fuzzy hashing próximo ao do arquivo original.

Meu comentário sobre outras implementações para Forense:

Alexandre, desde Janeiro de 2009 o FTK da AccessData (nas versões 2 e 3) já possui a funcionalidade de Fuzzy Hashing (ou CTPH) , inclusive com gerenciamento via KFF (Known File Filter) no BD Oracle que acompanha a solução.

Existe uma boa referência da utiilização de Fuzzy Hashing para Forense Digital no site da AccessData: http://www.accessdata.com/downloads/media/Fuzzy_Hashing_for_Investigators.pdf


Post II - Luiz Zanardo: Fuzzy Logic aplicada a busca de padrões em Logs

Não vou lembrar quem me falou, mas já ouvi alguém dizer que a Inteligência artificial costuma ser sempre o 2o melhor jeito de resolver um problema.. o que não é nada mal se resolver mesmo =)

Neste post o Zanardo introduz o leitor a algums conceitos de Lógica Difusa e Teoria de Conjuntos, incluindo Regras de Associação Difusas, Quantificadores Relativos, Suporte e Confiança - entre outros.

O maior ganho em utilizar a Lógica Difusa (ou Fuzzy Logic) está em sua capacidade de gerar respostas com base em informações qualitativamente incompletas e imprecisas ou ambíguas - como um conjunto de logs de segurança, por exemplo =) Em resumo, a lógica difusa generaliza a distribuição binária entre impossível e possível em uma representação gradativa (de 0 a 1) de possibilidade.

A melhor referência de introdução ao ssunto Fuzzy Logic que encontrei online foram estas aulas (powerpoint+video) da Universidade de Konstanz, na Alemanha (em inglês).

Conclusão:

Em ambos os casos, o objetivo é aproveitar o poder de reconhecimento de padrões que os algorítimos Fuzzy fornecem para melhorar a qualidade de identificação de objetos em produtos na área de Segurança.

Do ponto de vista de desenvolvimento de software, existem algumas implementações interessantes, seja via binders como o pyssdeep do python (fuzzy hashing) e o módulo AI::Fuzzy do Perl (fuzzy logic).

Do ponto de vista da implementação da tecnologia em produtos existentes no mercado - no que tange a utilização de Fuzzy Logic para SIEM/ Correlação de Eventos e Logs, a ArcSight é a melhor referência.

Já para Forense Computacional, a AccessData o Fuzzy Hashing no FTK saiu na frente e a Guidance Software utilizando "Entropy" em seu produto CyberSecurity também já apresenta alternativa com o mesmo objetivo.

Tuesday, March 16, 2010

Techbiz Forense Digital abre 12 vagas técnicas em 4 cidades


Há 2 anos trabalho como Consultor em Forense Computacional na
Techbiz Forense Digital, tem sido uma oportunidade única de crescimento profissional e técnico com a vantagem de atuar em grandes organizações do mercado Privado, de Segurança Pública e Governo .

Tive ontem a ótima notícia ontem que nossa área técnica está crescendo ainda mais, e foram abertas 12 novas vagas assim distribuídas: 4 Consultores em Computação Forense, 4 Analistas de Segurança e 4 Suportes Técnicos - uma posição de cada tipo em cada uma das cidades que possuímos sede (excetuando Floripa): Brasília, São Paulo, Rio de Janeiro e Belo Horizonte.

O desafio é entregar Produtos e Serviços fundamentados pelas mais inovadoras tecnologias de Combate à Incidentes de Segurança, Crimes envolvendo alta tecnologia e Forense Computacional.

Além do laboratório forense e desenvolvimento interno, temos ao nosso lado líderes em tecnologia de Reação a CiberCrimes de vários países (Estados Unidos, França, Israel e Suécia) como NetWitness, AccessData, Guidance Software, ArcSight, Digital Intelligence, Micro-Systemation, WetStone, ICS, Tableau entre outras.

O perfil desejado para cada um dos cargos está descrito abaixo e interessados devem procurar o nosso RH no telefone (31) 3211-1800

I - Consultores em Computação Forense Sênior
A - 2 ou mais das certificações EnCE, GCFA/GIAC, CCE, ACSA e CISSP; e
B - ao menos 4 anos de experiência comprovada em Forense Computacional e/ou Resposta a Incidentes de Segurança **em empresas de grande porte**; e
C - experiência com Encase, FTK, ferramentas de SIEM (correlação de logs) e rede (IDS/IPS/Forense de Rede); e
D - Palestra Técnica e/ou Paper publicado em conferências de renome nacional; e
E - entrevista técnica de 1h necessária com um Consultor Sênior; e
F - entrevista com o RH; e
G - disponibilidade para viagens; e
H - referência de 2 ex-gerentes técnicos para entrevista; e
I- levantamento de antecedentes criminais: "capivara" / certidão negativa justiça
II - Analistas de Segurança da Informação – Para serem formados como consultores em computação forense
A - Uma certificação relacionadas à Segurança da Informação (5 acima ou CCSP, MCSO) outros GIAC SANS Institute); e
B - ao menos 2 anos de experiência comprovada em 1) Forense Computacional e/ou 2) Resposta a Incidentes de Segurança e/ou 3) Segurança da Informação **em empresas de médio ou grande porte**; e
C - disponibilidade para viagens; e
D - entrevista técnica de 30min necessária com um Consultor Sênior; e
E - entrevista com o RH; e
F - referência de 1 ex-gerente técnico para entrevista; e
G- levantamento de antecedentes criminais: "capivara" / certidão negativa justiça


III - Analista de Suporte Técnico - Para serem formados como analistas de suporte em computação forense:
A - curso técnico de montagem de computadores, conhecimento prático com hardwares, suporte, troubleshooting; e
B - experiência de ao menos 1 ano com suporte técnico (SW/HW), montagem de computadores; e
D - disponibilidade para viagens; e
E - entrevista com o RH; e
F- levantamento de antecedentes criminais: "capivara" / certidão negativa justiça

Sunday, November 8, 2009

Expressoes Regulares em Resposta a Incidentes


A utilização de expressões regulares para filtragens, criação de regras, alertas, condições, entre outras funcionalidades é uma das ferramentas técnicas que une as diversas tecnologias utilizadas para resposta a incidentes de segurança e forense computacional.

Antes de prosseguir, precisamos ter em mente que a utilização de pattern matching - apesar de extremamente útil - sempre nos trará um número de falsos-positivos e falsos-negativos.

Praticamente todas as linguagens de programação suportam o uso das expressões regulares, por exemplo: .NET, Java, Javascript, Lua, Perl, PHP, Python, Ruby e Tcl nem mesmo precisam de chamada a módulos externos por suportar nativamente regex.

Do ponto de vista das diferentes implementações, a
PCRE (Perl Compatible Regular Expressions) é a mais completa, por suportar diretivas, condicionais, referencias nominais, grupos atômicos, comentários, código embutido, matching parcial e unicode.

No caso da Resposta a Incidentes e Forense computacional,
as expressões regulares representam um papel fundamental tanto na 1) Correlação de Logs e Eventos de Segurança, quanto na 2) Monitoração e/ou Forense de Rede, quanto na 3) Forense de Mídias (local ou remotamente).


1) Correlação de Logs e Eventos de Segurança
As expressões regulares são fundamentais para o processamento direto de arquivos de log e outras evidências. em ferramentas como grep, awk, sed e o próprio perl (exemplo). Além disto, as ferramentas empresariais de SIEM/SIM durante as fases filtragem de dados, na normalização e categorização de eventos e também na correlação de informações e criação de alertas (exemplo).

2) Monitoração e/ou Forense de Rede


Desde as ferramentas básicas como IDS/IPS (como o suporte a PCRE do
Snort ou o uso de regex com o ngrep) até filtros de conteúdo, e as ferramentas de Forense de Rede (exemplo: no NetWitness você pode utilizar expressões regulares para pesquisas avançadas em conteúdos, metadados, ou para identificação de detalhes de protocolos/aplicações com a tecnologia de FlexParser)

3) Forense de Mídias

O uso de expressões regulares está entre as análises mais comuns que são utilizadas em forense computacional (seja em frameworks GPL como o CAINE e o SIFT, seja em ferramentas comerciais como o FTK e ENCASE).
Isto vale tanto na para criação de palavras-chave para pesquisa quanto para a identificação de assinaturas de arquivos / análise de extensão versus header (Exemplo: os primeiros bytes de um JPEG padrão iniciarão com [\xFF\xD8\xFF[\xE0\xEE] - onde \x significa um valor hexadecimal e as chaves significam ou E0 ou EE).

Referências:

Seguem algumas referências para facilitar o treinamento de equipes que precisam utilizar expressões regulares em seu dia-a-dia:

1 - http://gskinner.com/RegExr/ - editor de expressões regulares em versão online e desktop
2 - http://ryanswanson.com/regexp/#start - flex 3 regular expression explorer (obrigado @welias)
3 - Regex Coach - Programa (Win/Linux) gratuito para auxiliar a criação de regexes;
4 - http://www.regular-expressions.info/ - repositório com exemplos, sintaxe, referências, livros, etc;

Thursday, August 27, 2009

Falsa Segurança - Uma verdade inconveniente


Para uma organização obter sucesso em seu programa de Segurança da Informação, são necessárias iniciativas que visem manter a integridade, disponibilidade, não repúdio, autenticidade e confidencialidade das informações críticas para a organização.

Até aí tudo certo, a grande maioria das empresas/órgãos possui uma Política de Segurança publicada que delineia estes objetivos, o problema é que uma visão míope do que são as verdadeiras ameaças costuma gerar investimentos e concentração de esforços em iniciativas generalizadas, estéreis ou ineficientes.

Normalmente podemos dividir as iniciativas práticas na área de Segurança da Informação em três grandes grupos:

1) definição e proteção de dados / ativos críticos (visam EVITAR )
ex: classificação da informação, hardening, criptografia, desenvolvimento seguro, hsm, firewall ...

2) detecção dos variados ataques a dados /ativos críticos (visam ALERTAR)
ex: anti-vírus, anti-spam, ids/ips, registro de auditoria de s.o. e aplicativos, dlp, correlação/siem, ...

3) reação, identificação, e responsabilização de fontes de ameaça (visam PUNIR)
ex: resposta a incidentes, forense computacional (mídias, memória, rede), processos administrativos internos/persecusão penal, ...

A visão míope e o investimento baseado em proteção sem um feedback dos processos de detecção e reação acabam gerando números como os divulgados pelo último relatório sobre resposta a incidentes da Verizon. As equipes de segurança responsáveis pelos ativos comprometidos foram informadas dos ataques por terceiros em mais da metade das vezes (55%) !

Algumas
discussões recentes sobre a distância das Políticas no papel e a realidade na área de Segurança da Informação colocam em cheque ações tradicionais que organizações costumam realizar em seu dia-a-dia - faço meus comentários de cada ponto abaixo:
  • [ "Não mexa se não estiver quebrado" ]
  1. Afinal de contas, o IDS/IPS está ótimo - que está antes do firewall - veja, está bloqueando milhares de ataques vindos da internet por dia (um monte de Blasters, Sassers, Mydooms e brute-forces de ssh romenos). Os ataques vêm se modificando numa taxa muito superior à atualização de nossas ferramentas e processos. Sempre digo que o mais perigoso num AV ou IPS não são os (muitos) falso-positivos, mas os poucos falso-negativos - neste caso não vale o ditado "o que os olhos não vêem.. "
  2. "Para que atualizar de forma programada os patches do sistema operacional, se a máquina não está na DMZ? Quem se responsabiliza se o serviço parar?"
  3. "Metodologia de Desenvolvimento Seguro? Para que? Isto atrasaria demais nossas demandas internas..."
  4. Você precisa ter bem definidos os grupos responsáveis pelas atividades execução e auditoria das atualizações/evoluções nas tecnologias de segurança, assim como das correções de segurança de aplicações, sistemas operacionais e uma metodologia para desenvolvimento de sistemas implantada.
  • [ Soluções de Segurança Plug-and-P[l,r]ay. ]
  1. "Tunning de IDS/IPS? Mudar o AV? Mas hoje ele(s) já pega(m) mais de 1000 ataques por dia!"
  2. "Compramos uma solução UTM e nunca mais tivemos problemas com segurança".
  3. "Eu não sei como funciona. Isto é com o vendor ou revenda, eu sou o Gestor da solução".
  4. Voce deve se perguntar: Quem sabe como funciona? Quem é responsável por manter atualizados os sistemas e processos considerando as ultimas vulnerabilidades, assinaturas, ataques, correções e políticas? Não seja como a maioria que só se "mantém desinformada" até que um sério incidente de segurança abale as estruturas e force alguma mudança.
  • [ Quem sabia administrar/configurar isto foi embora... / Pessoal especializado em segurança é raro e cada vez mais caro.. ]
  1. O turnover na área de segurança é muito alto. Por mais letrinhas de certificações que existam depois de um nome em um Curriculum, o que mais conta na hora da verdade é a experiência;
  2. Quem assume uma solução de segurança "herdada" de outro profissional ou equipe fica relutante em usá-la e mantê-la por desconhecimento / medo da responsabilidade;
  3. É fundamental investir e manter pessoal treinado e preparado para assumir novas atribuições para não deixar trabalhos de anos se perderem porque o responsável não está mais na organização;
  4. Você deve estimular a transferência de conhecimento internamente com frequência.
  • [ Muitas caixas, nenhum conhecimento ]
  1. Múltiplos appliances, softwares e serviços instalados geram um esforço e custo financeiro para mantê-los que acaba minando a possibilidade de soluções customizadas e criativas - muitas vezes mais adaptadas à sua necessidade;
  2. Não invista em soluções de segurança por impulso, não seja alvo fácil do FUD (Fear, Uncertainty and Doubt) do mercado de segurança;
  3. Segundo uma comparação feita em uma das discussões que listamos, estamos tão ocupados mantendo muros enquanto os atacantes estão construindo aviões para voar por cima destes muros;
  4. É necessário pensar estrategicamente e ajustar as ações - como já apontamos em alguns posts - com o foco sempre nas ameaças e problemas reais.
Se você identificou que sua organização sofre com algum dos pontos acima e precisa de um guia comprovadamente eficiente para abordar os desafios listamos, sugiro o excelente "Recommended Security Controls for Federal Information Systems and Organizations"- que foi revisado neste mês pelo NIST.

Monday, August 17, 2009

Medley: Forense USB e Shadow, Backtrack 4, Twitter+Bots e mais!


Não costumo fazer posts genéricos, mas tenho visto tanta coisa interessante, que preferi fazer um resumo de algumas novidades:

Seguem os links recomendados:

Forense Computacional:
Resposta a Incidentes:

Labels

forense (50) resposta a incidentes (40) segurança em profundidade (27) vulnerabilidade (27) treinamento (22) cyberwar (18) conferência (16) forense de memória (15) hackers (15) malware (15) blogs (14) windows (13) ddos (12) vazamento de informações (12) china (11) criptografia (11) dns (11) exploit (11) google (11) microsoft (11) ferramenta (10) memoria (10) botnet (9) csirt (9) forense de disco (9) forense de rede (9) ftk (9) legislação (9) phishing (9) 0-day (8) NIST (8) accessdata (8) encase (8) evento (8) ferramentas (8) kaspersky (8) linux (8) negação de serviço (8) netwitness (8) sans (8) volatility (8) cert.br (7) correlacionamento (7) desafios (7) forense corporativa (7) internet explorer (7) livros (7) pageviews (7) pci (7) twitter (7) usa (7) APURA (6) Guidance Software (6) espionagem industrial (6) governo (6) iccyber (6) metasploit (6) monitoração (6) privacidade (6) skype (6) techbiz (6) 0day (5) CDCiber (5) blackhat (5) brasil (5) dlp (5) falha (5) fbi (5) ids (5) inteligencia (5) java (5) memoryze (5) modelagem de ameaças (5) métricas (5) nsa (5) patch (5) pdf (5) policia federal (5) python (5) registry (5) richard bejtlich (5) rsa (5) segurança (5) segurança de rede (5) siem (5) CyberCrime (4) Enscript (4) adobe reader (4) algoritmo (4) android (4) anti-forense (4) anti-virus (4) arcsight (4) auditoria (4) backdoor (4) backtrack (4) campus party (4) ccc (4) certificação digital (4) ciberespionagem (4) defacement (4) drive-by (4) estatísticas (4) exploit kit (4) firefox (4) fud (4) gsi (4) mandiant (4) md5 (4) online (4) pentest (4) programação (4) safe browsing (4) sandbox (4) slowloris (4) ssl (4) storm worm (4) stuxnet (4) trojan (4) wikileaks (4) windows7 (4) .gov (3) ameaça (3) blackberry (3) ceic (3) chrome (3) ciberguerra (3) cloud (3) conscientização (3) crackers (3) cymru (3) dan geer (3) defesa (3) dsic (3) engenharia social (3) enisa (3) evidence (3) fast flux (3) forense digital (3) hardware (3) htcia (3) https (3) imperva (3) intel (3) ips (3) live cd (3) logs (3) man in the middle (3) networkminer (3) perícia digital (3) processo (3) ransomware (3) registro (3) reportagem (3) revista (3) risco (3) secunia (3) shodan (3) sox (3) sql injection (3) tools (3) truecrypt (3) verizon (3) virus (3) vista (3) voip (3) worm (3) .mil (2) BSIMM (2) Encase Enterprise (2) JDFSL (2) TPM (2) Virustotal (2) XSS (2) adobe flash (2) aduc (2) amazon (2) apache (2) apple (2) autenticação (2) bloqueador de escrita (2) breno silva (2) bruce schneier (2) bundestrojaner (2) cache poisoning (2) caine (2) carders (2) carnegie mellon (2) carolina dieckmann (2) carving (2) censura (2) cipav (2) cofee (2) coldboot (2) comodogate (2) conficker (2) consciência situacional (2) cooperação (2) core (2) cucko´s egg (2) cuda (2) cyberwarfare (2) database security (2) digital intelligence (2) direito digital (2) dnschanger (2) dpf (2) engenharia elétrica (2) engenharia reversa (2) etir (2) expressões regulares (2) f-response (2) finfisher (2) fingerprinting (2) firmware (2) flash (2) fraude (2) ftkimager (2) full disclosure (2) fuzzy (2) gsm (2) hacktivismo (2) hbgary (2) heap spray (2) iOS (2) immunity (2) impacto (2) insecure magazine (2) insiders (2) interceptação (2) iphone (2) irc (2) irã (2) jaquith (2) loic (2) mac (2) mastercard (2) mestrado (2) mobile (2) ms08-067 (2) openioc (2) openssl (2) otan (2) palantir (2) paypal (2) pcap (2) pdgmail (2) portugal (2) presidência (2) prisão (2) proxies (2) ptfinder (2) rbn (2) recompensa (2) recuperação (2) regripper (2) relatório (2) resumo (2) rio de janeiro (2) ross anderson (2) russia (2) securid (2) segurança por obscuridade (2) shell (2) sift (2) snort (2) snowden (2) sony (2) sorteio (2) spam (2) spoofing (2) spyeye (2) sql (2) ssd (2) stealth (2) suricata (2) sysinternals (2) tecnologia (2) trend micro (2) unb (2) usb (2) virtualização (2) visa (2) vulnerability (2) waf (2) winen (2) wireless (2) wpa (2) wpa2 (2) xry (2) zeus (2) .edu (1) .pac (1) 3g (1) ABNT (1) AR-Drone (1) AppleGate (1) Asterisk (1) Audit Viewer (1) BIOS (1) CCDCOE (1) CEF (1) CERT (1) CSI Cyber (1) CarbonBlack (1) Craig Wright (1) DC3 (1) Diginotar (1) Dilma (1) DoD (1) Equation (1) FACE (1) FRED (1) Facebook (1) Fred Cohen (1) GPU (1) Gene Spafford (1) HP (1) ICOFCS (1) ICS (1) IDMEF (1) IJDCF (1) IJDE (1) IJOFCS (1) INFOSEG (1) IODEF (1) IPv6 (1) ISIS (1) ISO (1) MAEC (1) MCT (1) MMEF (1) Michael Cloppert (1) Ministério da Defesa (1) Netwtiness (1) OVAL (1) PL84/99 (1) RH2.5 (1) RNP (1) SDDFJ (1) SbSeg (1) Seccubus (1) Stratfor (1) TED (1) TJX (1) TV5 (1) TV5Monde (1) Tallinn (1) USCyberPatriot (1) USSTRATCOM (1) VERIS (1) VRT (1) WPS (1) WiPhire (1) Wifi Protected Setup (1) Windows10 (1) XMLHttpRequest (1) YARA (1) a5/1 (1) a5/3 (1) active defense (1) adeona (1) adhd (1) aes (1) afflib (1) akamai (1) alemanha (1) ambev (1) angler (1) anti-theft (1) antisec (1) anubisnetworks (1) apt (1) apwg (1) aquisição (1) arbor (1) armoring (1) artefatos (1) artillery (1) asprox (1) assinaturas (1) atenção seletiva (1) attack (1) aurora (1) australia (1) autonomous systems (1) avg (1) avi rubin (1) avware (1) awards (1) baixaki (1) bash (1) bbc (1) bear trap (1) belkasoft (1) bgp (1) birthday attack (1) bitlocker (1) black tulip (1) blackhat seo (1) blacklist (1) blind sql injection (1) bluepex (1) bluepill (1) breaking point (1) bug (1) bulk_extractor (1) byod (1) c2c (1) capacidade (1) carbon black (1) careto (1) carnivore (1) cartão de crédito (1) cbs (1) cellebrite (1) celular (1) centera (1) cerberus (1) certificações (1) cheat sheet (1) chip (1) chris paget (1) chromium (1) citrix (1) clean pipe (1) cliff stoll (1) cloudfare (1) cloudflare (1) cloudshield (1) cnasi (1) cnet (1) cnn (1) codenomicon (1) coleta (1) comodo (1) comodobr (1) compliance (1) comsic (1) convenção de budapeste (1) convergence (1) copa do mundo (1) coreia do norte (1) corey johnson (1) cpbr (1) crime na rede (1) crise (1) cristine hoepers (1) cuckoo (1) cyberattack (1) cyberbunker (1) daemonlogger (1) dam (1) dancho danchev (1) darkmarket (1) dcom (1) decaf (1) decaf v2 (1) decloack (1) deepweb (1) defcon (1) deutche telekom (1) dfrws (1) digitask (1) dimmit (1) diário oficial (1) dnsbl (1) dnssec (1) dou (1) downadup (1) drdos (1) drwxr (1) dsd (1) dumpcap (1) dumpit (1) duqu (1) e-evidence (1) ediscovery (1) eff (1) elcomsoft (1) emc (1) emprego (1) energia (1) enigma (1) entrevista (1) escola nacional de defesa cibernetica (1) eset (1) esteganografia (1) estonia (1) estratégia (1) etld (1) europa (1) eventos (1) evil maid (1) evilgrade (1) exercito (1) exploit-db (1) exportação (1) extorsão (1) f-secure (1) falso positivo (1) fantastico (1) fatal error (1) fecomercio (1) fernando carbone (1) ff4 (1) finlândia (1) flame (1) flexispy (1) foremost (1) forense de vídeo (1) forensic focus (1) forensic magazine (1) forensics (1) forensics.wiki.br (1) forensicswiki (1) força bruta (1) frança (1) full disk encryption (1) g1 (1) gauss (1) gcih (1) ghostnet (1) globo (1) gmail (1) gpcode (1) gpl (1) gps (1) grampo (1) guardium (1) guerra (1) guilherme venere (1) hack (1) hackerazzi (1) hackingteam (1) hakin9 (1) hardening (1) harlan carvey (1) hash (1) helix (1) hitler (1) holanda (1) honeynet (1) honeypot (1) hope (1) hosts (1) hotmail (1) httpry (1) iPhoneTracker (1) idefense (1) ig (1) impressoras (1) india (1) info exame (1) insecure maganize (1) intenção (1) interpol (1) interview (1) into the boxes (1) investimento (1) ioerror (1) iphone forensics (1) ironport (1) isc2 (1) israel (1) j2ee (1) jacomo dimmit (1) jailbreak (1) javascript (1) jesse kornblum (1) jotti (1) junho 2008 (1) kaminsky (1) kasumi (1) kgb (1) kits (1) klaus steding-jessen (1) kntools (1) kraken (1) langner (1) lime (1) limites (1) lista (1) lm (1) locaweb (1) lockheed martin (1) lynis (1) lógica (1) mac memory reader (1) mac memoryze (1) macosx (1) magic lantern (1) map (1) marcapasso (1) marcelo caiado (1) marcos ferrari (1) mawlare (1) mbr (1) mcafee (1) mcgraw (1) memscript (1) metasploitable (1) mindmap (1) mit (1) mitigação (1) mitm (1) moonsols (1) moxie (1) mrtg (1) ms08-033 (1) nac (1) nessus (1) netcontinuum (1) netflow (1) networking (1) ngrep (1) nit (1) nmap (1) norma (1) norse (1) notebook (1) ntlm (1) ntop (1) ntp (1) nuclear (1) obama (1) oi (1) oisf (1) oiss (1) olimpiadas (1) openbts (1) openvas (1) opm (1) oportunidade (1) oracle (1) orkut (1) otp (1) owasp (1) packers (1) panda (1) pattern matching (1) payback (1) pcre (1) pedofilia (1) pentesting (1) perforce (1) pericia (1) perl (1) perícia (1) pfsense (1) pgp disk (1) phonecrypt (1) pki (1) ploks (1) poisoning attack (1) policia civil (1) polypack (1) port knocking (1) português (1) post-mortem (1) postgres (1) powershell (1) prefeitura (1) premiação (1) preparação (1) princeton (1) provedores (1) ps3 (1) psn (1) psyb0t (1) pushpin (1) pwn2own (1) pymail (1) quebra de sigilo (1) r2d2 (1) rainbow tables (1) rar (1) realengo (1) reação (1) record (1) referência (1) regex (1) registry viewer (1) regulamentação (1) remnux (1) renato maia (1) renault (1) replay (1) reversing labs (1) roi (1) rootkit (1) router (1) rpc (1) ruby (1) sanitização (1) santoku (1) sc magazine (1) scada (1) scanner (1) scm (1) secerno (1) second life (1) security (1) securityonion (1) senasic (1) sentrigo (1) sep (1) sequestro de dados (1) sha1 (1) shadowserver (1) shmoocon (1) siemens (1) sites (1) skorobogatov (1) slideshare (1) smartcard (1) snapcell (1) software (1) sotirov (1) sp (1) spamhaus (1) spidertrap (1) squid (1) sri (1) ssdeep (1) sseguranca (1) sslstrip (1) sting (1) stj (1) street view (1) sucuri (1) superinteressante (1) são paulo (1) takedown (1) teamcymru (1) technosecurity (1) telefônica (1) terra (1) terrorismo (1) timeline (1) tizor (1) tls (1) token (1) topcell gsm (1) tresor (1) trustwave (1) tse (1) turquia (1) txtBBSpy (1) umass (1) unix (1) urna eletrônica (1) us-cert (1) usenix (1) userassist (1) vazamentos (1) venda de senhas (1) venere (1) verdasys (1) verisign (1) videntifier (1) visualização (1) visualize (1) vivo (1) vm (1) votação (1) wargaming (1) wasc (1) web 2.0 (1) weblabyrinth (1) websense (1) whitelisting (1) whois (1) wigle (1) win32dd (1) winacq (1) windbg (1) windd (1) winifixer (1) wipe (1) wired (1) wireshark (1) wlan (1) wordpress (1) wrf (1) xerxes (1) xp (1) zdi (1) zlob (1)