Showing posts with label governo. Show all posts

Tuesday, May 28, 2013

Roubo de Informações de empreiteiras militares norteamericanas - Vazamento de Informações e DLP - como abordar este desafio


[ Update: 28/05/2013 ]

Mais de 4 anos depois de nosso artigo original, vem a confirmação do vazamento de vários projetos militares que causaram um prejuízo bilionário aos Estados Unidos. A China é mais uma vez acusada de ser responsável pelos ataques que possibilitaram o vazamento das informações de projetos de defesa.

A lista de empreiteras militares americanas possivelmente afetadas cresce a cada dia: Boeing, Lockheed Martin, Raytheon, Northrop Grumman.

Abaixo uma tradução livre do texto original do Washington post, citando uma autoridade militar norteamericana:

"Em muitos casos, eles (as empreiteiras militares) não sabem que eles foram invadidos até o FBI bate à sua porta. São bilhões dólares de vantagem de combate para a China. Eles pouparam 25 anos de pesquisa e desenvolvimento. É loucura."

[ Post Original: 23/04/2009 ]

Várias áreas dentro de uma empresa (pública ou privada) se preocupam - ou deveriam se preocupar - direta ou indiretamente com os efeitos de vazamentos de informações: Segurança de Informações, Auditoria, Anti-Fraude, Risco, Recursos Humanos, Governança e Compliance - para citar algumas.

O princípio é simples: evitar que informações estratégicas e/ou valiosas da empresa caiam em mãos erradas, diminuindo a lucratividade e a credibilidade da empresa. Alcançar um controle sobre este processo, porém, é uma tarefa muito difícil.

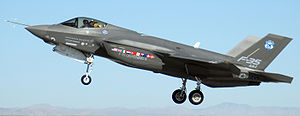
Se fosse fácil, não veríamos tão frequentemente notícias como a publicadas nesta semana pelo Washington Post: dados sensíveis do projeto do mais moderno jato da força aérea americana de 300 bilhões de dólares - o F-35 Lightning II fighter - foram obtidos por atacantes ainda não identificados (mais aqui e aqui). Segundo os repórteres do Washington Post e Wired, as informações vazadas possibilitam a um adversário se defender melhor do jato e estudar as suas vulnerabilidades.

Virtualmente todas as normas regulatórias de compliance como Sarbanes Oxley, PCI, HIPAA, Basiléia e GLBA exigem que as empresas tenham controle sobre suas informações sensíveis.

Estar compliance com estas regulações é apenas o começo, e obviamente não garante que você esteja imune a problemas de vazamento de informações - conforme a HeartLand aprendeu. O maior vazamento de números de cartões de crédito da história aconteceu em uma empresa que era "PCI Compliant".

Um vazamento de informações no âmbito corporativo pode ser igualmente temível, seja porque informações estratégicas irão voar para as mãos de um competidor, ou informações financeiras de clientes podem estar sendo obtidas por fraudadores - como no caso da HeartLand.

Há um ano atrás, escrevemos sobre o desafio em implementar com sucesso soluções de "Prevenção"/Proteção de Vazamento de Informações (DLP) em ambientes complexos.

O primeiro difícil passo continua sendo a de classificação adequada de informações. [ Em um levantamento feito pelo TCU em 2007, foi identificado que 80% dos órgãos do executivo analisados não fazem nenhuma classificação da informação ]. O cenário infelizmente não é muito diferente nas empresas privadas brasileiras.
Para conseguir iniciar um processo de classificação de informações é necessário conhecer/ classificar e controlar profundamente o estado e as alterações em suas aplicações e dados críticos. O visionário Dan Geer coloca sabiamente [tradução livre]:
  • Se você não sabe nada, 'permit-all' é a única opção;
  • Se você sabe algo, 'default-permit' é o que você pode/deve fazer;
  • Se você sabe tudo, somente aí o 'default-deny' se torna possível.
Alguém sabe tudo? Com relação à prevenção de perda de dados sensíveis, saber tudo inclui:
  • saber quais dados são sensíveis; e
  • conhecer profundamente o ciclo de vida de todas suas informações sensíveis; e
  • controlar e monitorar o acesso, leitura e escrita destas informações durante todo o seu processamento dentro da empresa; e
  • desde a geração da informação, considerando todos sistemas que geram input para formar estas informações; e
  • também no processamento da informação em todos os sistemas internos e externos, além de workstations clientes envolvidas daí em diante; e
  • no momento de descarte desta informação, seja em forma de papel jogado fora (triture!) ou em máquinas antigas (faça wipe!) que estão sendo doadas; e
  • na guarda autorizada desta informação em todas os possíveis lugares por onde ela trafega (servidores, banco de dados, intranet, workstations, notebooks, rede, etc..); e
  • na maneira com que os colaboradores tratam estas informações (reunião com fornecedores via MSN?, Que tal disponibilizar um arquivo grande via P2P); e
  • no momento do desligamento de um colaborador, que informações críticas ele leva junto?;
  • na detectção da presença não autorizada desta informação em workstations, pen-drives, impressoras, sites externos, etc (DLP - data at rest) ; e
  • na detecção do tráfego não autorizado destas informações em redes não autorizadas ou para a internet (DLP - data in motion); e
  • monitorar toda a internet por possíveis informações da sua empresa que possam estar indevidamente disponíveis.
Como você pode perceber, a tarefa é muito difícil, virtualmente impossível se considerarmos e adversários bem preparados e devidamente motivados contra informações que trafegam em uma empresa complexa, com múltiplos fornecedores e clientes e alto grau de conectividade e de compartilhamento de informações.

Para abordar este desafio, além da tradicional abordagem de segurança em profundidade, existem três tipos de tecnologia de DLP (Data Loss Prevention/Protection):
  • Data at Rest (para identificação das informações de dados gravados - ou apagados - em HDs)
  • Data in Motion (para identificação das informações em trânsito internamente e saindo da empresa)
  • Data Classification (auxilia a classificação dos dados críticos)
As tecnologias de DLP (também chamadas de Data Leak Prevention, Information Leak Detection and Prevention (ILDP), Information Leak Prevention (ILP), Content Monitoring and Filtering (CMF) e Extrusion Prevention System) utilizam várias técnicas para análise de conteúdo como palavras-chave, dicionários e expressões regulares e geram relatórios ou alertas que podem se integrar a uma solução de correlacionamento de eventos (SIEM).

Para mais informações, seguem alguns links de fornecedores de soluções de DLP e similares:
Outra referência é um livro muito interessante que fala sobre sobre o assunto: Network Extrusion Detection do Richard Bejtlich.

Para uma referência de casos de vazamento de informações, um site muito interessante que mantém um histórico é o datalossdb.org.

Wednesday, June 22, 2011

Análise de hipóteses: (D)DOS no site da Presidência da Republica

[ Update - 2011/06/22 13:50 ]

Em nota, o SERPRO indica que a hipótese II abaixo é a mais próxima da realidade:
"O Serpro (Serviço de Processamento de Dados) detectou nesta madrugada, entre 0h30 e 3h, uma tentativa de ataque de robôs eletrônicos aos sites Presidência da República; Portal Brasil e Receita Federal. O sistema de segurança do Serpro, onde estes portais estão hospedados, bloqueou todas as ação dos hackers, o que levou ao congestionamento das redes, deixando os sites indisponíveis durante cerca de uma hora"
No momento ainda há instabilidade e lentidão no acesso aos sites http://www.brasil.gov.br e http://www.presidencia.gov.br

O site da Petrobras foi também atacado mas ficou indisponível por poucos minutos no dia de hoje.

[ Update - 2011/06/22 02:22]


Mais uma vez sites da Presidência da República são alvos ataques de Negação de Serviço. Desta vez o grupo @LulzSecBrazil assumiu a responsabilidade pelo ataque, nestes tweets:
LulzSecBrazil: TANGO DOWN & LulzSecBrazil
Os sites http://www.brasil.gov.br e http://www.presidencia.gov.br estavam mesmo indisponíveis durante esta madrugada, e curiosamente os demais sites na mesma classe-C (161.148.172/24) estão respondendo normalmente (ex: http://161.148.172.185/). A partir disto, imagino algumas hipóteses - por ordem de probabilidade:

I) Como ambos sites rodam Apache - segundo a NetCraft - podem estar sob ataque de DoS do tipo Slowloris (abertura e manutenção da conexão através de envios sequenciais de cabeçalhos HTTP por longos períodos até inviabilizar novas conexões ao serviço) - neste caso mitigações são possíveis com o modsecurity, por exemplo.

II) um ataque tradicional de DDoS (Loic/Botnet) ocorreu e algum filtro de ACL em roteador ou regra de firewall pode ter sido criado a alguns hops destes dois IPs até que perguntas sejam respondidas (ver abaixo) e uma solução mais definitiva seja encontrada.

III) o ataque direcionado aos servidores - que não estão conseguindo responder ás conexões - não afetaram o restante da infra-estrutura (roteadores, firewalls, balanceadores, demais webservers up, etc..)


Além da tráfego de rede dos uplinks, obviamente deve-se analisar o efeito do ataque no alvo afetado, a partir dos registros de roteadores, servidores web e firewalls disponíveis.
Entre as perguntas a responder neste momento - por quem tem acesso aos dados para uma Resposta a Incidentes adequada: (lista rápida a ser editada com auxílio dos comentários dos Senhores):

1) que dispositivo(s) falhou(aram), afinal?

2) que serviços foram afetados?

3) Se trata de DoS ou DDoS?

4.1) Qual foi o troughput (Gpbs) e número de pacotes por segundo (PPS) durante ataque?
4.2) No pico? Em média durante a indisponibilidade?

5.1) Há spoofing de IP?
5.2) Configurações de ingress filtering da sua infraestrutura e em seus uplinks estão adequadas?

6.1) Caso quem falhou, resista - os próximos da cadeia falhariam? (ex: roteador->firewall->balanceador de carga->servidor web)
6.2) Quais configurações anti-ddos podem ser feitas nestes dispositivos?

7) Serão necessários novos dispositivos ou serviços especializados em mitigação de DDoS? (Arbor, VeriSign, Narus, etc..)

8) Vale a pena mover sua home page para outra estrutura menos vulnerável a negação de serviço? (até mesmo na nuvem: Akamai ou Amazon Elastic Computing Cloud)

Como resultado da análise destes pontos, pode-se chegar a respostas mais apropriadas. Normalmente a mitigação deste tipo de ataque se inicia em uma análise que envolve a equipe de Redes e de Resposta a Incidente dos alvos, além dos times de segurança de backbone dos uplinks - no caso em pauta, a Oi (AS 8167 e AS 7723) e a Telefônica (AS 10429).

Depois da identificação da(s) origem(ns) reais, o ideal é que se consiga configurar um "Black Hole" para o tráfego indesejado: Entre outras ações, isto normalmente envolve configurações para roteamento nulos (null0) e redirecionamento de origens do ataque identificadas com uRPF.

Outras ações estão sendo executadas pelo grupo LulzSecBrazil, inclusive o defacement de páginas (até agora, nenhuma do governo - mas a atenção deve estar redobrada já que os interessados em se juntar ao grupo estão sendo recrutados em toda a parte).

Pulando do técnico para o Jurídico: do ponto de vista da responsabilização dos atacantes - retomo material já apresentamos aqui em post conjunto com o Dr. Emerson Wendt:

"Pode haver configuração de crime de dano, previsto no art. 163 do Código Penal Brasileiro:
Dano
Art. 163 - Destruir, inutilizar ou deteriorar coisa alheia:
Pena - detenção, de um a seis meses, ou multa.
Dano qualificado
Parágrafo único - Se o crime é cometido:
I - com violência à pessoa ou grave ameaça;
II - com emprego de substância inflamável ou explosiva, se o fato não constitui crime mais grave;
III - contra o patrimônio da União, Estado, Município, empresa concessionária de serviços públicos ou sociedade de economia mista;
IV - por motivo egoístico ou com prejuízo considerável para a vítima: Pena - - detenção, de seis meses a três anos, e multa, além da pena correspondente à violência.

Veja a nova redação do Artigo 163, prevista no Projeto de Lei 84/99 - que deve - finalmente?! - ser votado este ano:
Art. 163. Destruir, inutilizar ou deteriorar coisa alheia ou dado eletrônico alheio:
Ademais, o PL 84/99 prevê outro artigo interessante, no qual pode ser enquadrado o caso em questão:
“Inserção ou difusão de código malicioso”
Art. 163-A. Inserir ou difundir código malicioso em dispositivo de comunicação, rede de computadores, ou sistema informatizado.
Pena – reclusão, de 1 (um) a 3 (três) anos, e multa.
Inserção ou difusão de código malicioso seguido de dano
§ 1º Produzir intencionalmente ou vender código malicioso destinado ao uso em dispositivo de comunicação, rede de computadores ou sistema informatizado.
Pena – reclusão de 1 (um) a 3 (três) anos, e multa
§ 2º Se do crime resulta destruição, inutilização, deterioração, alteração, dificultação do funcionamento, ou funcionamento desautorizado pelo legítimo titular, de dispositivo de comunicação, de rede de computadores, ou de sistema informatizado:
Pena – reclusão, de 2 (dois) a 4 (quatro) anos, e multa.
§ 3º Se o agente se vale de nome falso ou da utilização de identidade de terceiros para a prática do crime, a pena é aumentada de sexta parte


Enquanto isto, no exterior, a recente prisão de um rapaz de 19 anos na Inglaterra por envolvimento com o grupo gera discussão se ele era apenas admin de um canal de IRC ou tinha uma importância maior.. A polícia ainda tenta descobrir..) Além disto, é crescente a divulgação de dados dos participantes do grupo (por eles mesmos: http://pastebin.com/MBEsm5XQ e por inimigos: http://lulzsecexposed.blogspot.com).

E você, o que você acha do movimento #AntiSec? Acha que há exageros? Ou não? Acha que o grupo vai ficar mais forte e numeroso? Novas prisões ocorrerão lá fora e aqui no Brasil? E sobre os ataques do LulzSec? Dê a sua opinião! Comente!

Posts Relacionados:
  • O Anchises fez um bom apanhado sobre a "Operação AntiSec" e links para outros blogs sobre o assunto, neste post.

[ Post Original - 2011/01/03 ]

Hoje vários portais anunciaram um DOS (negação de serviço) que afetou o site da Presidência da República (http://www.presidencia.gov.br):
Apesar das poucas informações técnicas disponíveis sobre o ataque, segue uma análise preliminar:

Uma conta do twitter (@fatalerrorcrew) que é utilizada por um grupo de defacement - ou desfiguração de sites - (lista de ataques no zone-h) brasileiro está assumindo a responsabilidade pelo ataque e infelizmente suas ações recebem apoio de alguns usuários do serviço online.

[ Update 2010/01/05 - o UOL divulgou um entrevista com os crackers responsáveis pelos ataques - Grupo que atacou site da presidência nega motivação política e não teme punição ]

Como o SERPRO e o DSIC/CTIR possuem excelentes recursos e analistas, independente da motivação (publicidade, política, etc.) os autores certamente serão identificados e pode configurar-se - minimamente - crime de dano, conforme Artigo 163 do Código Penal brasileiro (como já publicamos aqui no caso dos ataques de DDOS "Anti-Anti-Wikileaks" em post conjunto com o Dr. Emerson Wendt):
Dano
Art. 163 - Destruir, inutilizar ou deteriorar coisa alheia:
Pena - detenção, de um a seis meses, ou multa.
Dano qualificado
Parágrafo único - Se o crime é cometido:
I - com violência à pessoa ou grave ameaça;
II - com emprego de substância inflamável ou explosiva, se o fato não constitui crime mais grave;
III - contra o patrimônio da União, Estado, Município, empresa concessionária de serviços públicos ou sociedade de economia mista;
IV - por motivo egoístico ou com prejuízo considerável para a vítima:
Pena - detenção, de seis meses a três anos, e multa, além da pena correspondente à violência.
Veja a nova redação do Artigo 163, prevista no Projeto de Lei 84/99 - que deve - finalmente - ser votado este ano:
Art. 163. Destruir, inutilizar ou deteriorar coisa alheia ou dado eletrônico alheio:
Ademais, o PL 84/99 prevê outro artigo interessante, no qual pode ser enquadrado o caso em questão:
“Inserção ou difusão de código malicioso”
Art. 163-A. Inserir ou difundir código malicioso em dispositivo de comunicação, rede de computadores, ou sistema informatizado.
Pena – reclusão, de 1 (um) a 3 (três) anos, e multa.
Inserção ou difusão de código malicioso seguido de dano
§ 1º Produzir intencionalmente ou vender código malicioso destinado ao uso em dispositivo de comunicação, rede de computadores ou sistema informatizado.
Pena – reclusão de 1 (um) a 3 (três) anos, e multa
§ 2º Se do crime resulta destruição, inutilização, deterioração, alteração, dificultação do funcionamento, ou funcionamento desautorizado pelo legítimo titular, de dispositivo de comunicação, de rede de computadores, ou de sistema informatizado:
Pena – reclusão, de 2 (dois) a 4 (quatro) anos, e multa.
§ 3º Se o agente se vale de nome falso ou da utilização de identidade de terceiros para a prática do crime, a pena é aumentada de sexta parte.


O site da presidência usava desde o início do ano o Squid como proxy reverso no IP 161.148.24.14 (http://toolbar.netcraft.com/site_report?url=http://www.presidencia.gov.br) e desde o dia dos ataques passou a ter o seguinte banner HTTP (respondendo pelo IP: 161.148.172.40):

Apache/2.2.3 (Red Hat) Server at www.presidencia.gov.br Port 80

É possível que o Squid como proxy reverso tenha sido removido para diminuir os possíveis pontos de falha diante dos ataques.

Os detalhes técnicos do ataque ainda não foram publicados, mas pode-se imaginar quatro possíveis vetores:
  1. ataques "slow-dos" como o Slowloris para apache;
  2. utilização (ou sub-locação) de botnets;
  3. utilização de ferramentas como a LOIC;
  4. abuso de DNS Recursivos abertos;
Com relação à defesa destes tipos de ataque, seguem algumas referências:
Vale a pena também conferir o seguinte material:
Uma lamentável reação a este incidentes são usuários do Twitter apoiando os ataques abertamente.

Providências poderão ser tomadas pela PGR, assim como no incidente de ameaças à presidente eleita feitas recentemente pelo Twitter.

Não podemos permitir que a Internet brasileira seja uma terra sem lei, e na minha opinião este tipo de acontecimento deve ser combatido com veemência pelas autoridades competentes.

Wednesday, April 13, 2011

Aprendendo com o ovo do Cuco (The Cucko´s Egg)


Sendo um dos livros mais antigos e importantes na área de Resposta a Incidentes, The Cucko´s Egg foi escrito por Clifford Stoll em 1986. Eu tive a oportunidade de lê-lo por duas vezes, e sempre o considerei uma obra basilar para qualquer um que trabalha com Segurança da Informação.

Se você ainda não viu o Cliff Stoll, vale a pena - ele fala de vários assuntos durante esta palestra no TED de 2006 - e sim, ele é o esteriótipo de cientista maluco.. =) Afinal ele era um astrônomo trabalhando em um grande laboratório americano quando acabou tendo que "responder ao incidente" relatado no livro The Cucko´s Egg.

O Richard Bejtlich - já citado tantas vezes aqui no blog - recentemente utilizou o assunto para uma apresentação em um evento no Departamento de Defesa Norte-Americano e extraiu algumas lições importantes do livro - todas muitos úteis para times de resposta a incidentes de segurança.

Pra quem já leu ou não vai ler o livro, vale a pena ver a apresentação dele - tem um ótimo resumo (60 slides) da história (obviamente contém 'spoilers') (PDF). Além disto, vale a pena conferir os vídeos no Youtube que contam a história.. (The KGB, The Computer, and Me)

Seguem as lições extraídas do PDF linkado acima:
"Lessons: Monitoring and Analysis
• “Build visibility in” with local accounting application
• Don’t rely on a single “source of truth”
• Centralized logging defeats intruders deleting local logs
• Passive full content monitoring captures all details
without alerting intruder
• Document analysis in log book
• Key questions: scope of intrusion, depth of intrusion?
• Monitoring using discarded gear is better than nothing
• Writing custom tools for monitoring and alerting
• Someone cares: analysis by a person who took the
intrusion personally!
Lessons: Nature of the Intrusion
• Intruder exploits weak credentials to gain access
• Intruder leverages local privilege escalation vulnerability
• Intruder exploits trust relationships
• Intruder exploits poor configurations deployed by vendor
• Intruder exploits system monoculture (Unix in the ’80s!)
• Sensitive data accessible from normal network, e.g.,
cancer treatment equipment
• Systems owners repeatedly told Stoll an intrusion was
“impossible – our systems are secure!”
• Recover by reimaging, rebuilding, restore backup?
• External notification is most common detection method
Lessons: Enduring Truths
• Of at least 80 victims, only 2 noticed (LBNL, NSA)
• Agencies ask for information but provide little back
• Users communication about intrusion compromise opsec
• Intruders violate assumptions held by network owners
• When to monitor intruder, and when to contain him?
• How much is stolen data worth? What is incident cost?
• A variety of analysis techniques provides best results
• Cannot trust endpoints to defend themselves nor report
their security state
• Intruders can be creative and persistent"

A propósito, no início deste ano, o Renato Maia - Sócio Diretor da Techbiz Forense - publicou um excelente artigo sobre o livro no blog da empresa. Reproduzo-o abaixo:

O Ovo do Cuco (por Renato Maia)

Em Agosto de 1986, Clifford Stoll recebeu sua primeira tarefa como administrador de sistemas no laboratório Lawrence Berkeley na Califórnia, EUA. Clifford deveria investigar uma discrepância de U$ 0,75 (75 centavos de dólar) no relatório gerado pelo software que controlava e contabilizava o uso dos sistemas (Unix e VAX) pelos seus usuários. Um detalhe interessante: Clifford, um astrônomo e pesquisador por formação, estava temporariamente trabalhando como administrador de sistemas na área de informática do laboratório devido a um erro na renovação da sua bolsa de pesquisador. Talvez por isto tenha recebido esta tarefa, a princípio, tão pouco relevante.

O que então parecia ser um erro de relatório do sistema era na verdade um usuário não autorizado com 9 segundos de uso não pagos. Surpreendentemente, o usuário não autorizado era um “hacker” que obteve acesso ao sistema explorando uma vulnerabilidade no software GNU Emacs.

Clifford acompanhou e monitorou este hacker durante 10 meses, em uma operação que é considerada por muitos a primeira resposta a um incidente e investigação publicamente documentada. Este é um breve resumo do livro “The Cuckoo’s Egg: Tracking a Spy Through the Maze of Computer Espionage”. Estes 9 segundos de uso não autorizados levaram a descoberta de uma série de intrusões e acessos não autorizados em sistemas de universidades, de bases militares e do governo americano. Com objetivos claros de espionagem e ganhos financeiros.

Através de conexões discadas oriundas da Alemanha, utilizando modem de 1200 bps, o hacker mantinha e ampliava seu acesso em várias redes explorando falhas conhecidas em softwares da época. As informações e arquivos obtidos eram comercializados pelo hacker para a KGB da extinta União Soviética. Após várias tentativas frustradas Cliff conseguiu obter apoio para conduzir a monitoração e investigação com o FBI e a NSA – uma passagem interessante relata seu encontro com Robert Morris, cientista chefe do centro de segurança em computadores da NSA e pai do autor do Worm Morris (um dos primeiros Worms com grande impacto a proliferarem e atacarem a Internet).

Com este apoio e com o uso de técnicas criativas como a produção de documentos falsos referentes a um fictício projeto militar (Cliff Stoll pode ser considerado um dos “pais” do conceito de Honeypot/HoneyNet), a identidade do hacker – Markus Hess – foi descoberta e sua prisão efetivada em Hannover, na Alemanha. O detalhado registro gerado durante a investigação, bem como os documentos falsos usados como isca foram determinantes para a condenação de Markus Hess.

Este livro, que considero leitura mais do que recomendada, faz parte da história da TechBiz Forense Digital. O livro foi, juntamente com uma conversa casual de elevador (outra história interessante… Mas esta fica para outra oportunidade), uma das principais fontes de inspiração para criação da empresa e a determinação do seu foco.

Mais interessante é como o seu conteúdo se mantém cada vez mais atual. Stuxnet, Wikileaks, crimes digitais, roubos de identidade, Cyber Warfare e os vários relatos recentes de espionagem via Internet são situações modernas que encontram paralelos na história relatada em “The Cuckoo’s Egg”, ocorrida há 25 anos.

É exatamente para debater temas como esses que pretendo usar este espaço, no blog da TechBiz Forense Digital.
Post Update [23:00]: O meu amigo de além-mar Miguel Almeida acaba de publicar um artigo sobre o assunto em seu excelente blog na língua de Camões: http://miguelalmeida.pt/2011/04/clifford-stoll-e-a-persegui%C3%A7%C3%A3o-ao-hacker-astuto.html

Tuesday, December 22, 2009

Governo Obama lista cybersecurity como prioridade


[ 2009-12-22 - Update ]

O presidente norte-americano Barack Obama indicou hoje um novo responsável pela área de Cyber Security americana (função que vem sendo chamada de "Cyber Czar" pela sua importância e poder. O escolhido foi Howard Schmidt


Mais informações:
http://www.whitehouse.gov/blog/2009/12/22/introducing-new-cybersecurity-coordinator ( com vídeo )

[ 2009-10-25 - Update ]

Durante o "Mês da Segurança Cibernética" nos Estados Unidos, o presidente Obama divulga vídeo de conscientização sobre o tema e fazendo um breve atualização de algumas iniciativas programadas inicialmente pelo seu governo nesta área.

[ 2009-01-24 - Post Original ]


Assim que assumiu a presidência americana, Barack Obama publicou uma nova Agenda para "Homeland Security" (ref: http://www.whitehouse.gov/agenda/homeland_security/) que inclui a Segurança Digital (Protect Our Information Networks) - entre assuntos tradicionais como Terrorismo, Ameaça Nuclear e Biossegurança.

Esta preocupação sempre esteve presente nos Estados Unidos - como referência, cito o excelente relatório de 2005 entitulado "Cyber Security - A Crisis of Priorization". A diferença é a atenção que está sendo dada ao assunto - ao menos no discurso.

Segue o detalhamento com os pontos da iniciativa anunciada recentemente pelo governo Obama em conjunto com a indústria, pesquisadores e cidadãos americanos - o difícil desafio é construir uma infra-estrutura online que seja resiliente e que proteja os interesses dos Estados Unidos (tradução livre / comentários em itálico):
  • Fortalecer a Liderança do Governo em Segurança Digital - a nomeação de um "cyber-czar" tem sido criticada por especialistas (veja Repercussão abaixo)

  • Iniciar um esforço em Pesquisa e Desenvolvimento de "Safe Computing" e fortalecer a Infraestrutura Digital da Nação - O objetivo é garantir o desenvolvimento de hardware e softwares ultra-seguros e confiáveis (sem chips chineses? =) para utilizar na infra-estrutura crítica do país (Na verdade não precisa iniciar o esforço, já existe um ponto de partida: https://www.trustedcomputinggroup.org )

  • Proteger a Infraestrutura de TI que mantém a economia americana segura - aproximação com a iniciativa privada, o principal foco devem ser as empresas de BackBone e provedores de acesso

  • Previnir A Cyber-Espionagem Corporativa - fica clara a preocupação com o crescente roubo de inovações em vários campos (software, engenharia, remédios) por empresas de outros países.

  • Desenvolver uma estratégia de Combate ao Crime Digital para Minimizar as oportunidades de lucro dos criminosos - desafio ainda mais complexo em tempos de crise econômica mundial

  • Ditar Padrões de Segurança para Dados Pessoais e Requerer que as Empresas anunciem as informações sobre vazamento de dados pessoais - já acontece com certa frequência nos EUA - quando a empresa não tem outra alternativa - recentemente o ITRC anunciou uma lista / estatísticas sobre vazamentos de dados pessoais em 2008 - mais de 35 milhões de registros...

Repercussão:

Thursday, October 15, 2009

Cibercrime tem nova lei (em Portugal)

[ 2009-10-25 Update ]

Um artigo foi publicado hoje no blog português segurança informática sobre uma operação da Justiça lusitana em que computadores foram apreendidos sob alegação de teste de segurança ilegal relacionadas ao caso Ghostnet.

[ 2009-10-15 Post Original ]

Hoje entrou em vigor a nova "Lei do CiberCrime" - em Portugal. Ela objetiva transpor para a ordem jurídica portuguesa uma diretiva européia do ano de 2005. A última lei relacionada à crimes informáticos era de 1991

O texto prevê punições para atos como a produção e disseminação de vírus, destruição e alteração no uso de sistemas de informação. A nova lei prevê penas que podem ir até dez anos de prisão para estas atividades.

Assim como o nosso Projeto de Lei 84/99, existem muitas críticas da mídia especializada sobre a nova lei, especialmente no que diz respeito à limitação da investigação na área da Segurança Informática.

Como não poderia deixar de ser, o tema privacidade versus agilidade na identificação de endereços IP envolvidos em ataques ou crimes (e necessidade de mandado judicial para obtenção destes dados) gera bastante polêmica também em Portugal.

Wednesday, January 28, 2009

Projeto de Lei - Crimes Eletrônicos (PL 84/99)


A importância do combate aos Crimes Digitais é cada vez mais clara, e no Brasil há alguma evolução neste sentido. Naturalmente vem aumentando a cobrança de uma priorização adequada por parte dos agentes públicos envolvidos.

O Tratado de Budapeste - "Convention on Cybercrime" (pdf), de 2001, foi assinado por 46 países (para detalhamento e restrições, veja aqui) . Ele possui em sua introdução um trecho que encerra a urgência de possuirmos uma legislação adequada nesta área:

"Convictos da necessidade de prosseguir, com carácter prioritário, uma política criminal comum, com o objectivo de proteger a sociedade contra a criminalidade no ciberespaço, designadamente, através da adopção de legislação adequada e da melhoria da cooperação internacional" - mais informaçôes atualizadas sobre a Convenção aqui.

O Brasil não é signatário (já existe alguma movimentação no sentido), e apesar de existirem lei específicas sobre assuntos correlatos (pirataria, invasão de bancos de dados do governo, lei geral das telecomunicações, etc.. ), até o momento o projeto mais importante, PL 84/99, continua em trâmite e sem previsão de virar lei - acompanhe aqui o status do projeto de lei.

Têm havido consultas públicas sobre o texto - eu tive a oportunidade de participar na Anatel de reuniões com interessantes discussões técnicas e jurídicas, no Âmbito da Comissão Brasileira de Comunicações, Tema 1 Segurança. Várias outras sugestões/críticas sobre o projeto foram feitas durante todos estes anos (1,2,3,4,5) . Hoje um post na ISTF me proporcionou conhecer o que considero a melhor contribuição feita até o momento, proposta pela Escola de Direito da Fundação Getulio Vargas - leitura recomendada:

Comentários e Sugestões sobre o Projeto de Lei de Crimes Eletrônicos (PL n. 84/99) (pdf)

Labels

forense (50) resposta a incidentes (40) segurança em profundidade (27) vulnerabilidade (27) treinamento (22) cyberwar (18) conferência (16) forense de memória (15) hackers (15) malware (15) blogs (14) windows (13) ddos (12) vazamento de informações (12) china (11) criptografia (11) dns (11) exploit (11) google (11) microsoft (11) ferramenta (10) memoria (10) botnet (9) csirt (9) forense de disco (9) forense de rede (9) ftk (9) legislação (9) phishing (9) 0-day (8) NIST (8) accessdata (8) encase (8) evento (8) ferramentas (8) kaspersky (8) linux (8) negação de serviço (8) netwitness (8) sans (8) volatility (8) cert.br (7) correlacionamento (7) desafios (7) forense corporativa (7) internet explorer (7) livros (7) pageviews (7) pci (7) twitter (7) usa (7) APURA (6) Guidance Software (6) espionagem industrial (6) governo (6) iccyber (6) metasploit (6) monitoração (6) privacidade (6) skype (6) techbiz (6) 0day (5) CDCiber (5) blackhat (5) brasil (5) dlp (5) falha (5) fbi (5) ids (5) inteligencia (5) java (5) memoryze (5) modelagem de ameaças (5) métricas (5) nsa (5) patch (5) pdf (5) policia federal (5) python (5) registry (5) richard bejtlich (5) rsa (5) segurança (5) segurança de rede (5) siem (5) CyberCrime (4) Enscript (4) adobe reader (4) algoritmo (4) android (4) anti-forense (4) anti-virus (4) arcsight (4) auditoria (4) backdoor (4) backtrack (4) campus party (4) ccc (4) certificação digital (4) ciberespionagem (4) defacement (4) drive-by (4) estatísticas (4) exploit kit (4) firefox (4) fud (4) gsi (4) mandiant (4) md5 (4) online (4) pentest (4) programação (4) safe browsing (4) sandbox (4) slowloris (4) ssl (4) storm worm (4) stuxnet (4) trojan (4) wikileaks (4) windows7 (4) .gov (3) ameaça (3) blackberry (3) ceic (3) chrome (3) ciberguerra (3) cloud (3) conscientização (3) crackers (3) cymru (3) dan geer (3) defesa (3) dsic (3) engenharia social (3) enisa (3) evidence (3) fast flux (3) forense digital (3) hardware (3) htcia (3) https (3) imperva (3) intel (3) ips (3) live cd (3) logs (3) man in the middle (3) networkminer (3) perícia digital (3) processo (3) ransomware (3) registro (3) reportagem (3) revista (3) risco (3) secunia (3) shodan (3) sox (3) sql injection (3) tools (3) truecrypt (3) verizon (3) virus (3) vista (3) voip (3) worm (3) .mil (2) BSIMM (2) Encase Enterprise (2) JDFSL (2) TPM (2) Virustotal (2) XSS (2) adobe flash (2) aduc (2) amazon (2) apache (2) apple (2) autenticação (2) bloqueador de escrita (2) breno silva (2) bruce schneier (2) bundestrojaner (2) cache poisoning (2) caine (2) carders (2) carnegie mellon (2) carolina dieckmann (2) carving (2) censura (2) cipav (2) cofee (2) coldboot (2) comodogate (2) conficker (2) consciência situacional (2) cooperação (2) core (2) cucko´s egg (2) cuda (2) cyberwarfare (2) database security (2) digital intelligence (2) direito digital (2) dnschanger (2) dpf (2) engenharia elétrica (2) engenharia reversa (2) etir (2) expressões regulares (2) f-response (2) finfisher (2) fingerprinting (2) firmware (2) flash (2) fraude (2) ftkimager (2) full disclosure (2) fuzzy (2) gsm (2) hacktivismo (2) hbgary (2) heap spray (2) iOS (2) immunity (2) impacto (2) insecure magazine (2) insiders (2) interceptação (2) iphone (2) irc (2) irã (2) jaquith (2) loic (2) mac (2) mastercard (2) mestrado (2) mobile (2) ms08-067 (2) openioc (2) openssl (2) otan (2) palantir (2) paypal (2) pcap (2) pdgmail (2) portugal (2) presidência (2) prisão (2) proxies (2) ptfinder (2) rbn (2) recompensa (2) recuperação (2) regripper (2) relatório (2) resumo (2) rio de janeiro (2) ross anderson (2) russia (2) securid (2) segurança por obscuridade (2) shell (2) sift (2) snort (2) snowden (2) sony (2) sorteio (2) spam (2) spoofing (2) spyeye (2) sql (2) ssd (2) stealth (2) suricata (2) sysinternals (2) tecnologia (2) trend micro (2) unb (2) usb (2) virtualização (2) visa (2) vulnerability (2) waf (2) winen (2) wireless (2) wpa (2) wpa2 (2) xry (2) zeus (2) .edu (1) .pac (1) 3g (1) ABNT (1) AR-Drone (1) AppleGate (1) Asterisk (1) Audit Viewer (1) BIOS (1) CCDCOE (1) CEF (1) CERT (1) CSI Cyber (1) CarbonBlack (1) Craig Wright (1) DC3 (1) Diginotar (1) Dilma (1) DoD (1) Equation (1) FACE (1) FRED (1) Facebook (1) Fred Cohen (1) GPU (1) Gene Spafford (1) HP (1) ICOFCS (1) ICS (1) IDMEF (1) IJDCF (1) IJDE (1) IJOFCS (1) INFOSEG (1) IODEF (1) IPv6 (1) ISIS (1) ISO (1) MAEC (1) MCT (1) MMEF (1) Michael Cloppert (1) Ministério da Defesa (1) Netwtiness (1) OVAL (1) PL84/99 (1) RH2.5 (1) RNP (1) SDDFJ (1) SbSeg (1) Seccubus (1) Stratfor (1) TED (1) TJX (1) TV5 (1) TV5Monde (1) Tallinn (1) USCyberPatriot (1) USSTRATCOM (1) VERIS (1) VRT (1) WPS (1) WiPhire (1) Wifi Protected Setup (1) Windows10 (1) XMLHttpRequest (1) YARA (1) a5/1 (1) a5/3 (1) active defense (1) adeona (1) adhd (1) aes (1) afflib (1) akamai (1) alemanha (1) ambev (1) angler (1) anti-theft (1) antisec (1) anubisnetworks (1) apt (1) apwg (1) aquisição (1) arbor (1) armoring (1) artefatos (1) artillery (1) asprox (1) assinaturas (1) atenção seletiva (1) attack (1) aurora (1) australia (1) autonomous systems (1) avg (1) avi rubin (1) avware (1) awards (1) baixaki (1) bash (1) bbc (1) bear trap (1) belkasoft (1) bgp (1) birthday attack (1) bitlocker (1) black tulip (1) blackhat seo (1) blacklist (1) blind sql injection (1) bluepex (1) bluepill (1) breaking point (1) bug (1) bulk_extractor (1) byod (1) c2c (1) capacidade (1) carbon black (1) careto (1) carnivore (1) cartão de crédito (1) cbs (1) cellebrite (1) celular (1) centera (1) cerberus (1) certificações (1) cheat sheet (1) chip (1) chris paget (1) chromium (1) citrix (1) clean pipe (1) cliff stoll (1) cloudfare (1) cloudflare (1) cloudshield (1) cnasi (1) cnet (1) cnn (1) codenomicon (1) coleta (1) comodo (1) comodobr (1) compliance (1) comsic (1) convenção de budapeste (1) convergence (1) copa do mundo (1) coreia do norte (1) corey johnson (1) cpbr (1) crime na rede (1) crise (1) cristine hoepers (1) cuckoo (1) cyberattack (1) cyberbunker (1) daemonlogger (1) dam (1) dancho danchev (1) darkmarket (1) dcom (1) decaf (1) decaf v2 (1) decloack (1) deepweb (1) defcon (1) deutche telekom (1) dfrws (1) digitask (1) dimmit (1) diário oficial (1) dnsbl (1) dnssec (1) dou (1) downadup (1) drdos (1) drwxr (1) dsd (1) dumpcap (1) dumpit (1) duqu (1) e-evidence (1) ediscovery (1) eff (1) elcomsoft (1) emc (1) emprego (1) energia (1) enigma (1) entrevista (1) escola nacional de defesa cibernetica (1) eset (1) esteganografia (1) estonia (1) estratégia (1) etld (1) europa (1) eventos (1) evil maid (1) evilgrade (1) exercito (1) exploit-db (1) exportação (1) extorsão (1) f-secure (1) falso positivo (1) fantastico (1) fatal error (1) fecomercio (1) fernando carbone (1) ff4 (1) finlândia (1) flame (1) flexispy (1) foremost (1) forense de vídeo (1) forensic focus (1) forensic magazine (1) forensics (1) forensics.wiki.br (1) forensicswiki (1) força bruta (1) frança (1) full disk encryption (1) g1 (1) gauss (1) gcih (1) ghostnet (1) globo (1) gmail (1) gpcode (1) gpl (1) gps (1) grampo (1) guardium (1) guerra (1) guilherme venere (1) hack (1) hackerazzi (1) hackingteam (1) hakin9 (1) hardening (1) harlan carvey (1) hash (1) helix (1) hitler (1) holanda (1) honeynet (1) honeypot (1) hope (1) hosts (1) hotmail (1) httpry (1) iPhoneTracker (1) idefense (1) ig (1) impressoras (1) india (1) info exame (1) insecure maganize (1) intenção (1) interpol (1) interview (1) into the boxes (1) investimento (1) ioerror (1) iphone forensics (1) ironport (1) isc2 (1) israel (1) j2ee (1) jacomo dimmit (1) jailbreak (1) javascript (1) jesse kornblum (1) jotti (1) junho 2008 (1) kaminsky (1) kasumi (1) kgb (1) kits (1) klaus steding-jessen (1) kntools (1) kraken (1) langner (1) lime (1) limites (1) lista (1) lm (1) locaweb (1) lockheed martin (1) lynis (1) lógica (1) mac memory reader (1) mac memoryze (1) macosx (1) magic lantern (1) map (1) marcapasso (1) marcelo caiado (1) marcos ferrari (1) mawlare (1) mbr (1) mcafee (1) mcgraw (1) memscript (1) metasploitable (1) mindmap (1) mit (1) mitigação (1) mitm (1) moonsols (1) moxie (1) mrtg (1) ms08-033 (1) nac (1) nessus (1) netcontinuum (1) netflow (1) networking (1) ngrep (1) nit (1) nmap (1) norma (1) norse (1) notebook (1) ntlm (1) ntop (1) ntp (1) nuclear (1) obama (1) oi (1) oisf (1) oiss (1) olimpiadas (1) openbts (1) openvas (1) opm (1) oportunidade (1) oracle (1) orkut (1) otp (1) owasp (1) packers (1) panda (1) pattern matching (1) payback (1) pcre (1) pedofilia (1) pentesting (1) perforce (1) pericia (1) perl (1) perícia (1) pfsense (1) pgp disk (1) phonecrypt (1) pki (1) ploks (1) poisoning attack (1) policia civil (1) polypack (1) port knocking (1) português (1) post-mortem (1) postgres (1) powershell (1) prefeitura (1) premiação (1) preparação (1) princeton (1) provedores (1) ps3 (1) psn (1) psyb0t (1) pushpin (1) pwn2own (1) pymail (1) quebra de sigilo (1) r2d2 (1) rainbow tables (1) rar (1) realengo (1) reação (1) record (1) referência (1) regex (1) registry viewer (1) regulamentação (1) remnux (1) renato maia (1) renault (1) replay (1) reversing labs (1) roi (1) rootkit (1) router (1) rpc (1) ruby (1) sanitização (1) santoku (1) sc magazine (1) scada (1) scanner (1) scm (1) secerno (1) second life (1) security (1) securityonion (1) senasic (1) sentrigo (1) sep (1) sequestro de dados (1) sha1 (1) shadowserver (1) shmoocon (1) siemens (1) sites (1) skorobogatov (1) slideshare (1) smartcard (1) snapcell (1) software (1) sotirov (1) sp (1) spamhaus (1) spidertrap (1) squid (1) sri (1) ssdeep (1) sseguranca (1) sslstrip (1) sting (1) stj (1) street view (1) sucuri (1) superinteressante (1) são paulo (1) takedown (1) teamcymru (1) technosecurity (1) telefônica (1) terra (1) terrorismo (1) timeline (1) tizor (1) tls (1) token (1) topcell gsm (1) tresor (1) trustwave (1) tse (1) turquia (1) txtBBSpy (1) umass (1) unix (1) urna eletrônica (1) us-cert (1) usenix (1) userassist (1) vazamentos (1) venda de senhas (1) venere (1) verdasys (1) verisign (1) videntifier (1) visualização (1) visualize (1) vivo (1) vm (1) votação (1) wargaming (1) wasc (1) web 2.0 (1) weblabyrinth (1) websense (1) whitelisting (1) whois (1) wigle (1) win32dd (1) winacq (1) windbg (1) windd (1) winifixer (1) wipe (1) wired (1) wireshark (1) wlan (1) wordpress (1) wrf (1) xerxes (1) xp (1) zdi (1) zlob (1)