Showing posts with label patch. Show all posts

Tuesday, April 8, 2014

Heartbleed openSSL Bug recap


last updated: 04/11/2014 23:30 UTC


1) What is it?: http://heartbleed.com

"The Heartbleed Bug is a serious vulnerability in the popular OpenSSL cryptographic software library. This weakness allows stealing the information protected, under normal conditions, by the SSL/TLS encryption used to secure the Internet. SSL/TLS provides communication security and privacy over the Internet for applications such as web, email, instant messaging (IM) and some virtual private networks (VPNs).

The Heartbleed bug allows anyone on the Internet to read the memory of the systems protected by the vulnerable versions of the OpenSSL software. This compromises the secret keys used to identify the service providers and to encrypt the traffic, the names and passwords of the users and the actual content. This allows attackers to eavesdrop on communications, steal data directly from the services and users and to impersonate services and users."

2) Vulnerability: http://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2014-0160

3) Security Advisory: https://www.openssl.org/news/secadv_20140407.txt

4) Patch: https://github.com/openssl/openssl/commit/96db9023b881d7cd9f379b0c154650d6c108e9a3

5) PoC exploits:

5.1)
http://www.exploit-db.com/exploits/32745/
http://s3.jspenguin.org/ssltest.py
https://gist.github.com/takeshixx/10107280

5.2) https://raw.githubusercontent.com/HackerFantastic/Public/master/exploits/heartbleed.c

5.3) https://github.com/robertdavidgraham/heartleech

6) Online Tests: (have you wondered what are they doing with the logs? ;)

6.1) http://filippo.io/Heartbleed/
6.2) http://possible.lv/tools/hb/
6.3) https://www.ssllabs.com/ssltest/
6.4) http://heartbleed.criticalwatch.com/
6.5) https://lastpass.com/heartbleed/

7) How bad is this? What the bad guys are doing?

7.1) Bruce Schneier - the crypto and security expert responsible for coining the term Security Theater:  "practice of investing in countermeasures intended to provide the feeling of improved security while doing little or nothing to actually achieve it." - is saying that "Heartbleed is a catastrophic bug in OpenSSL" and that "Catastrophic" is the right word. On the scale of 1 to 10, this is an 11."

7.2) Well, right now many online services offered via HTTPS are not patched yet. So, if you login to Yahoo for example (check yahoo.com:443 in any test above), you can have you information (including user/password) read in plain text by an attacker:
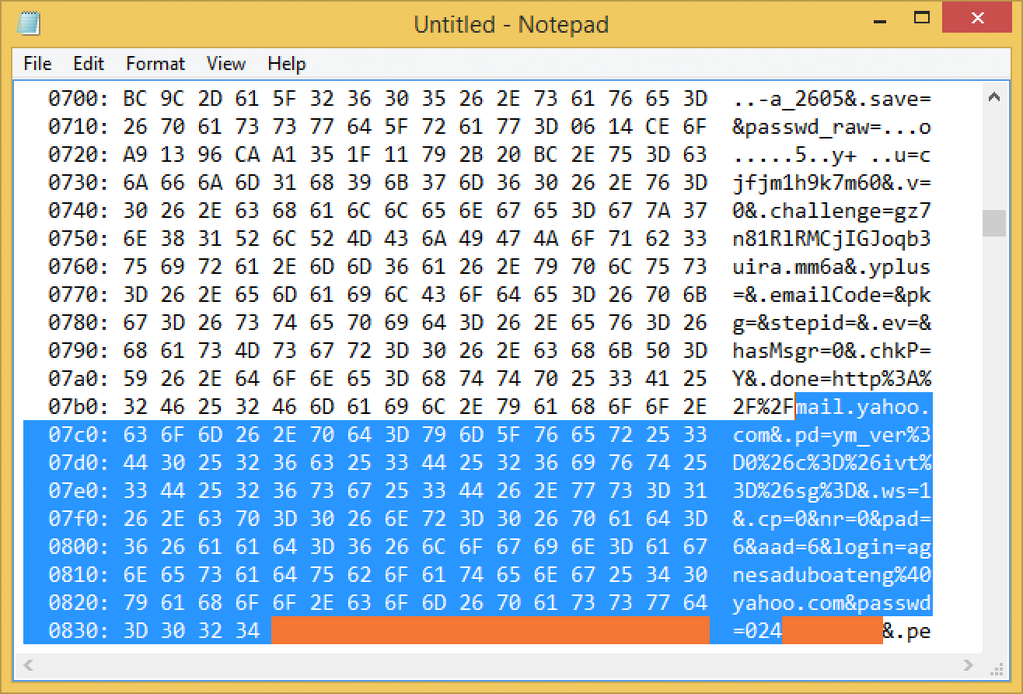

7.3) One can also hijack user sessions exploiting the vulnerability.


7.4) In theory, you can dump the private key from the server, but was not fully demonstrated yet. There is a video showing the beginning of a private key being leaked by the heartbleed attack - but not all of it: https://www.youtube.com/watch?v=4fX-unvgMVU

8) Who / What is vulnerable? 

8.1) 3 days after the official Heartbleed announcement, 78% of the initially vulnerable services are still exploitable: http://istheinternetfixedyet.com/

8.2) More than 600,000 sites are vulnerable: http://blog.erratasec.com/2014/04/600000-servers-vulnerable-to-heartbleed.htm

8.2) Companies are patching the vulnerability, but at least half million sites are vulnerable. (and other services like SSL VPNs, Webmails, etc.)

8.3) List of vendor notifications by The Sans Institute: https://isc.sans.edu/forums/diary/Heartbleed+vendor+notifications/17929

8.4) List of vulnerable Top Alexa 1000 sites (yahoo, imgur, flickr, redtube, archive.org, okcupid,...): https://github.com/musalbas/heartbleed-masstest/blob/master/top1000.txt

8.5)  As expected, there are many mass tests running right now: https://zmap.io/heartbleed/ (including a link to the Alexa Top 1 million sites that are vulnerable)

8.6) There is an interesting list of big sites that have patched the Heartbleed bug maintained by @MrCippy: http://www.cnet.com/how-to/which-sites-have-patched-the-heartbleed-bug/

8.7) The most simple and common attack vector is from a client to a server, but the reverse is also possible. Enter "ReverseHeartBleed":https://reverseheartbleed.com/ Blog post: http://blog.meldium.com/home/2014/4/10/testing-for-reverse-heartbleed

8.8) Routers are also vulnerable, check the list of products affected from Cisco: http://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-20140409-heartbleed and Juniper: http://kb.juniper.net/InfoCenter/index?page=content&id=JSA10623

9) IDS rules to detect the abuse of this vulnerability:

9.1) Snort: http://blog.fox-it.com/2014/04/08/openssl-heartbleed-bug-live-blog/
9.2) Suricata: http://blog.inliniac.net/2014/04/08/detecting-openssl-heartbleed-with-suricata/
9.3) As you (should) know, IDS are easily bypassed (check item 5.3 above).
9.4) Bro-IDS is not bypassed by this: https://gist.github.com/sethhall/10436578 - detector: https://github.com/bro/bro/blob/topic/bernhard/heartbeat/scripts/policy/protocols/ssl/heartbleed.bro

10) How to detect successful Heartbleed attacks with tshark (thanks to @netresec): 

$ tshark -i eth0 -R "ssl.record.content_type eq 24 and not ssl.heartbeat_message.type"

11) Nmap NSE plugin to check for the heartbleed vulnerability: https://svn.nmap.org/nmap/scripts/ssl-heartbleed.nse

Usage: $ nmap -p 21,990,1194,443,8443,993,995,465,4430 -sC –script heartbleed.nse 192.168.0.1-255

12) Important: if your servers are vulnerable, you have to patch them now and generate a new private key + certificate AND revoke the old certificate (and replace any other important info that might have been leaked before you patch - even reset user passwords if you are not sure). This was confirmed on 04/11/2014: https://www.cloudflarechallenge.com/heartbleed - credits: @indutny from Russia: https://gist.github.com/indutny/a11c2568533abcf8b9a1 and Ilkka Mattila from Finland CERT).

Happy patching! Detailed steps:

7 steps to stop the Heartbleed SSL/TLS bug (thanks to @datarisk article)
  • Inventory all systems and servers running OpenSSL 1.0.1 and newer
  • Upgrade to OpenSSL 1.0.1g or recompile with -DOPENSSL_NO_HEARTBEATS
  • Revoke compromised keys and reissue new keys from the Certificate Authority
  • Change user passwords and encryption keys
  • All session keys and session cookies must be expired/invalidated
  • All users of systems where SSL is in use must be informed of the potential for compromise
  • Consider implementing perfect forward secrecy to protect against current and future attack
Beyond these technical steps, companies should consider the following best practices:
  • Ensure that remediation efforts are carried out by qualified IT professionals
  • Consider it a project – enforce accountability along with proper planning & documentation
  • Aim for completeness – vulnerable OpenSSL distributions run on at least eight operating systems
  • Take appropriate precautions to avoid business interruptions during the process
  • Have the remediation efforts independently validated and get a written report
13) As I predicted / requested, there's now a Chrome and a Firefox Plugin to detect vulnerable sites:

13.1) Chrome:
https://chrome.google.com/webstore/detail/chromebleed/eeoekjnjgppnaegdjbcafdggilajhpic

13.2) Firefox:
https://addons.mozilla.org/en-US/firefox/addon/foxbleed/

14) Want more information? Here are some good writeups on the Heartbleed bug:

14.1) Technical Writeups:
http://blog.cryptographyengineering.com/2014/04/attack-of-week-openssl-heartbleed.html
http://blog.existentialize.com/diagnosis-of-the-openssl-heartbleed-bug.html

14.2) Technical Video on the High-Level Mechanics of HeartBleed by @elastica:
http://vimeo.com/91425662

14.3) Non-Technical Writeups:
http://arstechnica.com/security/2014/04/critical-crypto-bug-in-openssl-opens-two-thirds-of-the-web-to-eavesdropping/
http://krebsonsecurity.com/2014/04/heartbleed-bug-exposes-passwords-web-site-encryption-keys/

14.4) Easy to understand videos:
by Mashable: https://www.youtube.com/watch?v=8oI_laHhGjE
by @jesperjurcenoks: https://www.youtube.com/watch?v=oZqXt0iddDQ

15) The HeartBleed bug was "discovered" now, but it is more than 2 years old, so.. 


15.1) Were Intelligence Agencies Using Heartbleed in November 2013?
https://www.eff.org/deeplinks/2014/04/wild-heart-were-intelligence-agencies-using-heartbleed-november-2013

15.2) NSA Said to Exploit Heartbleed Bug for Intelligence for Years
http://www.bloomberg.com/news/2014-04-11/nsa-said-to-have-used-heartbleed-bug-exposing-consumers.html

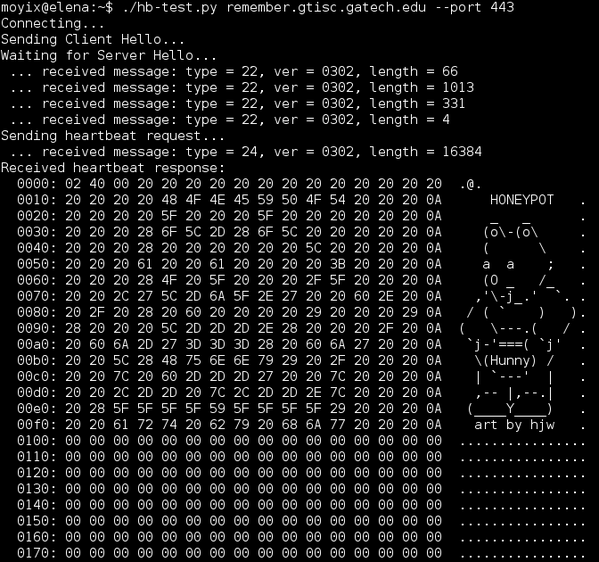
16) Anyway, a lot of people are now testing / scanning / mass scanning the whole internet for the Honeybleed bug. There's now a non-official / funny patch made by @moyix to use if you plan to run a vulnerable openssl honeypot:
http://remember.gtisc.gatech.edu/~brendan/honeybleed.patch


17) Well, if you read all this and are not impressed or worried, see this:
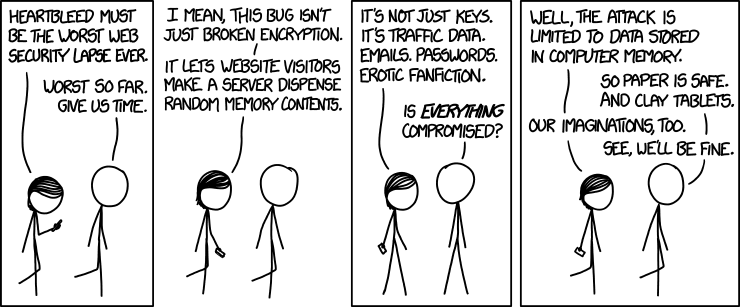


18) Credits: Codenomicon and Google

19) Thanks to @briankrebs, @steveD3, @CSOonline, @NetworkWorld and @ComputerWorld  for linking to this re-cap on their blog posts / articles:


Wednesday, October 24, 2012

Estratégias para mitigar intrusões direcionadas

[ Update 24/10/2012 ]

O governo australiano,  através de seu "Defence Signals Dictorate" acaba de divulgar um update para a lista de "Top 35 Mitigation Strategies" com algumas mudanças na priorização na "efetividade" das estratégias recomendadas de mitigação - vale a pena conferir e considerar na priorização de ações de defesa.

A tabela disponibilizada são medidos várias características da estratégia, incluindo "Efetividade Global de Segurança", a "Resistência dos Usuários", os "Custos de Implementação", os "Custos de Manutenção" e também se: a estratégia Previne e/ou Detecta a intrusão; e se ajuda a mitigar quais estágios da intrusão.

HTML /Tabela (PNG) / PDF

As dez estratégias de defesa mais eficientes:
  1. Whitelisting de Aplicações
  2. Patching de Aplicações
  3. Patching de Sistemas Operacionais
  4. Minimizar os usuários com permissões administrativas locais ou de domínio
  5. Desabilitar contas de administrador locais
  6. Autenticação de múltiplos fatores
  7. Segmentação e segregação de redes
  8. Firewall de Aplicação em Estações de trabalho para negar tráfico 'entrante'
  9. Firewall de Aplicação em Estações de trabalho para negar tráfico 'sainte'
  10. Sistema Virtualizado não persistente para atividades arriscadas como leitura de email e navegação na internet.

Veja todas as 35 estratégias no site oficial - Top 35 Mitigation Strategies.

[ Update - 03/08/2011 ]

A Mcafee acaba de divulgar informações sobre a "Operation Shady RAT". Trata-se de um relatório contendo detalhes de intrusões direcionadas a mais de 70 empresas, organizações e governos, nos últimos 5 anos. Vale a pena dar uma olhada no PDF e nos timelines disponibilizados.

Veja a descrição do modus operandi utilizado pelos adversários nas intrusões: 
"The compromises themselves were standard procedure for these types of targeted intrusions: 
(1) a spear-phishing email containing an exploit is sent to an individual with the right level of access at the company, and the 
(2) exploit when opened on an unpatched system will trigger a download of the implant malware. That 
(3) malware will execute and initiate a backdoor communication channel to the Command & Control web server and interpret the instructions encoded in the hidden comments embedded in the webpage code. 
(4) This will be quickly followed by live intruders jumping on to the infected machine and proceeding to quickly escalate privileges and 
(5) move laterally within the organization to establish new persistent footholds via additional compromised machines running implant malware, as well as (6) targeting for quick exfiltration the key data they came for"

Links Relacionados:

Ghostnet - http://sseguranca.blogspot.com/2009/03/ghostnet-possivel-espionagem.html
Aurora - http://sseguranca.blogspot.com/2010/01/china-vs-google-e-cia-ou-nao-ha-como.html


[ Post Original - 20110802 ]

Apesar de sabermos que vulnerabilidades em aplicações (SQL Injection, Cross Site Scripting, etc..) são muito exploradas por adversários, o caminho mais fácil para invadir uma empresa é explorar seu elo mais fraco: o usuário...

O vídeo abaixo, da Silicium Sec, demonstra visualmente a facilidade de se obter sucesso com um ataque deste tipo (são mostrados 5 passos):


Além de explorar os usuários - que devem ser treinados para se conscientizar destes riscos e serem capazes de reagir adequadamente a este tipo de ataque - os atacantes contam também com a falta de preparo de administradores de T.I. e times de Segurança da Informação.

Mas afinal, o que as empresas devem fazer para que não sejam vítimas deste tipo de ataque?

O governo da Austrália, através de seu "Department of Defence - Intelligence and Security", divulgou uma lista "TOP 35 Mitigation Strategies" (sendo que as primeiras 4 são consideradas as mais importantes) - contendo as principais estratégias de mitigação para evitar que intrusões direcionadas utilizando técnicas como as divulgadas no vídeo acima tenham sucesso.

As estratégias de mitigação são apresentadas, incluindo colunas com a "Efetividade Global de Segurança", a "Resistência dos Usuários", os "Custos de Implementação", os "Custos de Manutenção" e também se: a estratégia Previne e/ou Detecta a intrusão; e se ajuda a mitigar quais estágios da intrusão (execução de código; propagação na rede; exfiltração de dados)

Seguem as 4 principais estratégias listadas:
  • Patch de aplicações (muito utilizadas e "bugadas") como leitores PDF, Microsoft Office, Java, Flash Player e navegadores;
  • Patch de vulnerabilidades dos sistemas operacionais;
  • Minimizar o número de usuários com privilégios administrativos (útil quando as vulnerabilidades de elevação de privilégio foram corrigidas);
  • Utilizar whitelisting de aplicações para ajudar a previnir que malware e outros programas não aprovados sejam executados.
Para a lista completa com as 35 estratégias e mais detalhes, acesse: http://www.dsd.gov.au/infosec/top35mitigationstrategies.htm

Sunday, January 16, 2011

10 Curtas: Zeus SpyEye C2C Android IPhone StuxNet China Renault

Segue um resumo de dez links para assuntos interessantes que aconteceram na última semana:
  • RH2.5: Outro Toolkit Malicioso - chamado RH2.5 - está sendo vendido por valores ainda inferiores, e com um Marketing "seja um WhiteHat fazendo o que os BlackHats podem fazer".. não colou;
  • Sumiço: O especialista em segurança Dancho Danchev (especialista em "Contra-Ciber-Inteligência", e BlackHat SEO) está desaparecido há vários meses. As circunstâncias do sumiço do especialista em seu próprio país (Bulgária) são desconhecidas;
    • Virus Android e Iphone: Excelente abordagem do tema no Quora <= Muito marketing foi feito recentemente dizendo que o IPhone era mais seguro.. Discussão interessante mostrando que às vezes Security é diferente de Safety;
    • China: A China está novamente envolvida em um escândalo de espionagem, desta vez envolvendo a montadora francesa Renault.

    Thursday, January 14, 2010

    A saga de se manter seguro usando Windows


    [ 14/01/2010 - Update ]


    Notícias recentes como o novo 0-day para IE utilizado na "Operação Aurora" Chinesa - que afetou mais de 30 empresas americanas (incluindo Google,Adobe,Yahoo, Symantec, Northrop Grumman, Dow Chemical e Juniper) - retomam o assunto de como se manter seguro usando o Windows.

    Uma empresa possui uma "superfície de ataque" muito grande e precisa de se preocupar com diferentes iniciativas para tentar se defender deste tipo de abordagem avançada.


    Como sugestão de abordagem para usuários finais, estou republicando uma lista de 7 dicas que considero eficientes para manter um sistema Windows Seguro (todas elas são gratuitas para uso não corporativo):


    I -
    Instale um bom programa de verificação e correção de versões de aplicações windows (são elas, e não patches do S.O. as mais exploradas).
    1. PSI Secunia - Personal Software Inspector - excelente e altamente recomendado programa gratuito (para uso não comercial) que resolve o problema de controle de versões e auxílio a upgrade de "programas problema" como os listados acima (não funciona com proxies)
    2. Sumo - ferramenta freeware com o mesmo princípio, não tão boa, mas também eficiente - funciona com proxies.
    II - Utilize um utilitário de "Sandbox" para navegar na Internet. Este tipo de programa consegue executar seu navegador (e outros programas) de forma isolada. Ele pode ter acesso aos recursos necessários do seu sistema operacional, mas não pode escrever nada nele, sem a sua permissão.

    III - Por falar em navegador, procure estar com o seu sempre atualizado, e utilize um que corrija as vulnerabilidades rapidamente (sugiro o Firefox com a extensão NoScript! para controlar a execução de conteúdo ativo como Javascript/Java/etc..)

    IV - Sempre verifique por novas atualizações Microsoft em http://www.windowsupdate.microsoft.com

    V -
    Mantenha um bom Antivirus (como Avira , Nod32 e Kaspersky) sempre atualizado


    VI -
    Utilize um bom Firewall Pessoal - sugiro o Comodo para XP ou o Firewall do próprio Vista ou 7 (bem configurado
    !)

    VII - Não navegue na Internet com um usuário com privilégios de Administrador.

    VIII -
    Conheça os Riscos Envolvidos no Uso da Internet e se mantenha bem informado (no link anterior você tem acesso à excelente cartilha de segurança do Cert.Br)


    [ 13/01/2010 - Update ]


    Conforme prometido - depois de meses de espera as correções (oito!) para o Adobe Reader foram liberadas - se você ainda insiste em utilizá-lo, fique ligado nas correções divulgadas. (Ou utilize o Foxit Reader que é mais rápido e seguro - ou seja, uma alternativa mais segura!)

    [ 14/12/2009 - Update ]

    Mais dois exploits ativos para o Adobe Reader. Correção sairá apenas em 12 de janeiro de 2010.

    Mais Informações:

    http://blogs.adobe.com/psirt/2009/12/security_advisory_apsa09-07_up.html

    http://threatpost.com/en_us/node/2296

    http://isc.sans.org/diary.html?storyid=7747

    A melhor contramedida continua sendo desinstalar o Adobe Reader e usar outra alternativa mais segura!

    [ 02/11/2009 - Update ]

    A Microsoft acaba de divulgar a 7a versao do "Security Intelligence Report" - onde sao apresentadas as tendencias de codigos maliciosos, exploits e invasoes nos produtos Microsoft verificados no primeiro semestre deste ano.


    [ 08/10/2009 - Update ]

    Comprovando a tendência crescente de exploração de produtos Adobe - o PSIRT da empresa divulgou que há um novo 0day explorando instalações de adobe reader em Windows, Unix e Mac.


    [ 11/03/2009 - Update ]

    A Adobe finalmente liberou um update para a versão 9 do Adobe Reader que corrige as vulnerabilidades encontradas:

    http://www.adobe.com/support/security/bulletins/apsb09-03.html


    [ 03/03/2009 - Update ]


    Com satisfação informo que este post foi publicado hoje no site da PC Magazine (UOL).

    link: http://pcmag.uol.com.br/firewall


    [ 25/02/2009 - Post Original ]

    Usuários domésticos do Windows (XP ou Vista) estão acostumados à praticidade do "Windows Update" - que permite que novas atualizações de segurança dos seus sistemas operacionais sejam baixados e instalados automaticamente.

    Garantir que o Windows Update esteja em dia é bom, mas longe de ser suficiente para manter um computador rodando Windows seguro. O motivo principal é a crescente exploração de vulnerabilidades de "application helpers" em navegadores para infectar usuários - mesmo que estes estejam 100% up-to-date em suas atualizações de segurança Microsoft.

    A própria Microsoft já deu este recado em 2008, quando publicou seu 5o Relatório de Inteligência em Segurança ou "
    Microsoft Security Intelligence Report volume 5 (January – June 2008)" - na página 35 deste documento (figuras 16 e 17) estão listadas as vulnerabilidades mais comumente exploradas através da navegação na Internet (XP e Vista).

    No Windows XP, 57,7% das vulnerabilidades exploradas foram de aplicações não Microsoft (ou 3rd party). Os "programas problema" são: QuickTime, RealPlayer, Yahoo Toolbar, Winzip, Adobe Reader.

    Já no Vista, este número é bem mais expressivo: 94,3% das vulnerabilidades mais exploradas não o foram por culpa da turma do Bill Gates. Os primeiros lugares: RealPlayer, QuickTime, PowerPlayer, AOL Toolbar.

    Para aumentar o coro, a Bit9 lançou no final do ano passado um relatório chamado "The Dirty Dozen" - contendo as Aplicações vulneráveis mais frequentemente encontradas - considerando somente as que não podem ser atualizadas por soluções como Microsoft SMS e WSUS:

    Ou seja, são exatamente aquelas que o usuário não sabe/consegue atualizar em casa e que tem dificuldades de se atualizar dentro de uma estrutura corporativa (por motivos de autenticação/proxy/etc..). Seguem os 5 primeiros "programas problema" da lista da Bit9:
    1. Mozilla Firefox
    2. Adobe Flash & Acrobat
    3. Vmware (Player e Workstation)
    4. Java
    5. Apple Quicktime
    Os softwares da Adobe (Flash Player e Acrobat Reader) são uma dor de cabeça à parte. Primeiro porque eles estão instalados em quase todos os computadores Windows, depois porque a Adobe não é das mais rápidas em lançar correções de segurança. Possivelmente você está com versões vulneráveis do Adobe Reader e do Adobe Flash Player (dentre outros) enquanto lê este post.

    Na dúvida?
    Utilize este link da Secunia para verificar possíveis versões vulneráveis de programas instalados em seu computador.

    Com relação ao Flash Player, o update com a correção está disponível, mas para o Adobe Reader simplesmente teremos que esperar mais 15 dias (enquando explorações através de arquivos PDF maliciosos estão acontecendo). Por enquanto, sobreviva de workarounds. Outra opção é instalar um patch não oficial que um consultor da SourceFire publicou.

    Outras sugestões para se manter seguro online (utilizando o Windows):

    I -
    Instale um bom programa de verificação de versões de aplicações windows:
    1. PSI Secunia - Personal Software Inspector - excelente e altamente recomendado programa gratuito (para uso não comercial) que resolve o problema de controle de versões e auxílio a upgrade de "programas problema" como os listados acima (não funciona com proxies)
    2. Sumo - ferramenta freeware com o mesmo princípio, não tão boa, mas também eficiente - funciona com proxies.
    II - Utilize um utilitário de "Sandbox" para navegar na Internet. Este tipo de programa consegue executar seu navegador (e outros programas) de forma isolada. Ele pode ter acesso aos recursos necessários do seu sistema operacional, mas não pode escrever nada nele, sem a sua permissão.

    III - Por falar em navegador, procure estar com o seu sempre atualizado, e utilize um que corrija as vulnerabilidades rapidamente (sugiro o Firefox com a extensão NoScript! para controlar a execução de conteúdo ativo como Javascript/Java/etc..)

    IV - Sempre verifique por novas atualizações Microsoft em http://www.windowsupdate.microsoft.com

    V -
    Mantenha um bom Antivirus (como Avira , Nod32 e Kaspersky) sempre atualizado


    VI -
    Utilize um bom Firewall Pessoal - sugiro o Comodo para XP ou o Firewall do próprio Vista (bem configurado
    !)

    VII - Não navegue na Internet com um usuário com privilégios de Administrador.

    VIII -
    Conheça os Riscos Envolvidos no Uso da Internet e se mantenha bem informado (no link anterior você tem acesso à excelente cartilha de segurança do Cert.Br)

    Mais informações sobre Patches de Segurança da Adobe (Adobe Reader e Flash Player):

    Adobe Flash Flaw Could Give Attackers Full Control

    http://www.cio-today.com/story.xhtml?story_id=64910

    Adobe Releases Security Bulletin for Flash Player

    http://www.us-cert.gov/current/index.html#adobe_releases_security_bulletin_for2

    Adobe Acrobat pdf 0-day exploit, No JavaScript needed!
    http://isc.sans.org/diary.php?storyid=5926

    Homemade PDF Patch Beats Adobe By Two Weeks
    http://it.slashdot.org/article.pl?sid=09/02/24/0032201


    Tuesday, December 16, 2008

    ATENÇÃO: Patch para Vulnerabilidade Crítica do Internet Explorer sai amanhã

    Atualização: 2008/12/16 22:43

    O pessoal do Time de Segurança da Microsoft no Brasil postou sobre o Patch que será liberado amanhã, informando que o boletim de segurança sairá às 15h, horário de Brasília - segue parte do post:

    "A Microsoft liberará um boletim de segurança (fora da programação normal das segundas terça-feiras do mês) que resolve uma vulnerabilidade do navegador Internet Explorer em todas as versões correntes e suportadas de Windows. Esse boletim sairá aproximadamente às 15:00 horas, horário de Brasília em 17 de Dezembro de 2008.

    Essa atualização estará disponível fora do ciclo mensal de boletins de segurança em um esforça da Microsoft de proteger seus clientes. A Microsoft recomenda que seus clientes preparem seus sistemas e redes para aplicar esse boletim imediatamente após liberada para que seus computadores fiquem melhor preparados contra ações de ataques criminosos. Para mais informações sobre essas atualizações, por favor visite a página web em Inglês http://www.microsoft.com/protect."


    Post Original: 2008/12/16 19:08

    A Microsoft está prometendo o patch para a vulnerabilidade "0-day" do IE (todas versões) para amanhã.

    anúncio:
    http://www.microsoft.com/technet/security/bulletin/ms08-dec.mspx

    outros links da microsoft relacionados:

    http://www.microsoft.com/technet/security/advisory/961051.mspx
    http://blogs.technet.com/swi/archive/2008/12/12/Clarification-on-the-various-workarounds-from-the-recent-IE-advisory.aspx


    inscrição para webcast da MS amanhã (17/12/2008) sobre a vuln:
    http://msevents.microsoft.com/CUI/EventDetail.aspx?EventID=1032399448&Culture=en-US

    inscrição para webcast da MS do dia 18/12/2008:
    http://msevents.microsoft.com/CUI/EventDetail.aspx?EventID=1032399449&Culture=en-US

    repercussão do anúncio do Patch para amanhã:

    http://blogs.zdnet.com/security/?p=2317
    http://isc.sans.org/diary.html?storyid=5497&rss
    http://security.blogs.techtarget.com/2008/12/16/microsoft-to-release-emergency-patch-for-ie-xml-flaw/

    Tudo começou em um fórum hacker chinês (2) e foi trazido ao ocidente através de um Post da PC-WORLD em 09/12/2008 - Uma das melhores análises técnicas das explorações iniciais foi feita pelo HD Moore. Hoje já estão disponíveis vários exploits.

    Enquanto isto o número de sites explorando a vulnerabilidade já subiu para 10.000 e o número de usuários afetados é de mais de 1 em cada 400 internautas. É interessante notar que a maioria são sites legítimos que são invadidos e passam a disseminar trojans através da exploração da falha não corrigida.

    No meio tempo, entre as ações com real efeito, vale a pena - quando possível - utilizar um navegador mais seguro (Firefox, Chrome) e bloquear (via filtro de conteúdo, proxy, acls) os domínios maliciosos já identificados. Algumas regras de IDS podem ajudar, mas não resolvem.

    Como - ainda por cima - os "workarounds" de mitigação oferecidos pela Microsoft não estão sendo levados muito a sério (são realmente confusos), o negócio é esperar o Patch sair amanhã e TESTAR/APLICAR em regime de urgência em todas as máquinas Windows - para minimizar o impacto nas máquinas sob sua resposabilidade.

    Para mais informações, veja:

    http://www.kb.cert.org/vuls/id/493881
    http://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2008-4844
    http://xforce.iss.net/xforce/xfdb/47208
    http://milw0rm.com/exploits/7477
    http://www.securityfocus.com/bid/32721
    http://feeds.feedburner.com/~r/SpywareSucks/~3/482165575/1656545.aspx
    http://www.f-secure.com/weblog/archives/00001561.html
    http://www.breakingpointsystems.com/community/blog/patch-tuesdays-and-drive-by-sundays
    http://www.darknet.org.uk/2008/12/ie7-exploit-also-affects-ie5-ie6-and-ie8-more-users-in-trouble/
    http://securitylabs.websense.com/content/Alerts/3259.aspx

    Labels

    forense (50) resposta a incidentes (40) segurança em profundidade (27) vulnerabilidade (27) treinamento (22) cyberwar (18) conferência (16) forense de memória (15) hackers (15) malware (15) blogs (14) windows (13) ddos (12) vazamento de informações (12) china (11) criptografia (11) dns (11) exploit (11) google (11) microsoft (11) ferramenta (10) memoria (10) botnet (9) csirt (9) forense de disco (9) forense de rede (9) ftk (9) legislação (9) phishing (9) 0-day (8) NIST (8) accessdata (8) encase (8) evento (8) ferramentas (8) kaspersky (8) linux (8) negação de serviço (8) netwitness (8) sans (8) volatility (8) cert.br (7) correlacionamento (7) desafios (7) forense corporativa (7) internet explorer (7) livros (7) pageviews (7) pci (7) twitter (7) usa (7) APURA (6) Guidance Software (6) espionagem industrial (6) governo (6) iccyber (6) metasploit (6) monitoração (6) privacidade (6) skype (6) techbiz (6) 0day (5) CDCiber (5) blackhat (5) brasil (5) dlp (5) falha (5) fbi (5) ids (5) inteligencia (5) java (5) memoryze (5) modelagem de ameaças (5) métricas (5) nsa (5) patch (5) pdf (5) policia federal (5) python (5) registry (5) richard bejtlich (5) rsa (5) segurança (5) segurança de rede (5) siem (5) CyberCrime (4) Enscript (4) adobe reader (4) algoritmo (4) android (4) anti-forense (4) anti-virus (4) arcsight (4) auditoria (4) backdoor (4) backtrack (4) campus party (4) ccc (4) certificação digital (4) ciberespionagem (4) defacement (4) drive-by (4) estatísticas (4) exploit kit (4) firefox (4) fud (4) gsi (4) mandiant (4) md5 (4) online (4) pentest (4) programação (4) safe browsing (4) sandbox (4) slowloris (4) ssl (4) storm worm (4) stuxnet (4) trojan (4) wikileaks (4) windows7 (4) .gov (3) ameaça (3) blackberry (3) ceic (3) chrome (3) ciberguerra (3) cloud (3) conscientização (3) crackers (3) cymru (3) dan geer (3) defesa (3) dsic (3) engenharia social (3) enisa (3) evidence (3) fast flux (3) forense digital (3) hardware (3) htcia (3) https (3) imperva (3) intel (3) ips (3) live cd (3) logs (3) man in the middle (3) networkminer (3) perícia digital (3) processo (3) ransomware (3) registro (3) reportagem (3) revista (3) risco (3) secunia (3) shodan (3) sox (3) sql injection (3) tools (3) truecrypt (3) verizon (3) virus (3) vista (3) voip (3) worm (3) .mil (2) BSIMM (2) Encase Enterprise (2) JDFSL (2) TPM (2) Virustotal (2) XSS (2) adobe flash (2) aduc (2) amazon (2) apache (2) apple (2) autenticação (2) bloqueador de escrita (2) breno silva (2) bruce schneier (2) bundestrojaner (2) cache poisoning (2) caine (2) carders (2) carnegie mellon (2) carolina dieckmann (2) carving (2) censura (2) cipav (2) cofee (2) coldboot (2) comodogate (2) conficker (2) consciência situacional (2) cooperação (2) core (2) cucko´s egg (2) cuda (2) cyberwarfare (2) database security (2) digital intelligence (2) direito digital (2) dnschanger (2) dpf (2) engenharia elétrica (2) engenharia reversa (2) etir (2) expressões regulares (2) f-response (2) finfisher (2) fingerprinting (2) firmware (2) flash (2) fraude (2) ftkimager (2) full disclosure (2) fuzzy (2) gsm (2) hacktivismo (2) hbgary (2) heap spray (2) iOS (2) immunity (2) impacto (2) insecure magazine (2) insiders (2) interceptação (2) iphone (2) irc (2) irã (2) jaquith (2) loic (2) mac (2) mastercard (2) mestrado (2) mobile (2) ms08-067 (2) openioc (2) openssl (2) otan (2) palantir (2) paypal (2) pcap (2) pdgmail (2) portugal (2) presidência (2) prisão (2) proxies (2) ptfinder (2) rbn (2) recompensa (2) recuperação (2) regripper (2) relatório (2) resumo (2) rio de janeiro (2) ross anderson (2) russia (2) securid (2) segurança por obscuridade (2) shell (2) sift (2) snort (2) snowden (2) sony (2) sorteio (2) spam (2) spoofing (2) spyeye (2) sql (2) ssd (2) stealth (2) suricata (2) sysinternals (2) tecnologia (2) trend micro (2) unb (2) usb (2) virtualização (2) visa (2) vulnerability (2) waf (2) winen (2) wireless (2) wpa (2) wpa2 (2) xry (2) zeus (2) .edu (1) .pac (1) 3g (1) ABNT (1) AR-Drone (1) AppleGate (1) Asterisk (1) Audit Viewer (1) BIOS (1) CCDCOE (1) CEF (1) CERT (1) CSI Cyber (1) CarbonBlack (1) Craig Wright (1) DC3 (1) Diginotar (1) Dilma (1) DoD (1) Equation (1) FACE (1) FRED (1) Facebook (1) Fred Cohen (1) GPU (1) Gene Spafford (1) HP (1) ICOFCS (1) ICS (1) IDMEF (1) IJDCF (1) IJDE (1) IJOFCS (1) INFOSEG (1) IODEF (1) IPv6 (1) ISIS (1) ISO (1) MAEC (1) MCT (1) MMEF (1) Michael Cloppert (1) Ministério da Defesa (1) Netwtiness (1) OVAL (1) PL84/99 (1) RH2.5 (1) RNP (1) SDDFJ (1) SbSeg (1) Seccubus (1) Stratfor (1) TED (1) TJX (1) TV5 (1) TV5Monde (1) Tallinn (1) USCyberPatriot (1) USSTRATCOM (1) VERIS (1) VRT (1) WPS (1) WiPhire (1) Wifi Protected Setup (1) Windows10 (1) XMLHttpRequest (1) YARA (1) a5/1 (1) a5/3 (1) active defense (1) adeona (1) adhd (1) aes (1) afflib (1) akamai (1) alemanha (1) ambev (1) angler (1) anti-theft (1) antisec (1) anubisnetworks (1) apt (1) apwg (1) aquisição (1) arbor (1) armoring (1) artefatos (1) artillery (1) asprox (1) assinaturas (1) atenção seletiva (1) attack (1) aurora (1) australia (1) autonomous systems (1) avg (1) avi rubin (1) avware (1) awards (1) baixaki (1) bash (1) bbc (1) bear trap (1) belkasoft (1) bgp (1) birthday attack (1) bitlocker (1) black tulip (1) blackhat seo (1) blacklist (1) blind sql injection (1) bluepex (1) bluepill (1) breaking point (1) bug (1) bulk_extractor (1) byod (1) c2c (1) capacidade (1) carbon black (1) careto (1) carnivore (1) cartão de crédito (1) cbs (1) cellebrite (1) celular (1) centera (1) cerberus (1) certificações (1) cheat sheet (1) chip (1) chris paget (1) chromium (1) citrix (1) clean pipe (1) cliff stoll (1) cloudfare (1) cloudflare (1) cloudshield (1) cnasi (1) cnet (1) cnn (1) codenomicon (1) coleta (1) comodo (1) comodobr (1) compliance (1) comsic (1) convenção de budapeste (1) convergence (1) copa do mundo (1) coreia do norte (1) corey johnson (1) cpbr (1) crime na rede (1) crise (1) cristine hoepers (1) cuckoo (1) cyberattack (1) cyberbunker (1) daemonlogger (1) dam (1) dancho danchev (1) darkmarket (1) dcom (1) decaf (1) decaf v2 (1) decloack (1) deepweb (1) defcon (1) deutche telekom (1) dfrws (1) digitask (1) dimmit (1) diário oficial (1) dnsbl (1) dnssec (1) dou (1) downadup (1) drdos (1) drwxr (1) dsd (1) dumpcap (1) dumpit (1) duqu (1) e-evidence (1) ediscovery (1) eff (1) elcomsoft (1) emc (1) emprego (1) energia (1) enigma (1) entrevista (1) escola nacional de defesa cibernetica (1) eset (1) esteganografia (1) estonia (1) estratégia (1) etld (1) europa (1) eventos (1) evil maid (1) evilgrade (1) exercito (1) exploit-db (1) exportação (1) extorsão (1) f-secure (1) falso positivo (1) fantastico (1) fatal error (1) fecomercio (1) fernando carbone (1) ff4 (1) finlândia (1) flame (1) flexispy (1) foremost (1) forense de vídeo (1) forensic focus (1) forensic magazine (1) forensics (1) forensics.wiki.br (1) forensicswiki (1) força bruta (1) frança (1) full disk encryption (1) g1 (1) gauss (1) gcih (1) ghostnet (1) globo (1) gmail (1) gpcode (1) gpl (1) gps (1) grampo (1) guardium (1) guerra (1) guilherme venere (1) hack (1) hackerazzi (1) hackingteam (1) hakin9 (1) hardening (1) harlan carvey (1) hash (1) helix (1) hitler (1) holanda (1) honeynet (1) honeypot (1) hope (1) hosts (1) hotmail (1) httpry (1) iPhoneTracker (1) idefense (1) ig (1) impressoras (1) india (1) info exame (1) insecure maganize (1) intenção (1) interpol (1) interview (1) into the boxes (1) investimento (1) ioerror (1) iphone forensics (1) ironport (1) isc2 (1) israel (1) j2ee (1) jacomo dimmit (1) jailbreak (1) javascript (1) jesse kornblum (1) jotti (1) junho 2008 (1) kaminsky (1) kasumi (1) kgb (1) kits (1) klaus steding-jessen (1) kntools (1) kraken (1) langner (1) lime (1) limites (1) lista (1) lm (1) locaweb (1) lockheed martin (1) lynis (1) lógica (1) mac memory reader (1) mac memoryze (1) macosx (1) magic lantern (1) map (1) marcapasso (1) marcelo caiado (1) marcos ferrari (1) mawlare (1) mbr (1) mcafee (1) mcgraw (1) memscript (1) metasploitable (1) mindmap (1) mit (1) mitigação (1) mitm (1) moonsols (1) moxie (1) mrtg (1) ms08-033 (1) nac (1) nessus (1) netcontinuum (1) netflow (1) networking (1) ngrep (1) nit (1) nmap (1) norma (1) norse (1) notebook (1) ntlm (1) ntop (1) ntp (1) nuclear (1) obama (1) oi (1) oisf (1) oiss (1) olimpiadas (1) openbts (1) openvas (1) opm (1) oportunidade (1) oracle (1) orkut (1) otp (1) owasp (1) packers (1) panda (1) pattern matching (1) payback (1) pcre (1) pedofilia (1) pentesting (1) perforce (1) pericia (1) perl (1) perícia (1) pfsense (1) pgp disk (1) phonecrypt (1) pki (1) ploks (1) poisoning attack (1) policia civil (1) polypack (1) port knocking (1) português (1) post-mortem (1) postgres (1) powershell (1) prefeitura (1) premiação (1) preparação (1) princeton (1) provedores (1) ps3 (1) psn (1) psyb0t (1) pushpin (1) pwn2own (1) pymail (1) quebra de sigilo (1) r2d2 (1) rainbow tables (1) rar (1) realengo (1) reação (1) record (1) referência (1) regex (1) registry viewer (1) regulamentação (1) remnux (1) renato maia (1) renault (1) replay (1) reversing labs (1) roi (1) rootkit (1) router (1) rpc (1) ruby (1) sanitização (1) santoku (1) sc magazine (1) scada (1) scanner (1) scm (1) secerno (1) second life (1) security (1) securityonion (1) senasic (1) sentrigo (1) sep (1) sequestro de dados (1) sha1 (1) shadowserver (1) shmoocon (1) siemens (1) sites (1) skorobogatov (1) slideshare (1) smartcard (1) snapcell (1) software (1) sotirov (1) sp (1) spamhaus (1) spidertrap (1) squid (1) sri (1) ssdeep (1) sseguranca (1) sslstrip (1) sting (1) stj (1) street view (1) sucuri (1) superinteressante (1) são paulo (1) takedown (1) teamcymru (1) technosecurity (1) telefônica (1) terra (1) terrorismo (1) timeline (1) tizor (1) tls (1) token (1) topcell gsm (1) tresor (1) trustwave (1) tse (1) turquia (1) txtBBSpy (1) umass (1) unix (1) urna eletrônica (1) us-cert (1) usenix (1) userassist (1) vazamentos (1) venda de senhas (1) venere (1) verdasys (1) verisign (1) videntifier (1) visualização (1) visualize (1) vivo (1) vm (1) votação (1) wargaming (1) wasc (1) web 2.0 (1) weblabyrinth (1) websense (1) whitelisting (1) whois (1) wigle (1) win32dd (1) winacq (1) windbg (1) windd (1) winifixer (1) wipe (1) wired (1) wireshark (1) wlan (1) wordpress (1) wrf (1) xerxes (1) xp (1) zdi (1) zlob (1)