Showing posts with label negação de serviço. Show all posts

Sunday, January 3, 2016

Os maiores ataques de negação de serviço (DDoS) da História - 600Gps, 500Gbps, 400Gbps e 300Gbps


Update 17/10/2020:

Ataque da China ao Google de 2.54Tbps (em 2017).


Ataque: 600Gbps (a se confirmar): 

  [ Update - 03/01/2016 ]

Hacktivistas do grupo "New World Hacking" atacaram o site de Donald Trump e o da BBC, utilizando a estrutura da AWS (cloud da Amazon) e alegam ter efetuado ataques de Negação de Serviço superiores a 600Gps: 


 [ Update - 20/11/2014 ]

Ataque: 500Gbps (a se confirmar):  
 
O governo Chinês é o principal suspeito dos maiores ataques de negação de serviço já registrados na história, com a impressionante marca de 500Gpbs. Sites independentes de notícias de Hong Kong estão sendo alvo de ataques continuados durante os últimos meses, em paralelo aos protestos "Hong Kong Occupy Central" que ocorrem nas ruas da cidade-estado.

Os ataques estão alcançando esta força através da utilização de ataques de reflexão (DRDoS) em milhares de servidores de DNS. Para se ter uma idéia, o número de requisições forjadas de DNS que estão sendo feitas por segundo durante estes ataques chega a 250 milhões - o mesmo valor das requisições válidas feitas por segundo na Internet do mundo todo.

Mais informações:


Ataque: 400Gbps (confirmado):

[ Update - 13/02/2014 ]

Como sabemos, Ataques Distribuídos de Negação de Serviço (DRDoS) são um problema conhecido há anos e o DNS é o protocolo mais tradicionalmente utilizado para se perpetrar este tipo de ataque - mas o DNS não está sozinho, e nem é mais o mais perigoso.

Há alguns anos, tive a oportunidade de ser um dos revisores das primeiras versões de um material muito interessante sobre o assunto, chamado "Recomendações para Evitar o Abuso de Servidores DNS Recursivos Abertos" - criado e mantido pelo CERT.BR (Cristine Hoepers, Klaus Steding-Jessen, Nelson Murilo, Rafael R. Obelheiro): http://www.cert.br/docs/whitepapers/dns-recursivo-aberto/

Uma lista de openresolvers de DNS pode ser encontrada em: http://openresolverproject.org/

Hoje em dia ferramentas automatizadas como o "DNS Flooder" possibilitam que ataques deste tipo sejam efetuados com muita facilidade: http://www.prolexic.com/knowledge-center-ddos-threat-advisory-dns-flooder.html

Existem outros protocolos UDP que também são (ou podem) ser utilizados para perpetrar ataques de DRDoS. Uma listagem recente é a seguinte (fonte: Alerta de 17/01/2014 do US-CERT: http://www.us-cert.gov/ncas/alerts/TA14-017A): DNS , NTP ,SNMPv2 ,NetBIOS, SSDP, CharGEN, QOTD, BitTorrent, Kad, Quake, Steam

O número 2 da lista acima (NTP - Network Time Protocol) foi utilizado em um ataque de 400Gb/s DRDoS ocorrido esta semana, que está sendo considerado o maior do mundo.

Detalhes sobre o "maior ataque de Denial of Service da história" no blog da Cloudflare (obrigado ao Anchises pelo link): http://blog.cloudflare.com/technical-details-behind-a-400gbps-ntp-amplification-ddos-attack

Versões do server NTP do ntp.org anteriores a 4.2.7p26 estão vulneráveis e precisam ser corrigidas com urgência: http://support.ntp.org/bin/view/Main/SecurityNotice#DRDoS_Amplification_Attack_using

Advisory recente do US-CERT sobre ataques DDoS utilizando NTP para reflexão: http://www.us-cert.gov/ncas/alerts/TA14-013A

NTP Scanning Project - http://openntpproject.org/

O RIPE/NCC publicou recentemente um artigo do Jonh Christoff do Team Cymru (parceiro da Apura), chamado ""https://labs.ripe.net/Members/mirjam/ntp-reflections

Um relatório interessante sobre o assunto (e correlatos) foi publicado pela Arbor recentemente:

http://www.arbornetworks.com/resources/infrastructure-security-report (Só o infográfico mostrando o tamanho dos ataques em uma linha do tempo pode ser visto em: http://pages.arbornetworks.com/rs/arbor/images/AttackSize_final_white.pdf


Ataque: 300Gbps (confirmado):

[ Update - 28/04/2013 ]

Aproximadamente um mês depois dos ataques, o principal suspeito de orquestar os ataques foi preso na Espanha, enquanto viajava em uma van que servia de "escritório móvel". Trata-se de Olaf Kamphuis, holandês de 35 anos e se auto-entitulou  "ministro das telecomunicações e relações exteriores da República de CyberBunker".

[ Post Original - 28/03/2013 ]

A "grande mídia" começou a cobrir com mais frequência incidentes relacionados à cibersegurança, e hoje várias fontes publicaram notícias sobre os efeitos de ataques que foram motivados pela briga entre duas empresas holandesas, a SpamHaus (que mantém listas para bloqueios de spam) e a CyberBunker (cb3rob) que hospeda vários spammers e possui como um de seus clientes a WikiLeaks.
Como o assunto começou a ser também comentado aqui no Brasil, resolvi escrever este breve post sobre o caso em pauta.

Ataques Distribuídos de Negação de Serviço (Distributed Denial of Service - DDOS) são uma realidade - e um problema - na Internet há muito tempo. Eles ocorrem diariamente, mas geralmente não tem um efeito noticiável nas redes e computadores que não são alvos ou origem dos ataques distribuídos. O mais importante é antes de mais nada deixar claro que um ataque de negação de serviço não "invade" os computadores e redes afetados, mas impede que eles se comuniquem, tendo um efeito desastroso na disponibilidade de serviços online.

O ataque não foi o maior ataque já ocorrido na internet (entre outros exageros que foram publicados), mas por ser o maior DDOS já ocorrido, tem importância única e merece destaque. Um outro ponto importante a  se cosiderar é que existe uma dificuldade significativa na atribuição de responsabilidade em ataques de negação de distribuídos, especialmente pelo volume de origens utilizadas (usualmente botnets ou farms de servidores em nuvem) e pela possibilidade de se forjar (spoofar) os endereços de origem em certos tipos de ataque (mais informações abaixo). Infelizmente nem todas as redes configuram adequadamente seus equipamentos para evitar este tipo de "falsificação" do endereço de origem.

Este tipo de ataque é também muito utilizado por hacktivistas para protestar contra empresas ou contra o governo (há  inclusive uma tentativa de legalizar deste tipo de ataque como protesto nos Estados Unidos e na Inglaterra). Há também quem julgue que este tipo de ataque é uma forma de censura, por "calar" o inimigo à força. 


As legislações de vários países consideram este tipo de ataque um crime, incluindo a nova legislação que cobre os chamados "crimes eletrônicos", que entrará em vigor na semana que vem em Brasil.  

Lei n° 12.737 :


Art. 3o  Os arts. 266 e 298 do Decreto-Lei no 2.848, de 7 de dezembro de 1940 - Código Penal, passam a vigorar com a seguinte redação:  

“Interrupção ou perturbação de serviço telegráfico, telefônico, informático, telemático ou de informação de utilidade pública 

Art. 266.  ........................................................................ 

§ 1o  Incorre na mesma pena quem interrompe serviço telemático ou de informação de utilidade pública, ou impede ou dificulta-lhe o restabelecimento.  

§ 2o  Aplicam-se as penas em dobro se o crime é cometido por ocasião de calamidade pública.” (NR)  


Existem várias técnicas diferentes que podem ser utilizadas para efetuar um ataque do tipo DDOS, incluindo a utilização de Botnets (criadas ou alugadas), a utilização de "Booters" como no caso recente ataque ao site do BrianKrebs, a utilização de ferramentas com o consentimento do usuário para ataques de grupos (como o Hoic/Loic), entre outros. Entre todas elas, a mais eficiente foi a utilizada neste caso.

[ Ataques de Negação de Serviço Distribuídos utilizando Servidores DNS Recursivos Abertos ]

No caso em pauta (a briga entre duas empresas holandesas), de um lado temos a SpamHaus  - responsável por lutar contra os spammers, através de blacklists utilizadas por grande parte dos servidores de email do mundo para evitar spams de redes reconhecidamente problemáticas, e de outro o CyberBunker (também conhecida como cb3rob)- empresa de hospedagem que é um paraíso para spammers e outros cibercriminosos - seus termos de uso só banem a pornografia infantil e o terrorismo, o resto vale!

A CyberBunker (e outros participantes coordenados em uma operação chamada #OpStopHaus / site) estava se sentindo incomodado pela frequente inclusão de suas redes nas listas negras da SpamHaus, e decidiu reagir de forma bastante ruidosa.  A CyberBunker e seus aliados alegam que a SpamHaus na verdade apenas finge lutar contra o spam, mas o que fazem é censura e que usam "táticas mafiosas" (este link inclui vídeo da CyberBunker falando sobre os ataques).

Um ponto importante sobre a transnacionalidade deste tipo de problema (/incidente/crime) - no ataque em pauta, o principal suspeito (CyberBunker), ao ser perguntado sobre a investigação que está sendo feita por vários países que consideram o ataque ilegal, o porta voz da empresa disse que todos que efetuaram (não necessariamente quem planejou) os ataques não estão em países onde ataques de DDoS são ilegais - CyberBunker entrevistada (no final deste vídeo).

O ataque massivo de DDOS teve como o alvo o site da SpamHaus e se iniciou no dia 18 de março, mas nos dias subsequentes ele cresceu muito, a ponto de gerar lentidão na comunicação de algumas redes em diferentes lugares do mundo. Os ataques que inicialmente se direcionavam à SpamHaus (dia 19, 75Gbs) foram progredindo para seus fornecedores de conectividade (upstream providers) e chegaram até as redes que formam a infraestrutra de conectividade da internet (IX - internet exchange). Na imagem abaixo, divulgada pela CloudFlare, é visível o efeito do ataque no London Internet Exchange (também foram afetados os IX de Amsterdam, Frankfurt e Hong Kong. No pico do ataque o trhoughput foi de 300Gbps (300 Gigabytes por segundo).

No dia 20, a empresa chegou a comemorar a resolução do problema com o post The DDoS That Knocked Spamhaus Offline (And How We Mitigated It) - detalhes abaixo (as ênfases foram incluídas por mim): 


"In the Spamhaus case, the attacker was sending requests for the DNS zone file for ripe.net to open DNS resolvers. The attacker spoofed the CloudFlare IPs we'd issued for Spamhaus as the source in their DNS requests. The open resolvers responded with DNS zone file, generating collectively approximately 75Gbps of attack traffic. The requests were likely approximately 36 bytes long (e.g. dig ANY ripe.net @X.X.X.X +edns=0 +bufsize=4096, where X.X.X.X is replaced with the IP address of an open DNS resolver) and the response was approximately 3,000 bytes, translating to a 100x amplification factor.

We recorded over 30,000 unique DNS resolvers involved in the attack. This translates to each open DNS resolver sending an average of 2.5Mbps, which is small enough to fly under the radar of most DNS resolvers. Because the attacker used a DNS amplification, the attacker only needed to control a botnet or cluster of servers to generate 750Mbps -- which is possible with a small sized botnet or a handful of AWS instances. It is worth repeating: open DNS resolvers are the scourge of the Internet and these attacks will become more common and large until service providers take serious efforts to close them."

Ou seja a CloudFlare - ao redirecionar os pacotes que tinham como endereço os IPs do alvo (SpamHaus) para múltiplos IPs espalhados em vários continentes, aliviou o efeito do ataque e permitiu uma melhor conectividade para as redes próximas ao alvo, mas (potencialmente) afetou as demais redes para onde o tráfego foi redirecionado. Isto normalmente nem é percebido para ataques menores, mas este ataque de 300Gbps, foi diferente.

Para o ataque foram utilizados 30.000 servidores DNS "open resolvers". Segundo o Open Resolver Project, já foram mapeados quase 27 milhões de servidores DNS open resolvers na Internet. Curiosamente, nas últimas 12 horas, o CyberBunker está indisponível mas o SpamHaus continua online.

Algumas fontes de notícias tem exagerado nos efeitos deste ataque à SpamHaus, aumentando sua importância para a internet como um todo - alguns estão o chamando de "bomba nuclear digital", entre outros exageros. De qualquer forma, se considerarmos que o último maior ataque DDoS foi de cerca de 10Gbps, é um ataque significativo, sim - e certamente efeitos colaterais foram sentidos.

Vale lembrar que ataques DDOS em servidores de DNS raiz já tiveram um efeito (este sim, devastador) por duas vezes na história da internet - em 2002 e 2007.

Um vídeo muito interessante sobre ataques de negação de serviço distribuídos utilizando amplificação de DNS foi feito pelo Team Cymru (também parceiro da Apura):


[ Mitigação / Defesa ]

Além dos serviços de mitigação comerciais existentes - O que mais podemos fazer antes de um ataque de negação de serviço para se preparar para ter resiliência durante a execução dele? 

I - Cheat Sheet - Neste mês publicamos por aqui as Metodologias de Resposta a Incidentes publicadas pelo CERT da Société Générale, incluindo o "IRM-4 : Distributed Denial of Service" (PDF)

II - O pessoal da Whitehat Security publicou um "DDoS RunBook" (formato .docx)  para auxiliar as empresas a se prepararem para este tipo de incidente de segurança, criando um plano de resposta. Se você faz parte de um time de segurança da informação ou CSIRT, recomendo.

III - RFC 5358-  Preventing Use of Recursive Nameservers in Reflector Attacks

IV - US CERT - Alert (TA13-088A) DNS Amplification Attacks

V - Em 2007 eu tive a oportunidade de fazer sugestões e revisar um excelente documento produzido pelo CERT.BR, entitulado "Recomendações para Evitar o Abuso de Servidores DNS Recursivos Abertos". O documento foi atualizado esta semana devido aos ataques em pauta - vale a leitura.


A descrição dos passos do ataque pode ser vista nos parágrafos e imagem abaixo:

"Uma das técnicas de DDoS utilizadas atualmente envolve a exploração de servidores DNS recursivos abertos, para gerar grandes quantidades de tráfego de resposta DNS para uma vítima cujo endereço IP está sendo forjado.

Um dos problemas fundamentais explorado nesses ataques é o fato do sistema de DNS utilizar UDP (Internet User Datagram Protocol) como protocolo principal de comunicação. Como este protocolo não requer o estabelecimento de uma sessão entre o cliente e o servidor e não possui métodos de autenticação, fica facilitada a ação de forjar a origem de uma consulta DNS.
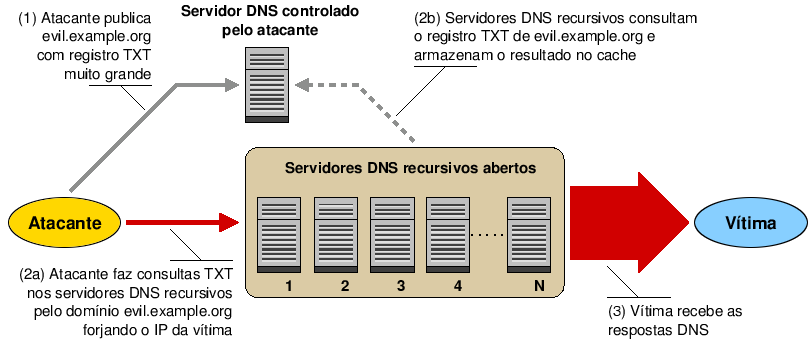


1 - O atacante publica um registro muito grande, em geral TXT, em um servidor DNS sob seu controle (muitas vezes esse pode ser um servidor previamente comprometido pelo atacante).
2 - O atacante, de posse de uma lista de servidores DNS recursivos abertos, envia a estes servidores centenas ou milhares de consultas pelo registro publicado no passo 1, forjando o endereço IP da vítima, ou seja, colocando o endereço IP da vítima como endereço de origem da consulta (2a). Deste modo, o atacante faz com que as respostas sejam enviadas para a vítima e não para a máquina que fez as consultas. Na primeira consulta recebida por um servidor recursivo este vai buscar a resposta no servidor controlado pelo atacante (2b), nas demais consultas a resposta será enviada diretamente do cache do servidor recursivo aberto.
Em diversos casos documentados as consultas feitas à lista de servidores abertos foram realizadas por uma grande quantidade de bots, o que em geral aumenta ainda mais o volume de tráfego sendo enviado para a vítima.
3 - A vítima recebe as respostas DNS, que costumam gerar uma amplificação de aproximadamente 10 a 80 vezes o tráfego inicial de consultas, pois, para uma consulta média de aproximadamente 50 bytes, podem ser retornados cerca de 4.000 bytes de resposta para a vítima."

Para solucionar o problema dos servidores DNS recursivos abertos é necessário separar os servidores autoritativo e recursivo e atribuir políticas de acesso diferentes a cada um. Isto pode ser feito de duas maneiras:
Colocando os servidores DNS em computadores diferentes, com configurações e políticas de acesso diferentes; ou Utilizando o conceito de views (visões ou vistas) do BIND 9 (Berkeley Internet Name Domain versão 9).
Para a lista completa de sugestões de mitigação para servidores DNS (BIND9 e Microsoft DNS), veja as instruções técnicas diretamente o site do CERT.BR.

VI - Uma dica valiosa para empresas/órgãos preocupados em não participar deste tipo de ataque por possuir servidores mal configurados em suas redes é fornecida no documento do CERT.BR (I) . Trata-se do serviço disponibilizado pelo "DNS Factory" - http://dns.measurement-factory.com/cgi-bin/openresolverquery.pl, onde qualquer um pode solicitar que a lista dos Open Resolvers sobre sua responsabilidade sejam enviadas para os emails de contato (RFC 2142) das redes em questão. (Uma alternativa interessante ao DNS Factory é o DNSInspect).


VII - Dicas importantes de mitigação utilizando DNS rate limit podem ser vistas no site da CloudShield: "3 Ways to Use DNS Rate Limit Against DDoS Attacks" 

VIII - A Radware publicou um "DDoS Survival Handbook" - muito útil também.

IX - O Team Cymru possui uma página sobre configuração segura de DNS e  publicou um interessante documento sobre o histórico dos ataques de DDOS: http://www.team-cymru.com/ReadingRoom/Whitepapers/2010/ddos-basics.pdf

[ Outras leituras recomendadas sobre o tópico - além das já linkadas no post ]

Português:
Espanhol:
Inglês:


Monday, January 2, 2012

MEGAPOST: 12 novidades para começar 2012 CCC, Stratfor, Wifi Protected Setup, HTTP DoS, BartPE, Post-Exploitation, IPv6, Teoria dos Jogos, Facebook, Salários em Infosec, Voip Forensics


Começando 2012 - 12 novidades na área Resposta a Incidentes e Forense Computacional:


  • 1 - Segurança Wireless - Todos os fabricantes de Access Points que utilizam a tecnologia WiFi Protected Setup (também chamada de "Secure Easy Setup") estão vulneráveis  - incluindo a Cisco, DLink, TPLink - e infelizmente este é o default e a NetGear, que é a única que se preocupou em  implementar proteção contra força bruta, não adiciona intervalos  suficiente grandes entre os erros de senha e este ataque é capaz de recuperar a chave (WPA2, por exemplo - em menos de 24 horas - os demais fabricantes facilitaram a vida do atacante e dependendo do caso a chave pode ser recuperada em menos de uma hora..)  
  • 3 - CCC - A 28a edição da melhor conferência de Segurança do mundo acabou e as palestras já estão disponíveis para download - imperdível!
  • 4 - StratFor Hack - A firma de inteligência privada Stratfor foi invadida - e dados de todos os usuários que já tiveram cadastro no site (860,000) vazaram. Além disto 75,000 números de cartão de crédito e dados completos de clientes também foram publicados. 
  • 5 - Cuckoo Sandbox - Eu já havia testado esta solução open-source de análise de malwares em uma versão anterior. Mas a última (0.3.1) me impressionou pela sua evolução. Agora existem módulos para análise de: (exe, dll, pdf, doc, php, ie, firefox, assembler tracer ) - Testei a solução com múltipos malwares brasileiros em 4 máquinas virtuais simultâneas com Windows XP rodando em VirtualBox e a performance é impressionante - assim como os relatórios gerados.. 
  •  8 - Pentest - Outra série (5 posts) que vale a pena ser vista é a de dump de hashes em Windows do Bernardo Damele:
  • 9 - Teoria dos Jogos aplicada a CiberSegurança - O Schneier divulgou um paper interessante sobre o assunto: "A game theoretic framework for evaluation of the impacts of hackers diversity on security measures".
  • 11 - Salários em InfoSec - Uma ótima notícia pra quem trabalha na área, a InfoSec divulgou o artigo "Best Paying IT Security Jobs In 2012" que informa a previsão de aumento (real) de salário em 2012 de 5%.

Tuesday, August 30, 2011

Irã e SSL, Apache DoS, Morto Worm, RSA Hack, Exploit Kits e +..

Como o blog passou um tempo acima do normal sem atualizações (2 semanas), os assuntos interessantes se acumularam - por este motivo aí vai mais um post no estilo "Curtas e Boas":
  • Morto Worm  - Depois de um bom tempo sem um worm digno de nota, apareceu um que se conectar à RDP (Remote Desktop - tcp 3389) em máquinas Windows usando o usuário "Administrator" e uma lista de senhas pré-definidas. O modus operandi é similar ao dos Worms que se propagam por SSH utilizando senhas fáceis. Veja detalhes no site da Microsoft e do ISC/SANS. Para fazer download do binário, siga este link.
  • O Raphael Mandarino - do Gabinete de Segurança Institucional da Presidência da República - publicou, através do site Convergência Digital, um curto artigo entitulado "Sobre bandidos e hackers" - apesar de não achar estas discussões etimológicas produtivas, vale a leitura..
  • De carona com outros ataques/vulnerabilidades de negação de serviço a servidores web, como o slowloris do RSnake e o Owasp HTTP Post Tool, foi divulgada uma nova ferramenta pronta para os script kiddies usarem, que explora uma vulnerabilidade deste tipo no Apache,  Estar em dia com os patches do seu servidor web ajuda (enquanto não sai o patch, veja as recomendações de mitigação em "Range header DoS vulnerability Apache HTTPD 1.3/2.x"  - obrigado pelo comentário, Fernando!), uma outra dica é utilizar um Web Application Firewall como o modsecurity. Uma ferramenta que pode ser utilizada para checar pelos 3 tipos de vulnerabilidade é a slowhttptest (mais detalhes aqui).


Wednesday, June 22, 2011

Análise de hipóteses: (D)DOS no site da Presidência da Republica

[ Update - 2011/06/22 13:50 ]

Em nota, o SERPRO indica que a hipótese II abaixo é a mais próxima da realidade:
"O Serpro (Serviço de Processamento de Dados) detectou nesta madrugada, entre 0h30 e 3h, uma tentativa de ataque de robôs eletrônicos aos sites Presidência da República; Portal Brasil e Receita Federal. O sistema de segurança do Serpro, onde estes portais estão hospedados, bloqueou todas as ação dos hackers, o que levou ao congestionamento das redes, deixando os sites indisponíveis durante cerca de uma hora"
No momento ainda há instabilidade e lentidão no acesso aos sites http://www.brasil.gov.br e http://www.presidencia.gov.br

O site da Petrobras foi também atacado mas ficou indisponível por poucos minutos no dia de hoje.

[ Update - 2011/06/22 02:22]


Mais uma vez sites da Presidência da República são alvos ataques de Negação de Serviço. Desta vez o grupo @LulzSecBrazil assumiu a responsabilidade pelo ataque, nestes tweets:
LulzSecBrazil: TANGO DOWN & LulzSecBrazil
Os sites http://www.brasil.gov.br e http://www.presidencia.gov.br estavam mesmo indisponíveis durante esta madrugada, e curiosamente os demais sites na mesma classe-C (161.148.172/24) estão respondendo normalmente (ex: http://161.148.172.185/). A partir disto, imagino algumas hipóteses - por ordem de probabilidade:

I) Como ambos sites rodam Apache - segundo a NetCraft - podem estar sob ataque de DoS do tipo Slowloris (abertura e manutenção da conexão através de envios sequenciais de cabeçalhos HTTP por longos períodos até inviabilizar novas conexões ao serviço) - neste caso mitigações são possíveis com o modsecurity, por exemplo.

II) um ataque tradicional de DDoS (Loic/Botnet) ocorreu e algum filtro de ACL em roteador ou regra de firewall pode ter sido criado a alguns hops destes dois IPs até que perguntas sejam respondidas (ver abaixo) e uma solução mais definitiva seja encontrada.

III) o ataque direcionado aos servidores - que não estão conseguindo responder ás conexões - não afetaram o restante da infra-estrutura (roteadores, firewalls, balanceadores, demais webservers up, etc..)


Além da tráfego de rede dos uplinks, obviamente deve-se analisar o efeito do ataque no alvo afetado, a partir dos registros de roteadores, servidores web e firewalls disponíveis.
Entre as perguntas a responder neste momento - por quem tem acesso aos dados para uma Resposta a Incidentes adequada: (lista rápida a ser editada com auxílio dos comentários dos Senhores):

1) que dispositivo(s) falhou(aram), afinal?

2) que serviços foram afetados?

3) Se trata de DoS ou DDoS?

4.1) Qual foi o troughput (Gpbs) e número de pacotes por segundo (PPS) durante ataque?
4.2) No pico? Em média durante a indisponibilidade?

5.1) Há spoofing de IP?
5.2) Configurações de ingress filtering da sua infraestrutura e em seus uplinks estão adequadas?

6.1) Caso quem falhou, resista - os próximos da cadeia falhariam? (ex: roteador->firewall->balanceador de carga->servidor web)
6.2) Quais configurações anti-ddos podem ser feitas nestes dispositivos?

7) Serão necessários novos dispositivos ou serviços especializados em mitigação de DDoS? (Arbor, VeriSign, Narus, etc..)

8) Vale a pena mover sua home page para outra estrutura menos vulnerável a negação de serviço? (até mesmo na nuvem: Akamai ou Amazon Elastic Computing Cloud)

Como resultado da análise destes pontos, pode-se chegar a respostas mais apropriadas. Normalmente a mitigação deste tipo de ataque se inicia em uma análise que envolve a equipe de Redes e de Resposta a Incidente dos alvos, além dos times de segurança de backbone dos uplinks - no caso em pauta, a Oi (AS 8167 e AS 7723) e a Telefônica (AS 10429).

Depois da identificação da(s) origem(ns) reais, o ideal é que se consiga configurar um "Black Hole" para o tráfego indesejado: Entre outras ações, isto normalmente envolve configurações para roteamento nulos (null0) e redirecionamento de origens do ataque identificadas com uRPF.

Outras ações estão sendo executadas pelo grupo LulzSecBrazil, inclusive o defacement de páginas (até agora, nenhuma do governo - mas a atenção deve estar redobrada já que os interessados em se juntar ao grupo estão sendo recrutados em toda a parte).

Pulando do técnico para o Jurídico: do ponto de vista da responsabilização dos atacantes - retomo material já apresentamos aqui em post conjunto com o Dr. Emerson Wendt:

"Pode haver configuração de crime de dano, previsto no art. 163 do Código Penal Brasileiro:
Dano
Art. 163 - Destruir, inutilizar ou deteriorar coisa alheia:
Pena - detenção, de um a seis meses, ou multa.
Dano qualificado
Parágrafo único - Se o crime é cometido:
I - com violência à pessoa ou grave ameaça;
II - com emprego de substância inflamável ou explosiva, se o fato não constitui crime mais grave;
III - contra o patrimônio da União, Estado, Município, empresa concessionária de serviços públicos ou sociedade de economia mista;
IV - por motivo egoístico ou com prejuízo considerável para a vítima: Pena - - detenção, de seis meses a três anos, e multa, além da pena correspondente à violência.

Veja a nova redação do Artigo 163, prevista no Projeto de Lei 84/99 - que deve - finalmente?! - ser votado este ano:
Art. 163. Destruir, inutilizar ou deteriorar coisa alheia ou dado eletrônico alheio:
Ademais, o PL 84/99 prevê outro artigo interessante, no qual pode ser enquadrado o caso em questão:
“Inserção ou difusão de código malicioso”
Art. 163-A. Inserir ou difundir código malicioso em dispositivo de comunicação, rede de computadores, ou sistema informatizado.
Pena – reclusão, de 1 (um) a 3 (três) anos, e multa.
Inserção ou difusão de código malicioso seguido de dano
§ 1º Produzir intencionalmente ou vender código malicioso destinado ao uso em dispositivo de comunicação, rede de computadores ou sistema informatizado.
Pena – reclusão de 1 (um) a 3 (três) anos, e multa
§ 2º Se do crime resulta destruição, inutilização, deterioração, alteração, dificultação do funcionamento, ou funcionamento desautorizado pelo legítimo titular, de dispositivo de comunicação, de rede de computadores, ou de sistema informatizado:
Pena – reclusão, de 2 (dois) a 4 (quatro) anos, e multa.
§ 3º Se o agente se vale de nome falso ou da utilização de identidade de terceiros para a prática do crime, a pena é aumentada de sexta parte


Enquanto isto, no exterior, a recente prisão de um rapaz de 19 anos na Inglaterra por envolvimento com o grupo gera discussão se ele era apenas admin de um canal de IRC ou tinha uma importância maior.. A polícia ainda tenta descobrir..) Além disto, é crescente a divulgação de dados dos participantes do grupo (por eles mesmos: http://pastebin.com/MBEsm5XQ e por inimigos: http://lulzsecexposed.blogspot.com).

E você, o que você acha do movimento #AntiSec? Acha que há exageros? Ou não? Acha que o grupo vai ficar mais forte e numeroso? Novas prisões ocorrerão lá fora e aqui no Brasil? E sobre os ataques do LulzSec? Dê a sua opinião! Comente!

Posts Relacionados:
  • O Anchises fez um bom apanhado sobre a "Operação AntiSec" e links para outros blogs sobre o assunto, neste post.

[ Post Original - 2011/01/03 ]

Hoje vários portais anunciaram um DOS (negação de serviço) que afetou o site da Presidência da República (http://www.presidencia.gov.br):
Apesar das poucas informações técnicas disponíveis sobre o ataque, segue uma análise preliminar:

Uma conta do twitter (@fatalerrorcrew) que é utilizada por um grupo de defacement - ou desfiguração de sites - (lista de ataques no zone-h) brasileiro está assumindo a responsabilidade pelo ataque e infelizmente suas ações recebem apoio de alguns usuários do serviço online.

[ Update 2010/01/05 - o UOL divulgou um entrevista com os crackers responsáveis pelos ataques - Grupo que atacou site da presidência nega motivação política e não teme punição ]

Como o SERPRO e o DSIC/CTIR possuem excelentes recursos e analistas, independente da motivação (publicidade, política, etc.) os autores certamente serão identificados e pode configurar-se - minimamente - crime de dano, conforme Artigo 163 do Código Penal brasileiro (como já publicamos aqui no caso dos ataques de DDOS "Anti-Anti-Wikileaks" em post conjunto com o Dr. Emerson Wendt):
Dano
Art. 163 - Destruir, inutilizar ou deteriorar coisa alheia:
Pena - detenção, de um a seis meses, ou multa.
Dano qualificado
Parágrafo único - Se o crime é cometido:
I - com violência à pessoa ou grave ameaça;
II - com emprego de substância inflamável ou explosiva, se o fato não constitui crime mais grave;
III - contra o patrimônio da União, Estado, Município, empresa concessionária de serviços públicos ou sociedade de economia mista;
IV - por motivo egoístico ou com prejuízo considerável para a vítima:
Pena - detenção, de seis meses a três anos, e multa, além da pena correspondente à violência.
Veja a nova redação do Artigo 163, prevista no Projeto de Lei 84/99 - que deve - finalmente - ser votado este ano:
Art. 163. Destruir, inutilizar ou deteriorar coisa alheia ou dado eletrônico alheio:
Ademais, o PL 84/99 prevê outro artigo interessante, no qual pode ser enquadrado o caso em questão:
“Inserção ou difusão de código malicioso”
Art. 163-A. Inserir ou difundir código malicioso em dispositivo de comunicação, rede de computadores, ou sistema informatizado.
Pena – reclusão, de 1 (um) a 3 (três) anos, e multa.
Inserção ou difusão de código malicioso seguido de dano
§ 1º Produzir intencionalmente ou vender código malicioso destinado ao uso em dispositivo de comunicação, rede de computadores ou sistema informatizado.
Pena – reclusão de 1 (um) a 3 (três) anos, e multa
§ 2º Se do crime resulta destruição, inutilização, deterioração, alteração, dificultação do funcionamento, ou funcionamento desautorizado pelo legítimo titular, de dispositivo de comunicação, de rede de computadores, ou de sistema informatizado:
Pena – reclusão, de 2 (dois) a 4 (quatro) anos, e multa.
§ 3º Se o agente se vale de nome falso ou da utilização de identidade de terceiros para a prática do crime, a pena é aumentada de sexta parte.


O site da presidência usava desde o início do ano o Squid como proxy reverso no IP 161.148.24.14 (http://toolbar.netcraft.com/site_report?url=http://www.presidencia.gov.br) e desde o dia dos ataques passou a ter o seguinte banner HTTP (respondendo pelo IP: 161.148.172.40):

Apache/2.2.3 (Red Hat) Server at www.presidencia.gov.br Port 80

É possível que o Squid como proxy reverso tenha sido removido para diminuir os possíveis pontos de falha diante dos ataques.

Os detalhes técnicos do ataque ainda não foram publicados, mas pode-se imaginar quatro possíveis vetores:
  1. ataques "slow-dos" como o Slowloris para apache;
  2. utilização (ou sub-locação) de botnets;
  3. utilização de ferramentas como a LOIC;
  4. abuso de DNS Recursivos abertos;
Com relação à defesa destes tipos de ataque, seguem algumas referências:
Vale a pena também conferir o seguinte material:
Uma lamentável reação a este incidentes são usuários do Twitter apoiando os ataques abertamente.

Providências poderão ser tomadas pela PGR, assim como no incidente de ameaças à presidente eleita feitas recentemente pelo Twitter.

Não podemos permitir que a Internet brasileira seja uma terra sem lei, e na minha opinião este tipo de acontecimento deve ser combatido com veemência pelas autoridades competentes.

Thursday, March 10, 2011

10 Curtas de Carnaval

  • A proteção e monitoração de redes privadas que estejam de alguma forma relacionadas à infra-estrutura crítica é uma realidade cada vez mais comum em diferentes países. A Inglaterra recentemente anunciou esta iniciativa e os Estados Unidos já se preparam para isto há anos.
  • A Verifone (líder em sistemas de pagamentos móveis) contra-ataca o crescimento do Square, o leitor de cartōes para iPhone - mostrando suas vulnerabilidades!


Monday, December 13, 2010

As ações anti-anti-WikiLeaks e a legislação penal brasileira


Este artigo foi elaborado em conjunto pelos seguintes autores:
Sandro Süffert – http://blog.suffert.com

Há alguns dias acompanhamos uma frenética divulgação, pelo site WikiLeaks, de conteúdos de correspondências trocadas pelas embaixadas americanas. O caso passou a ser chamado de Cablegate.
Não bastasse isso, com a retaliação advinda do Governo americano e de grandes empresas (a exemplo da Amazon, que deixou de hospedar o site e da Mastercard e Visa, que deixaram de processar seus pagamentos) a consequência passou a ser um contra-ataque oriundo de simpatizantes de Julian Assange (idealizador do WikiLeaks).
O contra-ataque veio em várias frentes. Primeiro, na criação dos chamados espelhos do site (mirrors), funcionando como ferramentas para manter o "ideal" do WikiLeaks, e o que representa, ativo e visto por todos, e; segundo, através de ataques direcionados a determinados sites apoiadores da ideia anti-WikiLeaks.
A última ação do grupo foi a invasão e exposição de contas e senhas dos sites Gawker (Gizmodo, Lifehacker, Kotaku, Deadspin) pela recente publicação de um artigo minimizando a capacidade do grupo "Anonymous". (Para verificar se sua conta foi comprometida, use este link).
No caso dos "mirrors" do site Wikileaks, que no Brasil já são doze, em avaliando a legislação brasileira, percebe-se que a posição do Dr. Omar Kaminski, reproduzida nesta avaliação, é a mais acertada, pois que não há previsão no Brasil quanto à punibilidade (aspecto penal) de pessoas que eventualmente hospedem uma página que contenha conteúdo reservado, confidencial, secreto ou ultra-secreto relativo a outro país. Diz Omar que quem "poderia tomar providências seriam os Estados Unidos. Devido ao trâmite diplomático e burocrático, seria muito difícil. Como o material é de fora, a legislação que deveria ser aplicada seria a deles".
Já no caso dos ataques direcionados a sites apoiadores da ideia anti-WikiLeaks, ou seja, que seriam orientados pelo Governo americano, antes da avaliação quanto à aplicação da Lei Penal Brasileira, há que se fazer uma explicação a respeito.
Segundo já escrito anteriormente, várias das empresas que "viraram as costas" para o Wikileaks estão sofrendo ataques maciços de negação de serviço - ou DDoS (Distributed Denial of Service) - que inviabilizam sua presença online.
Um grupo, denominado "Anonymous", através de perfis do twitter como "anon_operation", “anon_operationn”, “anonopsnet” (já retirados do ar pelo Twitter), está comandando os ataques às empresas, que por pedido do Governo americano bloquearam os serviços que eram utilizados pela Wikileaks. Além do Twitter, o site do grupo (http://anonops.net/) e o seu perfil no Facebook também estão fora do ar.
O ataque é distribuído, e mais de 30.000 "bots voluntários" se unem a um canal de irc (ou a uma conta no twitter) para baixar a ferramenta "LOIC" (Low Orbit Ion Cannon) - que pode ser configurada em modo Hive Mind (algo como "Consciência Coletiva") - para que a máquina vire um zumbi pré-configurado para atacar os alvos escolhidos pelo grupo. Um dos alvos foi a VISA (www.visa.com), além do Mastercard e mais recentemente o site britânico da Amazon. A taxa de download da ferramenta passou de mil downloads por hora, o que demonstra o grande interesse nesta ação de “hacktivism”.
O grupo foi mais além e agora tem uma versão que roda direto do navegador. O JS LOIC é baseado em JavaScript e por isto não precisa ser instalado, bastando acessar uma página da web para colaborar com os ataques.
Além da facilidade de usar, o JS LOIC traz a vantagem de rodar em qualquer navegador moderno, incluindo os navegadores do iPhone e Android. Segundo Sean-Paul Correll, da Panda Security, o JS LOIC não é tão eficiente quanto a versão original, instalada na máquina, mas, por outro lado, abre a possibilidade de um número absurdamente maior de pessoas colaborarem com os ataques. Para os ativistas digitais, o conceito é até romântico: usar pequenos aparelhos celulares para atacar grandes sites. (fonte: IT Versa, neste link)
Segundo foi anunciado recentemente, dois holandeses, um menor de 16 anos e outro maior, de 19 anos, já foram presos por envolvimento nesses ataques. No caso do maior, por direcionar o ciberataque contra o site da promotoria holandesa.
A estratégia de distribuir ferramentas de Denial of Service para o público não é nova, e já foi utilizada durante os ataques que envolveram a Rússia e a Estônia em abril de 2007 e a Rússia e a Geórgia em Agosto de 2008.
O desenvolvimento e a utilização de tais ferramentas são crimes previstos há anos em legislações de vários países, como a Holanda, a Inglaterra e a Alemanha.
E, caso se comprovasse a origem de um ataque como sendo oriunda do Brasil? Bom, neste caso, teríamos de avaliar duas situações diferenciadas: primeiro, se o site atacado é nacional, e; segundo, se o ataque for direcionado a site internacional.
Nos dois casos, pode haver configuração de crime de dano, previsto no art. 163 do Código Penal Brasileiro:
Dano
Art. 163 - Destruir, inutilizar ou deteriorar coisa alheia:
Pena - detenção, de um a seis meses, ou multa.
Dano qualificado
Parágrafo único - Se o crime é cometido:
I - com violência à pessoa ou grave ameaça;
II - com emprego de substância inflamável ou explosiva, se o fato não constitui crime mais grave;
III - contra o patrimônio da União, Estado, Município, empresa concessionária de serviços públicos ou sociedade de economia mista;
IV - por motivo egoístico ou com prejuízo considerável para a vítima:
Pena - detenção, de seis meses a três anos, e multa, além da pena correspondente à violência.
No caso de site nacional, o seu representante legal é apto para encaminhar a queixa-crime, sendo facilitado seu processo por já estar constituído legalmente no Brasil. No caso de site internacional e em não havendo representante legal no Brasil, cumpre-lhe encaminhar a documentação necessária (de sua constituição e representação de acordo com as leis locais de seu país de origem). Em ambos os casos há necessidade da comprovação do dano provocado.

Porém, se além do dano provocado, para recolocar o site no ar há exigência de alguma cooperação financeira em troca, pode haver outra configuração delitiva:
Extorsão
Art. 158 - Constranger alguém, mediante violência ou grave ameaça, e com o intuito de obter para si ou para outrem indevida vantagem econômica, a fazer, tolerar que se faça ou deixar fazer alguma coisa:
Pena - reclusão, de quatro a dez anos, e multa.
§ 1º - Se o crime é cometido por duas ou mais pessoas, ou com emprego de arma, aumenta-se a pena de um terço até metade.
§ 2º - Aplica-se à extorsão praticada mediante violência o disposto no § 3º do artigo anterior.
§ 3o Se o crime é cometido mediante a restrição da liberdade da vítima, e essa condição é necessária para a obtenção da vantagem econômica, a pena é de reclusão, de 6 (seis) a 12 (doze) anos, além da multa; se resulta lesão corporal grave ou morte, aplicam-se as penas previstas no art. 159, §§ 2o e 3o, respectivamente.
No caso do ataque coordenado “anti-anti-wikileaks”, vários alvos são selecionados e controlados via um canal IRC ou um perfil no twitter. O grupo auto-denominado “Operation Anonymous” informa nas “perguntas mais frequentes” (FAQ), que ao utilizar a ferramenta LOIC as chances de prisão são “próximas de zero”, e basta alegar que seu computador foi infectado por um vírus ou alegar não ter conhecimento de nada.
A realidade é diferente, e o rastreamente de tais atividades é simples e solicitações de “quebra de sigilo IP” podem revelar facilmente a identidade dos atores por trás do ataque.
Há que se asseverar, já pensando no futuro da legislação brasileira, que o Projeto de Lei 84/99, traz previsão expressa quanto ao que escrevemos acima. O crime de dano teria nova redação, assim prevista:
Art. 163. Destruir, inutilizar ou deteriorar coisa alheia ou dado eletrônico alheio:
Ademais, o PL 84/99 prevê outro artigo interessante, no qual pode ser enquadrado o caso em questão:
“Inserção ou difusão de código malicioso”
Art. 163-A. Inserir ou difundir código malicioso em dispositivo de comunicação, rede de computadores, ou sistema informatizado.
Pena – reclusão, de 1 (um) a 3 (três) anos, e multa.
Inserção ou difusão de código malicioso seguido de dano
§ 1º Produzir intencionalmente ou vender código malicioso destinado ao uso em dispositivo de comunicação, rede de computadores ou sistema informatizado.
Pena – reclusão de 1 (um) a 3 (três) anos, e multa
§ 2º Se do crime resulta destruição, inutilização, deterioração, alteração, dificultação do funcionamento, ou funcionamento desautorizado pelo legítimo titular, de dispositivo de comunicação, de rede de computadores, ou de sistema informatizado:
Pena – reclusão, de 2 (dois) a 4 (quatro) anos, e multa.
§ 3º Se o agente se vale de nome falso ou da utilização de identidade de terceiros para a prática do crime, a pena é aumentada de sexta parte.
Na verdade, aporta aí uma solução importante e que pode delinear um futuro diferenciado quanto ao aspecto penal de utilização de uma rede de computadores zumbis com a finalidade de paralisar um serviço disponibilizado na web.

Labels

forense (50) resposta a incidentes (40) segurança em profundidade (27) vulnerabilidade (27) treinamento (22) cyberwar (18) conferência (16) forense de memória (15) hackers (15) malware (15) blogs (14) windows (13) ddos (12) vazamento de informações (12) china (11) criptografia (11) dns (11) exploit (11) google (11) microsoft (11) ferramenta (10) memoria (10) botnet (9) csirt (9) forense de disco (9) forense de rede (9) ftk (9) legislação (9) phishing (9) 0-day (8) NIST (8) accessdata (8) encase (8) evento (8) ferramentas (8) kaspersky (8) linux (8) negação de serviço (8) netwitness (8) sans (8) volatility (8) cert.br (7) correlacionamento (7) desafios (7) forense corporativa (7) internet explorer (7) livros (7) pageviews (7) pci (7) twitter (7) usa (7) APURA (6) Guidance Software (6) espionagem industrial (6) governo (6) iccyber (6) metasploit (6) monitoração (6) privacidade (6) skype (6) techbiz (6) 0day (5) CDCiber (5) blackhat (5) brasil (5) dlp (5) falha (5) fbi (5) ids (5) inteligencia (5) java (5) memoryze (5) modelagem de ameaças (5) métricas (5) nsa (5) patch (5) pdf (5) policia federal (5) python (5) registry (5) richard bejtlich (5) rsa (5) segurança (5) segurança de rede (5) siem (5) CyberCrime (4) Enscript (4) adobe reader (4) algoritmo (4) android (4) anti-forense (4) anti-virus (4) arcsight (4) auditoria (4) backdoor (4) backtrack (4) campus party (4) ccc (4) certificação digital (4) ciberespionagem (4) defacement (4) drive-by (4) estatísticas (4) exploit kit (4) firefox (4) fud (4) gsi (4) mandiant (4) md5 (4) online (4) pentest (4) programação (4) safe browsing (4) sandbox (4) slowloris (4) ssl (4) storm worm (4) stuxnet (4) trojan (4) wikileaks (4) windows7 (4) .gov (3) ameaça (3) blackberry (3) ceic (3) chrome (3) ciberguerra (3) cloud (3) conscientização (3) crackers (3) cymru (3) dan geer (3) defesa (3) dsic (3) engenharia social (3) enisa (3) evidence (3) fast flux (3) forense digital (3) hardware (3) htcia (3) https (3) imperva (3) intel (3) ips (3) live cd (3) logs (3) man in the middle (3) networkminer (3) perícia digital (3) processo (3) ransomware (3) registro (3) reportagem (3) revista (3) risco (3) secunia (3) shodan (3) sox (3) sql injection (3) tools (3) truecrypt (3) verizon (3) virus (3) vista (3) voip (3) worm (3) .mil (2) BSIMM (2) Encase Enterprise (2) JDFSL (2) TPM (2) Virustotal (2) XSS (2) adobe flash (2) aduc (2) amazon (2) apache (2) apple (2) autenticação (2) bloqueador de escrita (2) breno silva (2) bruce schneier (2) bundestrojaner (2) cache poisoning (2) caine (2) carders (2) carnegie mellon (2) carolina dieckmann (2) carving (2) censura (2) cipav (2) cofee (2) coldboot (2) comodogate (2) conficker (2) consciência situacional (2) cooperação (2) core (2) cucko´s egg (2) cuda (2) cyberwarfare (2) database security (2) digital intelligence (2) direito digital (2) dnschanger (2) dpf (2) engenharia elétrica (2) engenharia reversa (2) etir (2) expressões regulares (2) f-response (2) finfisher (2) fingerprinting (2) firmware (2) flash (2) fraude (2) ftkimager (2) full disclosure (2) fuzzy (2) gsm (2) hacktivismo (2) hbgary (2) heap spray (2) iOS (2) immunity (2) impacto (2) insecure magazine (2) insiders (2) interceptação (2) iphone (2) irc (2) irã (2) jaquith (2) loic (2) mac (2) mastercard (2) mestrado (2) mobile (2) ms08-067 (2) openioc (2) openssl (2) otan (2) palantir (2) paypal (2) pcap (2) pdgmail (2) portugal (2) presidência (2) prisão (2) proxies (2) ptfinder (2) rbn (2) recompensa (2) recuperação (2) regripper (2) relatório (2) resumo (2) rio de janeiro (2) ross anderson (2) russia (2) securid (2) segurança por obscuridade (2) shell (2) sift (2) snort (2) snowden (2) sony (2) sorteio (2) spam (2) spoofing (2) spyeye (2) sql (2) ssd (2) stealth (2) suricata (2) sysinternals (2) tecnologia (2) trend micro (2) unb (2) usb (2) virtualização (2) visa (2) vulnerability (2) waf (2) winen (2) wireless (2) wpa (2) wpa2 (2) xry (2) zeus (2) .edu (1) .pac (1) 3g (1) ABNT (1) AR-Drone (1) AppleGate (1) Asterisk (1) Audit Viewer (1) BIOS (1) CCDCOE (1) CEF (1) CERT (1) CSI Cyber (1) CarbonBlack (1) Craig Wright (1) DC3 (1) Diginotar (1) Dilma (1) DoD (1) Equation (1) FACE (1) FRED (1) Facebook (1) Fred Cohen (1) GPU (1) Gene Spafford (1) HP (1) ICOFCS (1) ICS (1) IDMEF (1) IJDCF (1) IJDE (1) IJOFCS (1) INFOSEG (1) IODEF (1) IPv6 (1) ISIS (1) ISO (1) MAEC (1) MCT (1) MMEF (1) Michael Cloppert (1) Ministério da Defesa (1) Netwtiness (1) OVAL (1) PL84/99 (1) RH2.5 (1) RNP (1) SDDFJ (1) SbSeg (1) Seccubus (1) Stratfor (1) TED (1) TJX (1) TV5 (1) TV5Monde (1) Tallinn (1) USCyberPatriot (1) USSTRATCOM (1) VERIS (1) VRT (1) WPS (1) WiPhire (1) Wifi Protected Setup (1) Windows10 (1) XMLHttpRequest (1) YARA (1) a5/1 (1) a5/3 (1) active defense (1) adeona (1) adhd (1) aes (1) afflib (1) akamai (1) alemanha (1) ambev (1) angler (1) anti-theft (1) antisec (1) anubisnetworks (1) apt (1) apwg (1) aquisição (1) arbor (1) armoring (1) artefatos (1) artillery (1) asprox (1) assinaturas (1) atenção seletiva (1) attack (1) aurora (1) australia (1) autonomous systems (1) avg (1) avi rubin (1) avware (1) awards (1) baixaki (1) bash (1) bbc (1) bear trap (1) belkasoft (1) bgp (1) birthday attack (1) bitlocker (1) black tulip (1) blackhat seo (1) blacklist (1) blind sql injection (1) bluepex (1) bluepill (1) breaking point (1) bug (1) bulk_extractor (1) byod (1) c2c (1) capacidade (1) carbon black (1) careto (1) carnivore (1) cartão de crédito (1) cbs (1) cellebrite (1) celular (1) centera (1) cerberus (1) certificações (1) cheat sheet (1) chip (1) chris paget (1) chromium (1) citrix (1) clean pipe (1) cliff stoll (1) cloudfare (1) cloudflare (1) cloudshield (1) cnasi (1) cnet (1) cnn (1) codenomicon (1) coleta (1) comodo (1) comodobr (1) compliance (1) comsic (1) convenção de budapeste (1) convergence (1) copa do mundo (1) coreia do norte (1) corey johnson (1) cpbr (1) crime na rede (1) crise (1) cristine hoepers (1) cuckoo (1) cyberattack (1) cyberbunker (1) daemonlogger (1) dam (1) dancho danchev (1) darkmarket (1) dcom (1) decaf (1) decaf v2 (1) decloack (1) deepweb (1) defcon (1) deutche telekom (1) dfrws (1) digitask (1) dimmit (1) diário oficial (1) dnsbl (1) dnssec (1) dou (1) downadup (1) drdos (1) drwxr (1) dsd (1) dumpcap (1) dumpit (1) duqu (1) e-evidence (1) ediscovery (1) eff (1) elcomsoft (1) emc (1) emprego (1) energia (1) enigma (1) entrevista (1) escola nacional de defesa cibernetica (1) eset (1) esteganografia (1) estonia (1) estratégia (1) etld (1) europa (1) eventos (1) evil maid (1) evilgrade (1) exercito (1) exploit-db (1) exportação (1) extorsão (1) f-secure (1) falso positivo (1) fantastico (1) fatal error (1) fecomercio (1) fernando carbone (1) ff4 (1) finlândia (1) flame (1) flexispy (1) foremost (1) forense de vídeo (1) forensic focus (1) forensic magazine (1) forensics (1) forensics.wiki.br (1) forensicswiki (1) força bruta (1) frança (1) full disk encryption (1) g1 (1) gauss (1) gcih (1) ghostnet (1) globo (1) gmail (1) gpcode (1) gpl (1) gps (1) grampo (1) guardium (1) guerra (1) guilherme venere (1) hack (1) hackerazzi (1) hackingteam (1) hakin9 (1) hardening (1) harlan carvey (1) hash (1) helix (1) hitler (1) holanda (1) honeynet (1) honeypot (1) hope (1) hosts (1) hotmail (1) httpry (1) iPhoneTracker (1) idefense (1) ig (1) impressoras (1) india (1) info exame (1) insecure maganize (1) intenção (1) interpol (1) interview (1) into the boxes (1) investimento (1) ioerror (1) iphone forensics (1) ironport (1) isc2 (1) israel (1) j2ee (1) jacomo dimmit (1) jailbreak (1) javascript (1) jesse kornblum (1) jotti (1) junho 2008 (1) kaminsky (1) kasumi (1) kgb (1) kits (1) klaus steding-jessen (1) kntools (1) kraken (1) langner (1) lime (1) limites (1) lista (1) lm (1) locaweb (1) lockheed martin (1) lynis (1) lógica (1) mac memory reader (1) mac memoryze (1) macosx (1) magic lantern (1) map (1) marcapasso (1) marcelo caiado (1) marcos ferrari (1) mawlare (1) mbr (1) mcafee (1) mcgraw (1) memscript (1) metasploitable (1) mindmap (1) mit (1) mitigação (1) mitm (1) moonsols (1) moxie (1) mrtg (1) ms08-033 (1) nac (1) nessus (1) netcontinuum (1) netflow (1) networking (1) ngrep (1) nit (1) nmap (1) norma (1) norse (1) notebook (1) ntlm (1) ntop (1) ntp (1) nuclear (1) obama (1) oi (1) oisf (1) oiss (1) olimpiadas (1) openbts (1) openvas (1) opm (1) oportunidade (1) oracle (1) orkut (1) otp (1) owasp (1) packers (1) panda (1) pattern matching (1) payback (1) pcre (1) pedofilia (1) pentesting (1) perforce (1) pericia (1) perl (1) perícia (1) pfsense (1) pgp disk (1) phonecrypt (1) pki (1) ploks (1) poisoning attack (1) policia civil (1) polypack (1) port knocking (1) português (1) post-mortem (1) postgres (1) powershell (1) prefeitura (1) premiação (1) preparação (1) princeton (1) provedores (1) ps3 (1) psn (1) psyb0t (1) pushpin (1) pwn2own (1) pymail (1) quebra de sigilo (1) r2d2 (1) rainbow tables (1) rar (1) realengo (1) reação (1) record (1) referência (1) regex (1) registry viewer (1) regulamentação (1) remnux (1) renato maia (1) renault (1) replay (1) reversing labs (1) roi (1) rootkit (1) router (1) rpc (1) ruby (1) sanitização (1) santoku (1) sc magazine (1) scada (1) scanner (1) scm (1) secerno (1) second life (1) security (1) securityonion (1) senasic (1) sentrigo (1) sep (1) sequestro de dados (1) sha1 (1) shadowserver (1) shmoocon (1) siemens (1) sites (1) skorobogatov (1) slideshare (1) smartcard (1) snapcell (1) software (1) sotirov (1) sp (1) spamhaus (1) spidertrap (1) squid (1) sri (1) ssdeep (1) sseguranca (1) sslstrip (1) sting (1) stj (1) street view (1) sucuri (1) superinteressante (1) são paulo (1) takedown (1) teamcymru (1) technosecurity (1) telefônica (1) terra (1) terrorismo (1) timeline (1) tizor (1) tls (1) token (1) topcell gsm (1) tresor (1) trustwave (1) tse (1) turquia (1) txtBBSpy (1) umass (1) unix (1) urna eletrônica (1) us-cert (1) usenix (1) userassist (1) vazamentos (1) venda de senhas (1) venere (1) verdasys (1) verisign (1) videntifier (1) visualização (1) visualize (1) vivo (1) vm (1) votação (1) wargaming (1) wasc (1) web 2.0 (1) weblabyrinth (1) websense (1) whitelisting (1) whois (1) wigle (1) win32dd (1) winacq (1) windbg (1) windd (1) winifixer (1) wipe (1) wired (1) wireshark (1) wlan (1) wordpress (1) wrf (1) xerxes (1) xp (1) zdi (1) zlob (1)